


Kategori: Cybersäkerhet
-
Säkerhetsforskare har upptäckt en ny NFCShare-kampanj som riktar in sig på Android-användare genom falska uppdateringar av bankappar som distribueras via GitHub. Operationen utger sig för att representera legitima banker och finansinstitut och lurar offer att installera skadliga appar som stjäl betalkortsuppgifter och möjliggör bedrägliga transaktioner. Forskarna uppger att kampanjen har vuxit kraftigt under de senaste…
-
Apple har presenterat en ny säkerhetsfunktion som automatiskt kan ersätta komprometterade lösenord för användare. Funktionen, som presenterades under WWDC 2026, gör det möjligt för Apples app Lösenord att upptäcka exponerade inloggningsuppgifter och uppdatera dem utan att användaren behöver navigera genom kontoinställningar manuellt. Funktionen är utformad för att lösa ett långvarigt cybersäkerhetsproblem. Många användare får varningar…
-
En ny Shai-Hulud-kampanj har komprometterat 19 Python-paket som används inom vetenskaplig forskning och bioinformatikprojekt. Angriparna infogade skadlig kod i legitima PyPI-paket och utsatte utvecklare för stöld av inloggningsuppgifter samt attacker mot mjukvaruleveranskedjan. Säkerhetsforskare upptäckte kampanjen efter att ha identifierat misstänkta uppdateringar i flera betrodda paket. Händelsen belyser det växande hotet mot ekosystem med öppen källkod…
-
En kritisk Gogs-nolldagssårbarhet har åtgärdats efter att forskare upptäckte en brist som kunde göra det möjligt för autentiserade användare att köra godtycklig kod på sårbara servrar. Problemet påverkade den öppenkällkodsbaserade självhostade Git-tjänsten och utsatte organisationer för risker eftersom angripare kunde kompromettera servrar via en funktion som ofta används vid kodgranskningar. Säkerhetsforskare varnade för att angripare…
-
C0XMO-botnätet riktar in sig på sårbara DD-WRT-routrar i en kampanj som går längre än vanliga malwareinfektioner. Säkerhetsforskare har upptäckt att skadlig kod inte bara komprometterar enheter utan även aktivt söker efter och tar bort konkurrerande malware som redan finns på infekterade system. Metoden ger angriparna exklusiv kontroll över komprometterade enheter samtidigt som botnätet kan växa…
-
Silent Ransom Group riktar in sig på advokatbyråer med en social engineering-kampanj som bygger på falska IT-supportsamtal i stället för programvarusårbarheter. Forskare varnar för att angriparna kan få tillgång till företagsnätverk, stjäla känsliga filer och inleda utpressningsförsök inom bara några timmar. Kampanjen visar hur cyberkriminella i allt högre grad lämnar traditionella ransomware-metoder bakom sig och…
-
En omfattande narkotikahärva på darknet har slutat med ett långt fängelsestraff för en man från Kalifornien som sålde fentanyl och metamfetamin via Nemesis Market. Federala åklagare meddelade att säljaren dömts till 26 års fängelse efter att utredare kopplat honom till omfattande narkotikaförsäljning genom den numera nedstängda marknadsplatsen. Fallet visar hur myndigheterna ökar pressen på kriminella…
-
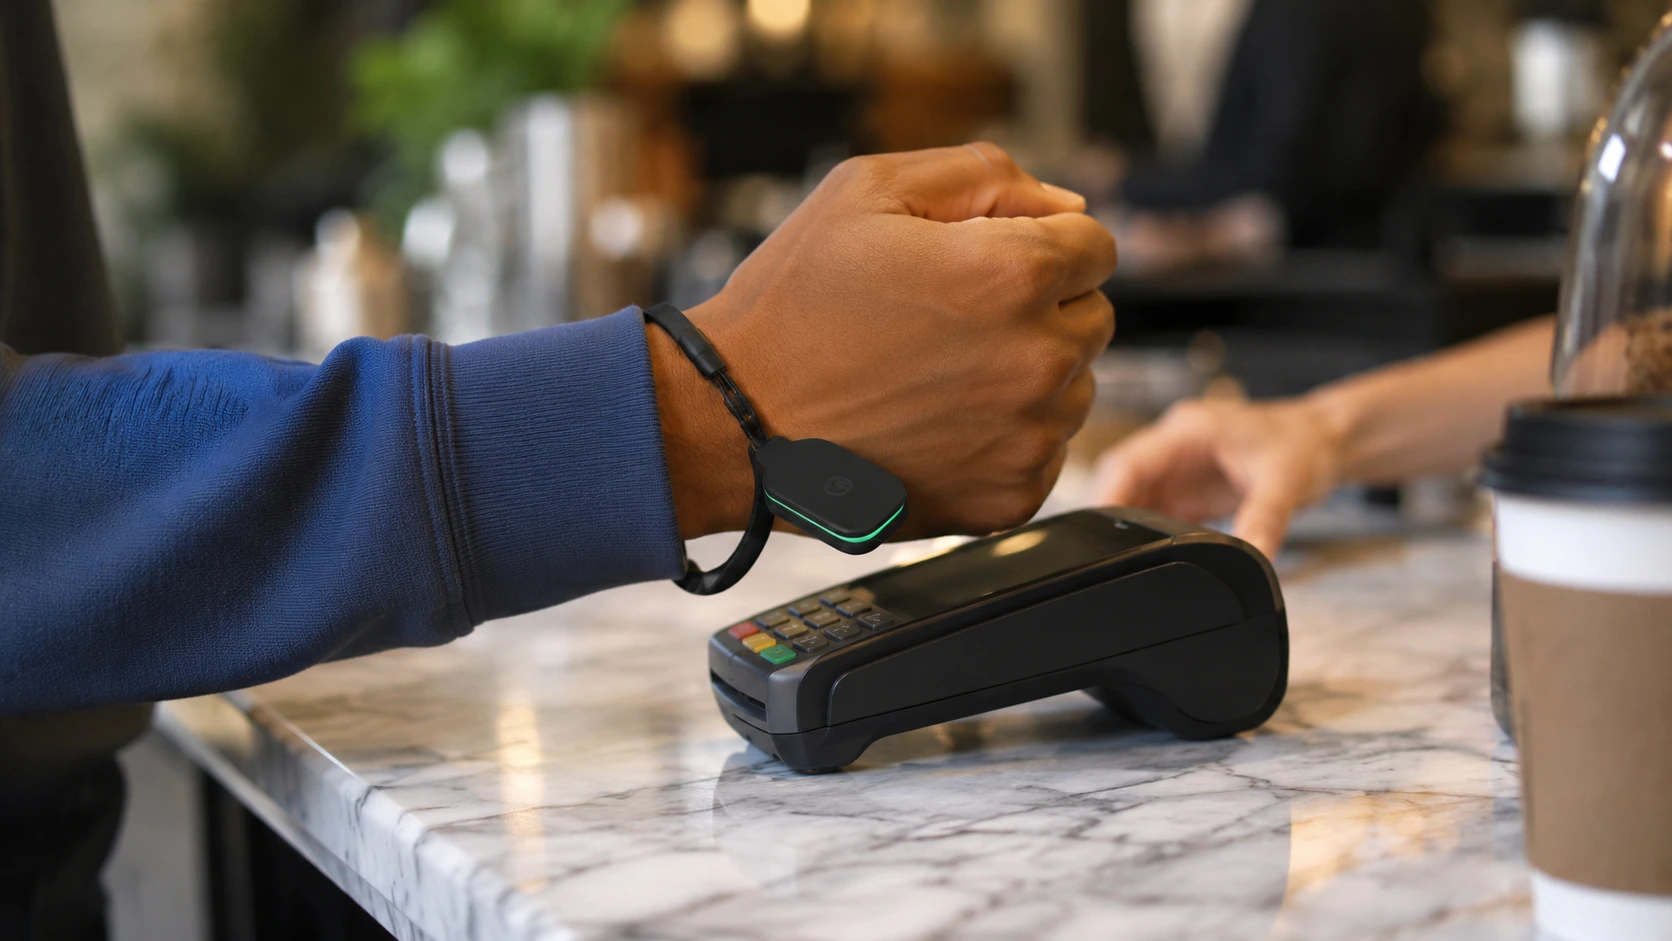
Cash App Wand introducerar ett nytt sätt att genomföra vardagsköp. Betalföretaget har presenterat en bärbar enhet för kontaktlösa betalningar som låter användare betala med ett enkelt tryck. Lanseringen speglar det växande intresset för betalningslösningar som kombinerar bekvämlighet, personlig stil och teknik i en och samma produkt. Cash App lanserar ett nytt betalningstillbehör Cash App har…
-
Google-sökprofiler tillför en ny social dimension till sökjättens plattform. Funktionen ger kvalificerade kreatörer och publicister ett särskilt utrymme där de kan visa upp innehåll, koppla samman sin digitala närvaro och attrahera följare direkt via Google Sök. Lanseringen visar att Google fortsätter att utveckla Sök till en plattform för innehållsupptäckt snarare än enbart en väg vidare…
-
En kritisk sårbarhet i pluginen Everest Forms Pro utnyttjas aktivt och gör det möjligt för angripare att ta kontroll över sårbara WordPress-webbplatser. Säkerhetsforskare har observerat pågående attacker som riktar sig mot sårbarheten, vilken gör det möjligt för hotaktörer utan autentisering att skapa administratörskonton utan giltiga inloggningsuppgifter. När angripare väl har fått administratörsbehörighet kan de ändra…