


Kategori: Cybersäkerhet
-
En kritisk phpBB-autentiseringsbypass-sårbarhet har åtgärdats efter att forskare upptäckte att den hade varit dold i forumprogramvaran i nästan ett decennium. Bristen kunde göra det möjligt för angripare att få tillgång till användarkonton, inklusive administratörsprofiler, utan att känna till giltiga inloggningsuppgifter. Sårbarheten påverkar flera phpBB-versioner och fungerar under standardkonfigurationer. Säkerhetsexperter varnar för att angripare kan utnyttja…
-

ShinyHunters har lagt till JCPenney på sin utpressningssajt och tagit på sig ansvaret för en storskalig datastöld. Gruppen hävdar att den kommit över hundratusentals poster och har satt en tidsfrist för när detaljhandelskedjan måste svara innan uppgifterna publiceras. Cyberkriminella grupper föredrar i allt högre grad datastöld och utpressning framför traditionella ransomwareattacker. I stället för att…
-
Ett omfattande Meta-avbrott påverkade Facebook, Instagram, Messenger och WhatsApp och gjorde att tusentals användare inte kunde komma åt plattformarna. Händelsen utlöste en våg av klagomål på sociala medier och tjänster som övervakar driftstörningar, när användare rapporterade inloggningsproblem, tomma skärmar och anslutningsfel. Meta bekräftade störningen och arbetade under dagen med att återställa de drabbade tjänsterna. Även…
-
Cyberkriminella utnyttjar intresset kring fotbolls-VM 2026 genom ett avancerat FIFA-biljettbedrägeri som riktar sig mot fans som letar efter biljetter online. Forskare har kopplat operationen till kinesisktalande hotaktörer som skapade övertygande kopior av officiella biljettwebbplatser och marknadsförde dem via sociala medieplattformar. Kampanjen går längre än traditionell nätfiskeverksamhet. Angriparna övervakar aktivt sina offer under köpprocessen, vilket gör…
-
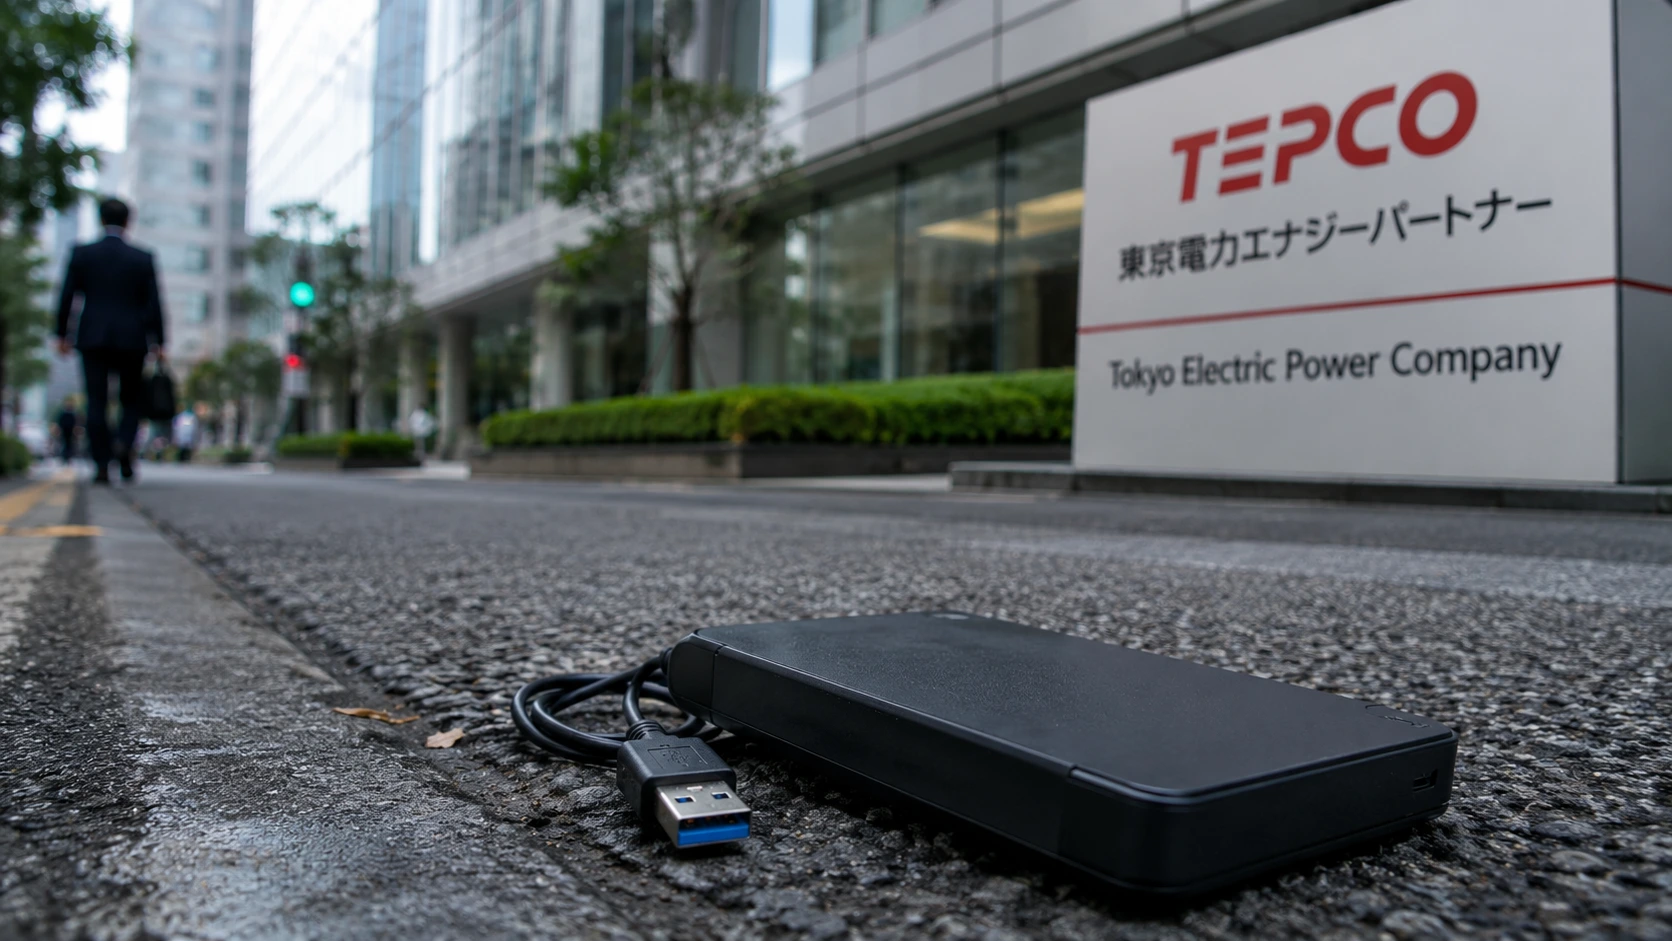
Ett japanskt energibolag har avslöjat att en hårddisk med information kopplad till cirka 10,9 miljoner kunder har försvunnit. Händelsen har väckt frågor om datasäkerhet och de risker som uppstår när stora mängder känslig information lagras på bärbara lagringsenheter. Den saknade hårddisken tillhörde Tokyo Electric Power Company Energy Partner (TEPCO EP), en av Japans största elleverantörer.…
-
Brottsbekämpande myndigheter fortsätter att hitta nya bevis i Sky ECC-chattar flera år efter att myndigheterna slog ut den krypterade kommunikationsplattformen. Utredare analyserar fortfarande meddelanden som samlades in under operationen, vilket avslöjar nya detaljer om organiserade brottsnätverk som tidigare använde tjänsten för att samordna olaglig verksamhet. De fortsatta upptäckterna visar den långsiktiga effekten av en av…
-

En rysk medborgare som anklagas för att ha stött en omfattande cyberespionageoperation har utlämnats till USA och står nu inför brottsanklagelser kopplade till attacker mot Natoländer, Ukraina och flera samhällsviktiga sektorer. Amerikanska myndigheter offentliggjorde åtalen efter att ha tagit Denis Obrezko i förvar. Utredare anser att han spelade en viktig roll i att hjälpa den…
-
Angripare utnyttjar aktivt en kritisk sårbarhet i Ivanti Sentry, vilket har lett till akuta varningar för organisationer som använder den företagsinriktade gatewayplattformen. Sårbarheten har den högsta möjliga allvarlighetsgraden och kan göra det möjligt för fjärrangripare att köra kod på sårbara system utan någon form av autentisering. Upptäckten är den senaste i en rad säkerhetsutmaningar för…
-

Angripare har börjat utnyttja en nyligen offentliggjord sårbarhet i Langflow, vilket ökar riskerna för organisationer som använder AI-utvecklingsplattformen. Säkerhetsforskare observerade aktiva attacker kort efter att detaljer om sårbarheten blev kända, vilket visar hur snabbt hotaktörer numera reagerar på nya säkerhetsavslöjanden. Händelsen speglar en bredare förändring i hotlandskapet. I takt med att företag inför AI-plattformar i…
-
En kortvarig exponering av Miasma-maskens källkod på GitHub har väckt oro inom cybersäkerhetsbranschen. Även om arkivet togs bort snabbt gav incidenten både forskare och potentiellt hotaktörer en ovanlig möjlighet att studera skadeprogrammets interna funktioner. Läckan har återupplivat debatten om riskerna med offentligt tillgänglig skadlig kod och vilken roll sådana publiceringar spelar i utvecklingen av framtida…