


Kategori: Cybersikkerheit
-
Citrix har lansert nødoppdateringer for en NetScaler-zero-day som angripere har utnyttet mot enheter som bruker SAML-autentisering. Sårbarheten, som spores som CVE-2026-88779, kan krasje berørte systemer og avbryte tilgangen til tjenester. Feilen i minnebufferen påvirker NetScaler ADC- og NetScaler Gateway-implementeringer som bruker SAML-autentisering med Gateway- eller AAA-funksjonalitet. Den har en CVSS-alvorlighetsgrad på 8,7. Samtidig undersøker forskere…
-
Jordanske myndigheter skal ha pågrepet en mistenkt ShinyHunters-medlem som kan hjelpe etterforskere med å identifisere andre medlemmer av cyberkriminalitetsgruppen. Kilder med kjennskap til saken identifiserte ham som Saif al-Din Khader, kjent på nettet som «Rey». Ifølge disse kildene tok myndighetene Khader i varetekt tirsdag. Han skal bistå FBI og internasjonale etterforskere ved å gå gjennom…
-
Angripere bak Warlock-løsepengevirus har rettet angrep mot et vannselskap, en telekomleverandør, en regional myndighet og et universitet via sårbare SharePoint-servere. Forskere hos Symantec og Carbon Black knyttet inntrengningene til Longlegs, en gruppe med tilknytning til Kina som forbindes med utviklingen av Warlock. I løpet av de siste to månedene ser aktiviteten ut til å ha…
-
Lekkede dokumenter fra et russisk forskningsinstitutt beskriver prosjekter for å stjele påloggingsopplysninger, samle inn mobildata og hente ut informasjon fra bedriftsnettverk. Ifølge DomainTools gir materialet et detaljert bilde av utviklingsarbeid som støtter russisk cyberspionasje. Filene skal ha kommet fra SpetsVuzAvtomatika, et institutt i Rostov-na-Donu med et offisielt fokus på informasjonssikkerhet og teknologiutvikling. Forskere sier imidlertid…
-
Fortinet har advart om at angripere utnytter en kritisk FortiMail-zero-day for å kjøre uautorisert kode eller kommandoer på sårbare enheter. Selskapet oppfordrer kunder til å ta i bruk midlertidige beskyttelsestiltak mens de venter på korrigerte programvareversjoner. Sårbarheten, som spores som CVE-2026-104286, påvirker FortiMails administrasjonsgrensesnitt og har en CVSS-alvorlighetsgrad på 9,8. Kritisk sårbarhet tillater filskriving uten…
-
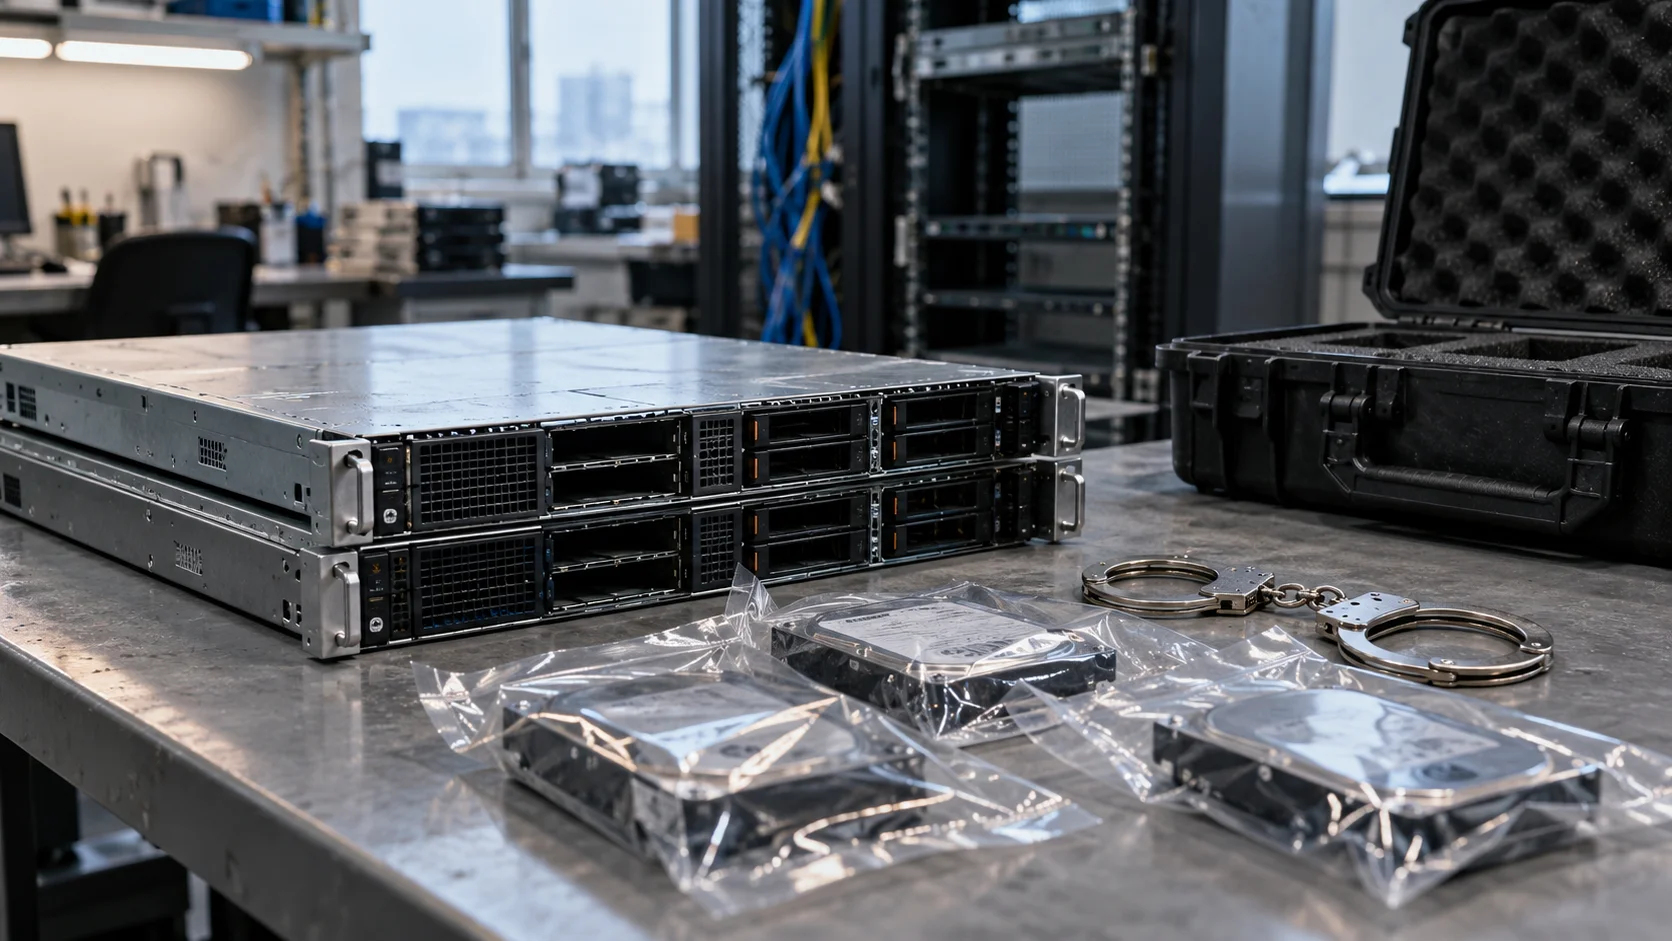
Nedstengningen av KillSec-ransomware har forstyrret en angivelig nettkriminell operasjon knyttet til rundt 1 000 mistenkte angrep over hele verden. Myndighetene beslagla gruppens infrastruktur og pågrep foreløpig tre mistenkte under en koordinert aksjon 30. september. Ifølge Europol mener etterforskerne at en 16-åring fungerte som gruppens hovedoperatør. Samtidig sikret politiet minst 110 terabyte med stjålne data som…
-
MetaMask offentliggjorde et pågående sikkerhetsproblem i infrastrukturen sin 1. oktober og begynte å ta berørte staking-validatorer ut av drift som et forebyggende tiltak. MetaMask-sikkerhetshendelsen er fortsatt under etterforskning, og selskapet rapporterer at det ikke er noen umiddelbar trussel mot MetaMask-lommebøker. Interne team samarbeider med eksterne partnere og sikkerhetsrådgivere for å håndtere problemet. MetaMask har imidlertid…
-
Mer enn 543 000 påloggingsopplysninger som var eksponert i offentlige GitHub-repositorier, fungerte fortsatt da forskere kontrollerte dem i juli. Funnene fra Truffle Security viser hvordan lekkede GitHub-påloggingsopplysninger kan gi tilgang til tjenester lenge etter at utviklere har publisert sensitiv informasjon. De eksponerte hemmelighetene hadde vært offentlig tilgjengelige i en median på 784 dager. Dessuten var…
-
CISA har advart om at en kritisk sårbarhet i MikroTik RouterOS kan gjøre det mulig for eksterne angripere å kjøre kode med root-rettigheter uten å logge inn. Sårbarheten, CVE-2026-84411, kan også forårsake tjenestenekt gjennom én enkelt spesiallaget forespørsel. Byrået sier imidlertid at det ikke kjenner til noen aktiv utnyttelse. Sikkerhetsvarselet inneholder også motstridende versjonsinformasjon, noe…
-
Cisco har lansert sikkerhetsoppdateringer for en Cisco SD-WAN-nulldagssårbarhet som angripere aktivt utnytter for å få administratortilgang. Den kritiske sårbarheten, CVE-2026-76504, påvirker Catalyst SD-WAN Manager og gjør det mulig for eksterne angripere å omgå autentisering uten eksisterende påloggingsinformasjon. Cisco bekreftet at selskapets sikkerhetsteam fikk kjennskap til utnyttelsen i september 2026. Samtidig har CISA lagt sårbarheten til…