


Kategori: Cybersikkerheit
-
En stor rumensk energiprodusent har bekreftet en ransomwarehendelse som forstyrret interne IT-systemer og utløste beredskapstiltak. Gentlemen-ransomwareangrepet var rettet mot Oltenia Energy Complex, en av landets viktigste produsenter av elektrisitet og kull. Selv om angrepet påvirket forretningsdriften, bekreftet myndighetene at den nasjonale energiforsyningen og stabiliteten i strømnettet forble intakt. Hendelsen belyser det økende presset fra ransomware…
-
Cyberkriminelle over hele India fortsetter å raffinere den digitale arrestasjonssvindelen, et opplegg som bygger på frykt, autoritet og misbruk av identitet. Angripere kontakter ofre og hevder at rettshåndhevende myndigheter har knyttet deres Aadhaar-identitet til alvorlige lovbrudd. Anklagene fremstår som akutte og overbevisende. Mange ofre får panikk og etterkommer kravene før de innser at ingen reell…
-
Sikkerhetsforskere har avdekket en alvorlig sårbarhet som påvirker MongoDB-servere og eksponerer sensitiv minnedata uten krav om autentisering. Sårbarheten, kjent som MongoBleed, gjør det mulig for angripere å hente ut fragmenter av serverminne ved å sende spesialutformede nettverksmeldinger. Oppdagelsen har skapt bekymring i sikkerhetsmiljøet på grunn av sårbarhetens likhet med historiske minnelekkasjer og den raske publiseringen…
-
Bekymringer rundt unges psykiske helse og bruk av sosiale medier har fått New York til å innta en strengere regulatorisk linje. Delstatslovgivere har vedtatt nye regler som pålegger store plattformer å vise advarsler om psykisk helse til yngre brukere. Målet er å øke åpenheten rundt funksjoner som oppmuntrer til overdreven bruk. New Yorks varsler på…
-
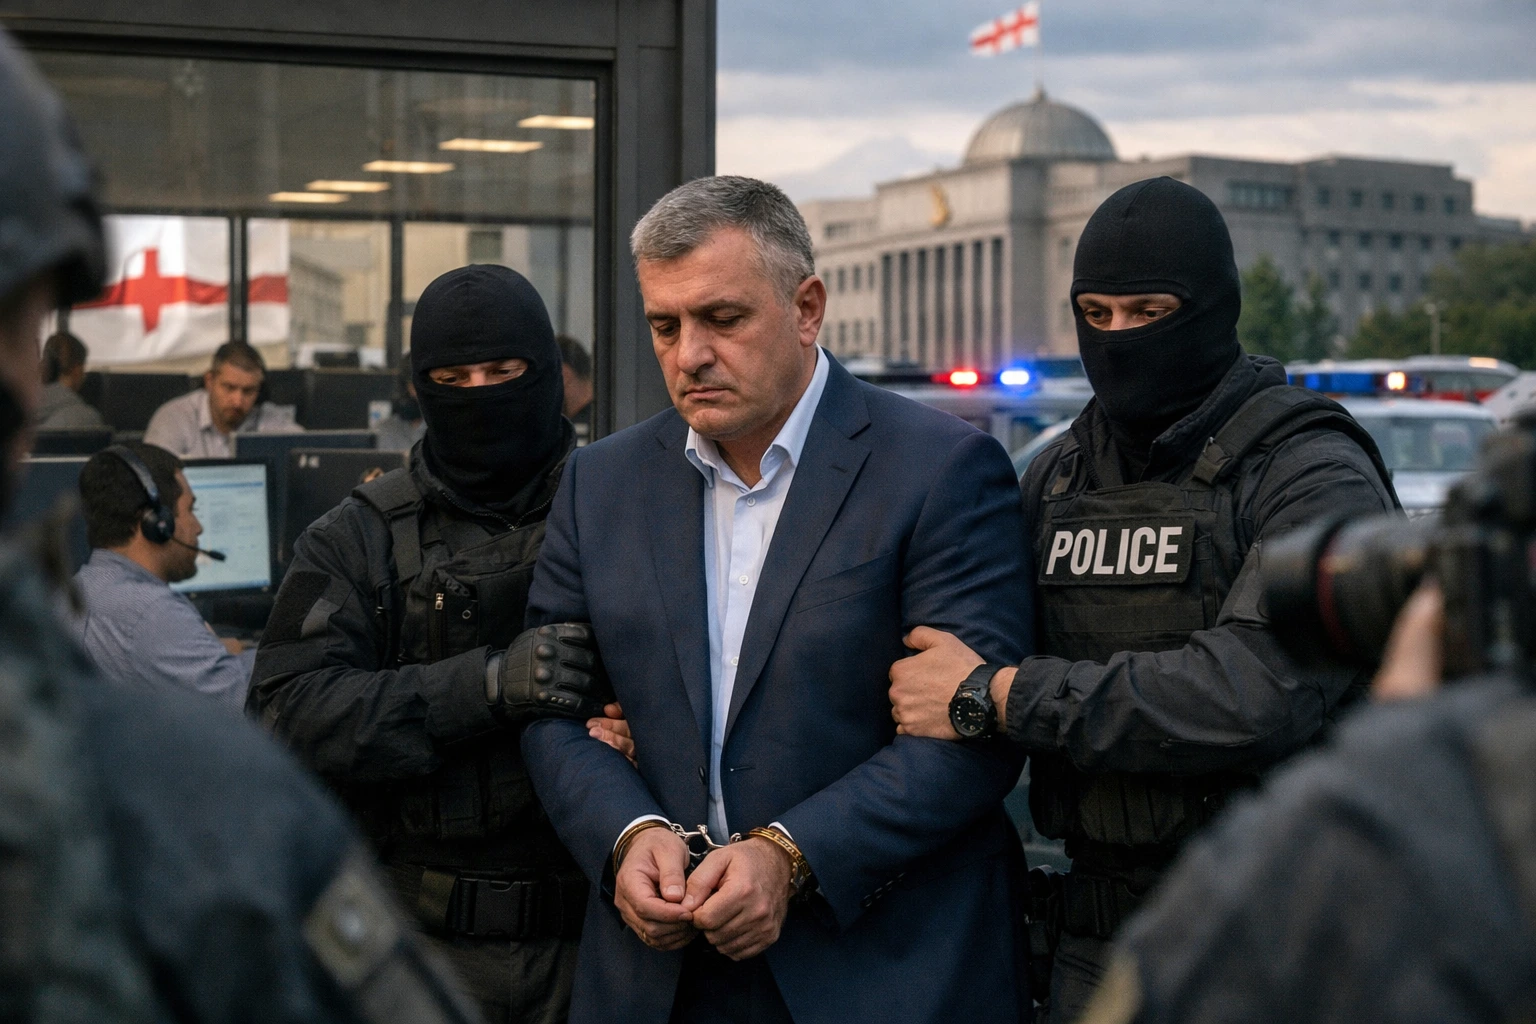
Georgiske svindel-callsentre har blitt hovedfokus i en omfattende korrupsjonsetterforskning etter at myndighetene arresterte en tidligere nasjonal sikkerhetssjef. Påtalemyndigheten hevder at den tidligere toppfunksjonæren mottok store bestikkelser for å beskytte kriminelle callsenter-nettverk som rettet seg mot ofre over hele verden. Saken viser hvor dypt organiserte svindeloperasjoner kan ha trengt inn i statlige institusjoner og understreker det…
-
En føderal rettssak har avdekket en sjelden og alvorlig insidertrussel innen cybersikkerhetsbransjen. Rogue cyber pros-ransomwareopplegget involverte tidligere sikkerhetsprofesjonelle som brukte sin ekspertise til å gjennomføre angrep mot amerikanske organisasjoner. Skylderkjennelsene deres viser hvordan betrodde forsvarere kan bli høyeffektive angripere. Hvem var Rogue Cyber Pros De tiltalte hadde tidligere roller innen cybersikkerhet med fokus på å…
-
Lazarus Group-tilknyttede nordkoreanske hackere er fortsatt en av de mest vedvarende truslene mot kryptosektoren. Til tross for økt granskning og sterkere sikkerhetskontroller fortsetter gruppen å tilpasse metodene sine og utnytte svakheter i hele økosystemet for digitale eiendeler. Sikkerhetsforskere knytter i stor grad gruppen til Nord-Koreas statlige cyberprogrammer. Myndigheter mener at disse operasjonene bidrar til å…
-

Cyberkriminelle har funnet en måte å utnytte tilliten til Googles e-postinfrastruktur på. En voksende Google no-reply-svindel bruker legitime Google-varslingssystemer til å levere phishing-meldinger. Disse e-postene fremstår som autentiske, passerer sikkerhetskontroller og lurer mottakere til å klikke på ondsinnede lenker. Metoden utgjør en alvorlig risiko for både privatpersoner og organisasjoner. Hvordan Google no-reply-svindelen fungerer Angripere misbruker…
-

Sykehusnettverk står overfor økende press etter hvert som tilkoblede medisinske enheter blir mer utbredt i helsemiljøer. Bildediagnostiske systemer, pasientmonitorer og infusjonspumper er nå avhengige av kontinuerlig nettverkstilgang. Denne utviklingen forbedrer effektiviteten i behandlingen, men øker samtidig eksponeringen mot cybertrusler. Cyberrisikoen knyttet til medisinsk utstyr på sykehus fortsetter å øke ettersom sikkerhetsteam sliter med å spore,…
-
Interpol ransomware operation ble intensivert etter at en koordinert internasjonal innsats førte til dekryptering av seks ransomware-varianter og pågripelse av hundrevis av mistenkte cyberkriminelle. Politimyndigheter i flere regioner samarbeidet for å slå ned på ransomwaregrupper, nettverk for økonomisk svindel og digitale utpressingsopplegg som opererte på tvers av landegrenser. Aksjonen markerer en av de mest omfattende…