


Schlagwort: ShinyHunters
-
Jordanische Behörden haben Berichten zufolge ein mutmaßliches ShinyHunters-Mitglied festgenommen, das Ermittlern möglicherweise dabei hilft, weitere Mitglieder der Cybercrime-Gruppe zu identifizieren. Mit dem Fall vertraute Quellen identifizierten ihn als Saif al-Din Khader, der online als „Rey“ bekannt ist. Diesen Quellen zufolge nahmen die Behörden Khader am Dienstag in Gewahrsam. Berichten zufolge unterstützt er das FBI und…
-
ShinyHunters drang in Clops Datenleak-Seite ein und veränderte sie, indem die Gruppe eine Sicherheitslücke in Grav CMS ausnutzte, wie von den Grav-Entwicklern bestätigte Details zeigen. Clop hat die Seite inzwischen auf eine neue Tor-Adresse verlegt. ShinyHunters veränderte Clops Leak-Seite ShinyHunters platzierte Anfang dieses Monats zunächst eine kleine Datei auf Clops Seite. Später ersetzte die Gruppe…
-
ShinyHunters behauptet, über eine ungepatchte Schwachstelle in Oracle PeopleSoft in FBI-Systeme eingedrungen zu sein und Daten von Mitarbeitern und Bewerbern gestohlen zu haben. Das FBI gibt an, Behauptungen über unbefugte Aktivitäten zu untersuchen, die FBIjobs.gov betreffen. Der mutmaßliche ShinyHunters-Datenverstoß beim FBI ist weiterhin unbestätigt. Das FBI hat nicht mitgeteilt, ob Angreifer auf seine Systeme zugegriffen…
-
Der ShinyHunters-Hack gegen Clop hat die Methoden einer Ransomware-Gruppe gegen eine andere gerichtet. ShinyHunters behauptet, die Tor-Leak-Seite von Clop manipuliert, sensible Serverdaten gestohlen und die Schlüssel zur Kontrolle des Onion-Dienstes erlangt zu haben. Nun will die Gruppe ihrem Cybercrime-Rivalen mit Erpressung drohen. ShinyHunters übernimmt Clops Leak-Seite ShinyHunters behauptet, Clops Datenleak-Plattform über eine Sicherheitslücke im Grav…
-
Brinks Home hat einen Cybersicherheitsvorfall bekannt gegeben, nachdem die Erpressergruppe ShinyHunters behauptet hatte, Kunden- und Mitarbeiterdaten des US-amerikanischen Sicherheitsunternehmens gestohlen zu haben. Das Unternehmen entdeckte den Angriff auf Brinks Home am 20. Juli und leitete nach eigenen Angaben umgehend Maßnahmen zur Reaktion auf den Vorfall ein. Die Alarmüberwachung und die Sicherheitssysteme für Privathaushalte funktionieren weiterhin…
-
Health-ISAC hat Organisationen im Gesundheitswesen und in der Medizintechnik vor einer Zunahme von ShinyHunters-Angriffen auf den Gesundheitssektor gewarnt. Die Erpressergruppe nutzt Voice-Phishing, auch Vishing genannt, um Mitarbeiterkonten zu übernehmen und auf Cloud-Plattformen mit sensiblen Unternehmensdaten zuzugreifen. Die Warnung zeigt, wie ein einziges kompromittiertes Single-Sign-on-Konto (SSO) Angreifern Zugriff auf mehrere verbundene Dienste ermöglichen kann. Dazu gehören…
-

Die ShinyHunters Salesforce leak-Kampagne weitete sich aus, nachdem Cyberkriminelle behaupteten, sensible Daten des globalen Immobilienunternehmens Cushman & Wakefield gestohlen zu haben. Forscher erklärten, dass der Vorfall offenbar mit einer größeren Angriffswelle zusammenhängt, die Salesforce-Kunden durch Social Engineering und den Missbrauch von Drittanbieterzugängen ins Visier nimmt. Der mutmaßliche Datenvorfall verstärkte die Sorgen darüber, wie Angreifer Cloud-Ökosysteme…
-
Ein neues ShinyHunters-Datenleck hat mehrere globale Marken unter Druck gesetzt, nachdem die Hackergruppe behauptet hat, Millionen von Datensätzen gestohlen zu haben. Die Angreifer gaben eine klare „Zahl oder Leak“-Warnung aus, was branchenübergreifend Besorgnis auslöste. Dieses ShinyHunters-Datenleck zeigt, wie moderne Cyberangriffe zunehmend auf Datenexponierung statt auf Systemstörungen abzielen. Große Marken in der Kampagne betroffen Das ShinyHunters-Datenleck…
-
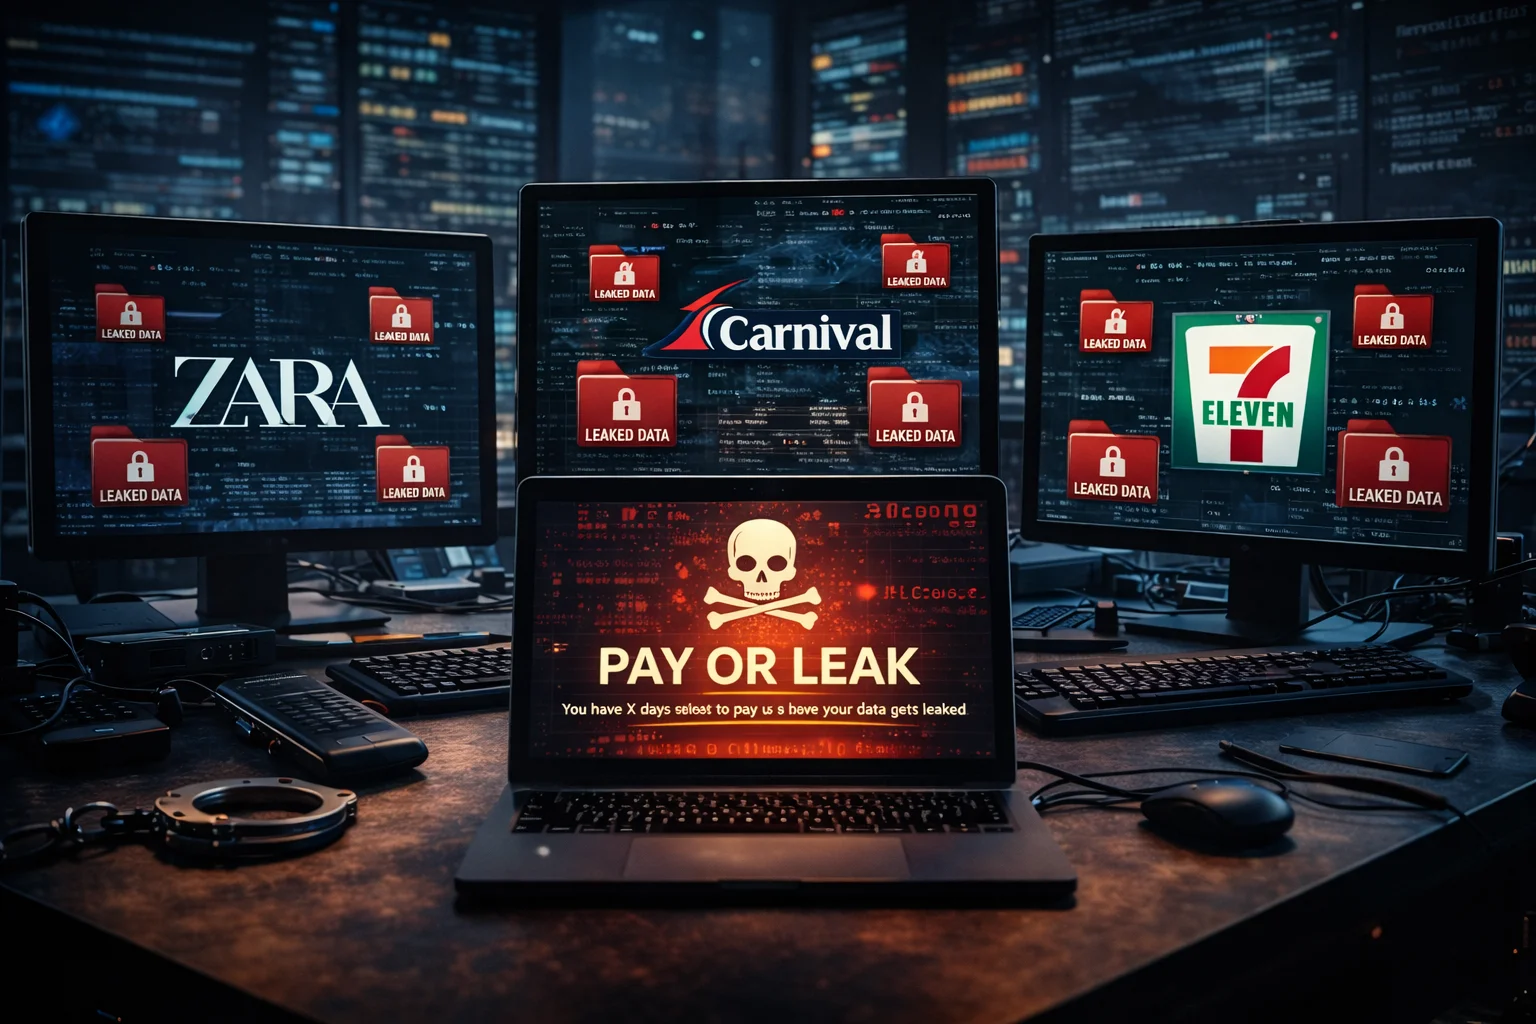
Die ShinyHunters-Ransomware-Leak-Kampagne setzt große globale Marken unter Druck und droht mit massiver Datenveröffentlichung. Die Gruppe hat Unternehmen aus den Bereichen Einzelhandel, Reise und Convenience ins Visier genommen, was Sorgen über Millionen kompromittierter Datensätze auslöst. Die Angreifer haben ein klares Ultimatum gestellt: Zahlen oder eine öffentliche Datenveröffentlichung riskieren. Große Marken auf der Leak-Liste Der ShinyHunters-Ransomware-Leak umfasst…
-
Der ShinyHunters-Studentendatenverstoß hat Software ins Visier genommen, die von Millionen von Studierenden genutzt wird. Der Angriff betrifft Berichten zufolge eine Plattform mit rund 11 Millionen Nutzern und wirft ernsthafte Fragen darüber auf, wie Bildungssysteme sensible Daten schützen. Da diese Plattformen große Mengen an Studentendaten speichern, kann ein einzelner Vorfall ganze Schulnetzwerke auf einmal offenlegen. Hacker…