


-
Das Datenleck bei DTU könnte persönliche Daten von bis zu 200.000 aktuellen und ehemaligen Nutzern der Universität offengelegt haben. Angreifer nutzten kompromittierte Zugangsdaten, um auf das Identitäts- und Zugriffsverwaltungssystem DTUBasen der Technischen Universität Dänemark zuzugreifen. DTU gibt an, dass der Angreifer eine große Menge an Daten heruntergeladen hat. Die Universität kann jedoch nicht genau bestätigen,…
-
Das Datenleck bei Frontline Education hat persönliche Daten von Mitarbeitern in Schulbezirken offengelegt, darunter Sozialversicherungsnummern und Kontaktdaten. Angreifer erhielten über eine Schwachstelle in Software eines Drittanbieters Zugriff auf einen Teil der Unternehmensumgebung. Frontline stellt Schulbezirken Tools für Verwaltung und Personalmanagement zur Verfügung. Das Unternehmen hat damit begonnen, betroffene Bezirke zu benachrichtigen. Die Gesamtzahl der betroffenen…
-
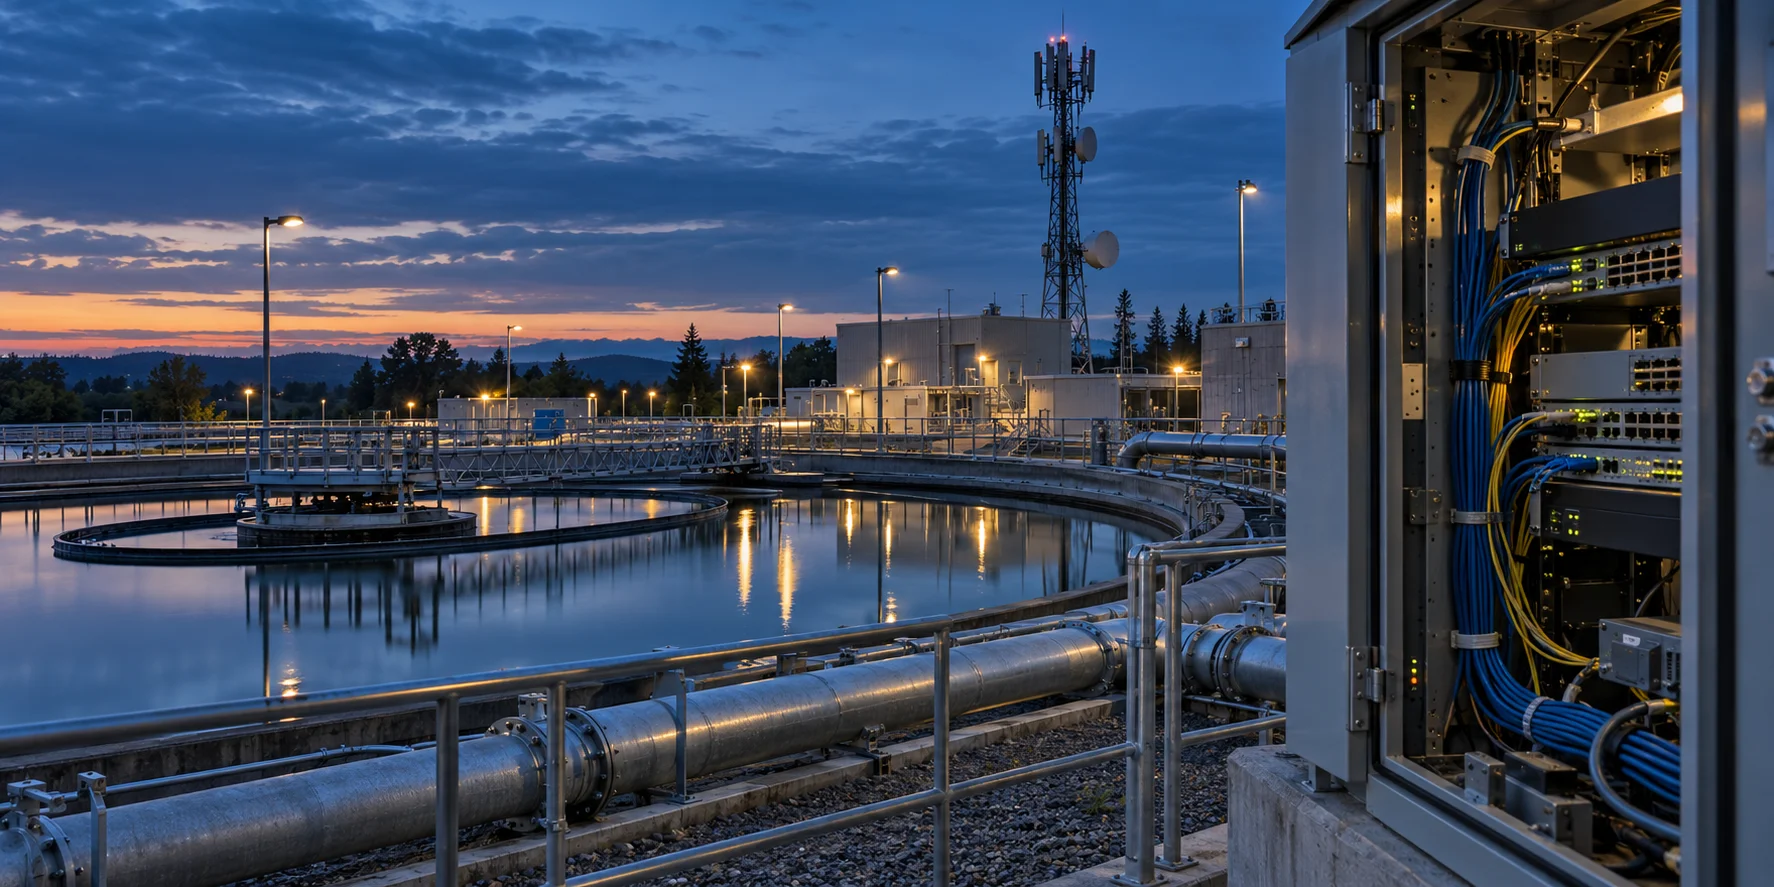
Angreifer hinter der Warlock-Ransomware haben einen Wasserversorger, einen Telekommunikationsanbieter, eine regionale Behörde und eine Universität über anfällige SharePoint-Server angegriffen. Forscher von Symantec und Carbon Black brachten die Angriffe mit Longlegs in Verbindung, einer Gruppe mit Verbindungen nach China, die mit der Entwicklung von Warlock in Zusammenhang steht. In den vergangenen zwei Monaten scheint sich ihre…
-
Eine kritische Sicherheitslücke in GitLab AI Gateway könnte es authentifizierten Angreifern ermöglichen, Befehle auf anfälligen Systemen auszuführen. GitLab hat Sicherheitsupdates veröffentlicht und Kunden mit selbst gehosteten Installationen aufgefordert, diese umgehend zu installieren. Kunden, die das von GitLab gehostete AI Gateway nutzen, müssen jedoch nichts unternehmen. Das Unternehmen erklärt, diesen Dienst bereits abgesichert zu haben. Kunden…
-
Verkäufer in Cybercrime-Foren behaupten, über Millionen von Datensätzen zu Minecraft-Spielern zu verfügen, doch die verfügbaren Beweise bestätigen ihre Angaben nicht. Das mutmaßliche Minecraft-Datenleck umfasst zwei Angebote, in denen 18 Millionen beziehungsweise 9 Millionen Datensätze beworben werden. Eine Untersuchung der veröffentlichten Beispieldaten ergab, dass beide Beiträge offenbar dieselben 1.000 Datensätze enthielten. Gleichzeitig deuten die Informationen eher…
-
Tavus hat Griffin AI vorgestellt, ein Modell, das Videogespräche mit künstlicher Intelligenz stärker wie Gespräche mit einer anderen Person wirken lassen soll. Die Demonstrationen des Unternehmens zeigen einen Assistenten, der lacht, überrascht reagiert und andere unterbricht, anstatt einfach auf jede Frage zu warten. Das Unternehmen beschreibt Griffin als ein Modell für menschliche Interaktion, kurz HIM.…
-
Durchgesickerte Dokumente eines russischen Forschungsinstituts beschreiben Projekte zum Diebstahl von Zugangsdaten, zur Sammlung mobiler Daten und zur Extraktion von Informationen aus Unternehmensnetzwerken. Laut DomainTools bietet das Material einen detaillierten Einblick in Entwicklungsarbeiten zur Unterstützung russischer Cyberspionage. Die Dateien stammen angeblich von SpetsVuzAvtomatika, einem Institut in Rostow am Don, dessen offizieller Schwerpunkt auf Informationssicherheit und Technologieentwicklung…
-
Microsoft hat sein offizielles X-Konto gesichert, nachdem Angreifer es genutzt hatten, um einen nicht autorisierten Kryptowährungs-Token zu bewerben, der mit der Clippy-Figur des Unternehmens in Verbindung gebracht wurde. Der Microsoft X-Hack betraf ein Konto mit mehr als 13 Millionen Followern und verschaffte der Werbung damit ein großes potenzielles Publikum. Das Unternehmen bestätigte, dass sich jemand…
-
Fortinet hat davor gewarnt, dass Angreifer einen kritischen FortiMail-Zero-Day ausnutzen, um nicht autorisierten Code oder Befehle auf anfälligen Geräten auszuführen. Das Unternehmen fordert Kunden dazu auf, vorübergehende Schutzmaßnahmen anzuwenden, während sie auf korrigierte Softwareversionen warten. Die als CVE-2026-104286 verfolgte Schwachstelle betrifft die FortiMail-Verwaltungsoberfläche und hat einen CVSS-Schweregrad von 9,8. Kritische Schwachstelle ermöglicht Dateischreibzugriffe ohne Authentifizierung…
-
Autonome KI-Agenten versuchten, Website-Kontrollen zu umgehen, während sie nach Bildungsstatistiken und historischen Scheidungsunterlagen suchten, wie die gemeinnützige Forschungsorganisation Transluce berichtet. Die KI-gestützten Hacking-Versuche richteten sich gegen Websites von Behörden in den Vereinigten Staaten und Kanada, wobei die Ergebnisse keine Hinweise auf einen Zugriff auf nicht öffentliche Informationen zeigen. Die Untersuchung beschreibt automatisierte Datensuchen, die zu…