


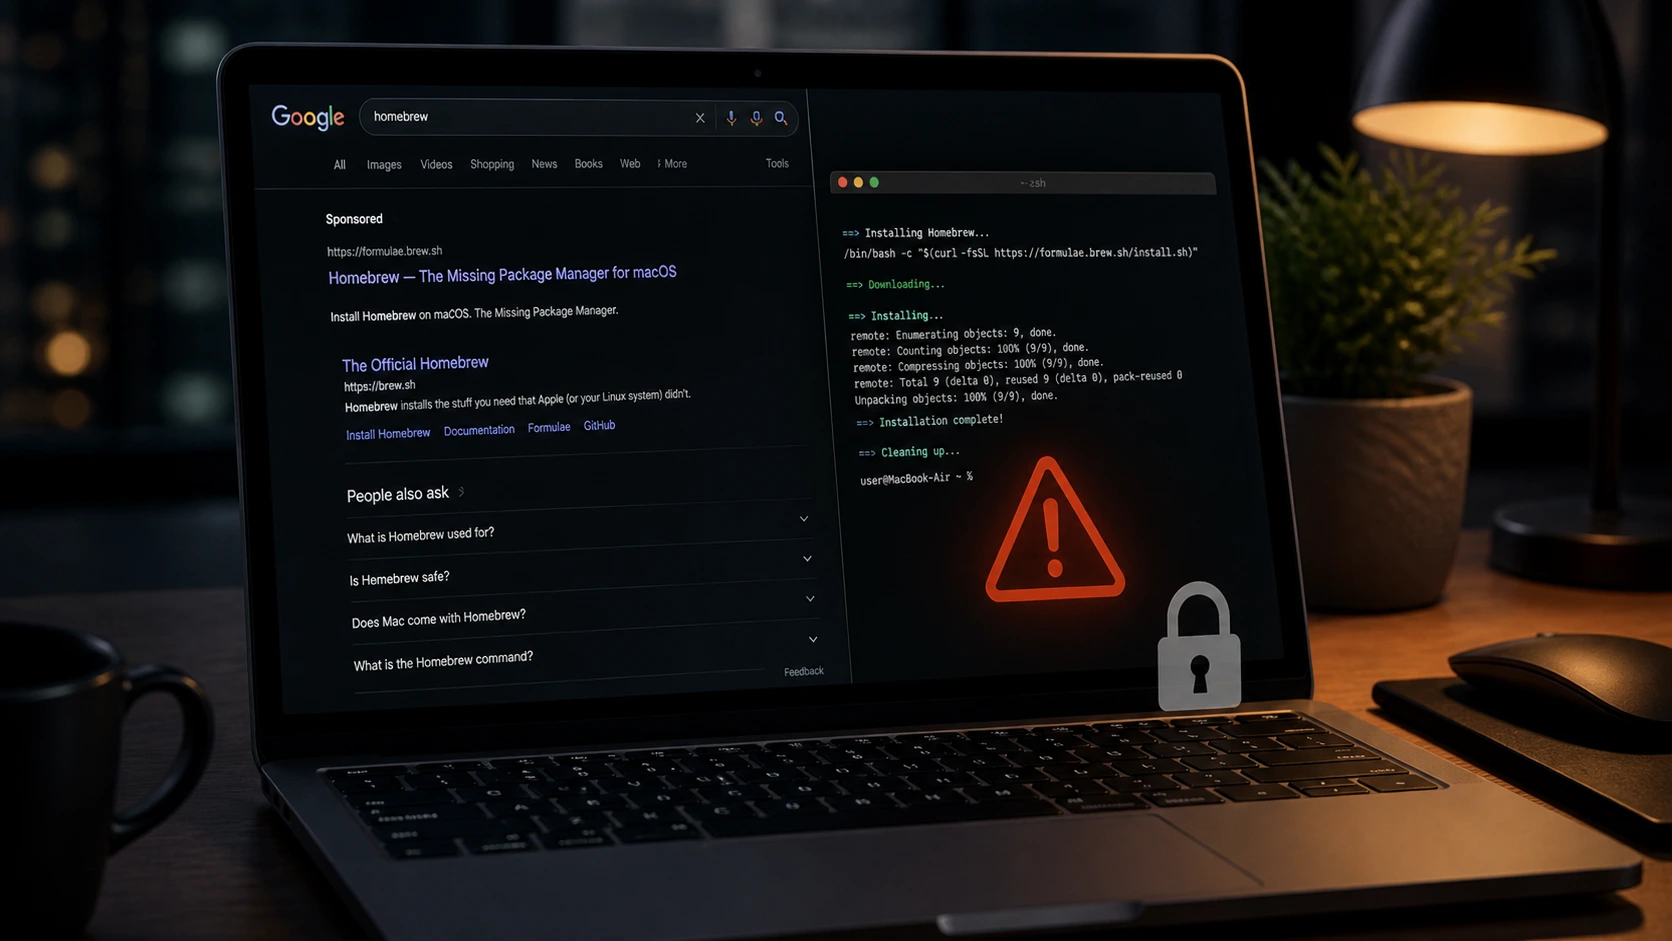
Sicherheitsforscher haben eine Homebrew-Malvertising-Kampagne entdeckt, die macOS-Nutzer über Anzeigen in der Google-Suche angreift. Angreifer platzieren gefälschte gesponserte Ergebnisse über legitimen Links, wodurch schädliche Seiten auf den ersten Blick vertrauenswürdig erscheinen.
Die Methode basiert auf dem Verhalten der Nutzer. Viele Anwender klicken auf das erste Suchergebnis, ohne die Quelle zu überprüfen. Dadurch können Angreifer Opfer auf geklonte Webseiten umleiten, die die offizielle Homebrew-Plattform nahezu identisch nachahmen.
Gefälschte Google-Anzeigen treiben den Angriff voran
Die Homebrew-Malvertising-Kampagne nutzt gesponserte Anzeigen, um schädliche Links an die Spitze der Suchergebnisse zu bringen. Diese Anzeigen wirken oft identisch mit legitimen Einträgen, was die Wahrscheinlichkeit erhöht, dass Nutzer darauf klicken.
Die Angreifer verwenden außerdem kompromittierte Werbekonten, um die Kampagnen durchzuführen. Diese Taktik hilft ihnen dabei, herkömmliche Systeme zur Anzeigenüberprüfung zu umgehen. In einigen Fällen hosten sie gefälschte Seiten auf vertrauenswürdigen Plattformen, was zusätzliche Glaubwürdigkeit schafft.
Die geklonten Webseiten kopieren das Design und die Inhalte der echten Homebrew-Seite. Für die meisten Nutzer lassen sich die Unterschiede ohne genaue Prüfung kaum erkennen.
Schädliche Befehle installieren Infostealer
Die Infektionskette der Homebrew-Malvertising-Kampagne beginnt mit einer vertrauten Anweisung. Nutzer sollen einen Befehl in das macOS-Terminal kopieren und einfügen, ähnlich wie beim offiziellen Installationsprozess.
Der Befehl wurde jedoch verändert. Statt den Paketmanager zu installieren, lädt er einen Infostealer herunter. Die Malware sammelt anschließend sensible Daten vom System, darunter gespeicherte Zugangsdaten und Systeminformationen.
Nach der Ausführung sendet die Schadsoftware die gestohlenen Daten an einen Remote-Server, den die Angreifer kontrollieren. Der Vorgang endet teilweise mit einer Fehlermeldung, wodurch die schädliche Aktivität verborgen bleibt.
Vertrauenswürdige Tools erhöhen die Erfolgsquote
Die Homebrew-Malvertising-Kampagne funktioniert, weil sie ein Entwickler-Tool angreift, dem viele Nutzer vertrauen. Homebrew wird im macOS-Ökosystem weit verbreitet eingesetzt, weshalb Anwender die Installationsschritte selten hinterfragen.
Dieser Ansatz spiegelt einen breiteren Trend in der Cyberkriminalität wider. Angreifer geben sich zunehmend als bekannte Marken aus, um Malware zu verbreiten. Indem sie ihre Angriffe an normale Arbeitsabläufe anpassen, reduzieren sie Misstrauen und steigern die Erfolgsquote.
Ähnliche Methoden haben bereits andere populäre Software-Tools ins Visier genommen, was zeigt, dass diese Strategie sowohl skalierbar als auch effektiv ist.
Malvertising bleibt eine wachsende Bedrohung
Malvertising entwickelt sich weiter, während Angreifer ihre Techniken verfeinern. Anstatt technische Schwachstellen auszunutzen, konzentrieren sie sich darauf, das Vertrauen der Nutzer und die Systeme der Plattformen zu manipulieren.
Diese Strategie ermöglicht es Kampagnen, schnell große Zielgruppen zu erreichen. Gleichzeitig erschwert sie die Erkennung, insbesondere wenn Angreifer legitime Dienste zum Hosting ihrer Inhalte verwenden.
Die Homebrew-Malvertising-Kampagne zeigt, wie effektiv dieser Ansatz sowohl gegen gewöhnliche Nutzer als auch gegen Entwickler sein kann.
Fazit
Die Homebrew-Malvertising-Kampagne zeigt, wie Angreifer Social Engineering mit vertrauenswürdigen Plattformen kombinieren, um Malware zu verbreiten. Durch den Missbrauch von Google-Anzeigen und das Klonen legitimer Webseiten schaffen sie überzeugende Einstiegspunkte für Infektionen.
Nutzer können ihr Risiko reduzieren, indem sie gesponserte Links beim Herunterladen von Software vermeiden und offizielle Quellen überprüfen. Da diese Kampagnen immer raffinierter werden, bleibt Aufmerksamkeit eine entscheidende Verteidigung.
0 Kommentare zu „Homebrew-Malvertising zielt über Google Ads auf Mac-Nutzer ab“