


Kategorie: Cybersicherheit
-
Ein Mitglied der Ryuk-Ransomware-Gruppe wurde wegen seiner Rolle bei Angriffen auf US-amerikanische Organisationen zu einer 24-monatigen Haftstrafe verurteilt. Karen Serobovich Vardanyan wird außerdem drei Jahre unter Aufsicht stehen. Vardanyan half beim Eindringen in US-Netzwerke Vardanyan, ein 35-jähriger armenischer Staatsbürger, war darauf spezialisiert, sich Zugang zu Unternehmensnetzwerken zu verschaffen. Online verwendete er die Namen „Maneeken“ und…
-
Ein bösartiger MFA-Anbieter kann Passwörter stehlen, während Benutzer eine ansonsten legitime Microsoft-Entra-Anmeldung durchführen, so Varonis Threat Labs. Die Forscher demonstrierten die als TrustSink bezeichnete Technik in einer Testumgebung. Der Angriff setzt voraus, dass ein Hacker bereits die Kontrolle über ein hochprivilegiertes Entra-Konto besitzt. Er bietet keinen erstmaligen Zugang zu einer Organisation. Externer Anbieter wird Teil…
-
Die WordPress- und Zyxel-Angriffe haben laut GreyNoise Regierungsdaten und Konfigurationen von fast 1.000 Netzwerk-Switches offengelegt. Forscher führen die Aktivitäten auf einen chinesischsprachigen Bedrohungsakteur zurück, der in Dutzenden Ländern aktiv ist. GreyNoise brachte die Vorfälle anhand von Aktivitäten in Verbindung, die von derselben IP-Adresse ausgingen. Die Sensoren des Unternehmens zeichnen seit Anfang Juni 2026 damit verbundene…
-
ShinyHunters behauptet, über eine ungepatchte Schwachstelle in Oracle PeopleSoft in FBI-Systeme eingedrungen zu sein und Daten von Mitarbeitern und Bewerbern gestohlen zu haben. Das FBI gibt an, Behauptungen über unbefugte Aktivitäten zu untersuchen, die FBIjobs.gov betreffen. Der mutmaßliche ShinyHunters-Datenverstoß beim FBI ist weiterhin unbestätigt. Das FBI hat nicht mitgeteilt, ob Angreifer auf seine Systeme zugegriffen…
-
Forscher haben die ClosedQuorum-Malware identifiziert, ein Windows-Implantat, das vier KI-Modelle auffordert, nach der Kompromittierung eines Geräts die nächste Aktion auszuwählen. Cisco Talos zufolge kann die Software diese Entscheidungen ohne Anweisungen eines menschlichen Operators treffen. Forscher haben jedoch nicht bestätigt, dass Angreifer ClosedQuorum bei realen Angriffen eingesetzt haben. Die analysierte Probe enthielt außerdem Platzhalter-Anmeldedaten und ein…
-
Check Point schließt Zero-Day-Schwachstelle in Management-Server, die bei Angriffen ausgenutzt wurde
Check Point hat Notfall-Hotfixes für eine kritische Schwachstelle im Security Management Server veröffentlicht. Das Unternehmen gibt an, dass Angreifer bereits eine Handvoll Kunden ins Visier genommen haben. Der Check Point Zero-Day, der als CVE-2026-93616 verfolgt wird, ermöglicht es Angreifern, Skripte auf anfällige Systeme hochzuladen und auszuführen, ohne sich anzumelden. Check Point fordert Administratoren auf, den…
-
D-Link hat vor einer Schwachstelle in einem D-Link-Router gewarnt, die DIR-822A-WLAN-Router betrifft. Für die Schwachstelle mit maximalem Schweregrad ist öffentlicher Proof-of-Concept-Code verfügbar, doch D-Link hat noch keinen Patch veröffentlicht. Ein Angreifer im selben lokalen Netzwerk könnte die Schwachstelle ohne Passwort oder Benutzerinteraktion ausnutzen. D-Link untersucht außerdem eine zweite Schwachstelle in den Routern. DHCP-Schwachstelle könnte den…
-
Ein ausländischer Bedrohungsakteur drang kurzzeitig in zwei private Wassersysteme in Colorado ein. Obwohl die Eindringlinge Geräteeinstellungen änderten, erklärten die Behörden, dass die Vorfälle weder die Wasseraufbereitung noch die Wasserqualität gefährdeten. Hacker verändern Ausrüstung von Wasserversorgern Die Angriffe betrafen im August zwei kleine Wasserversorger in Colorado. Zusammen versorgen die privaten Anbieter rund 200 Menschen. Nach Angaben…
-
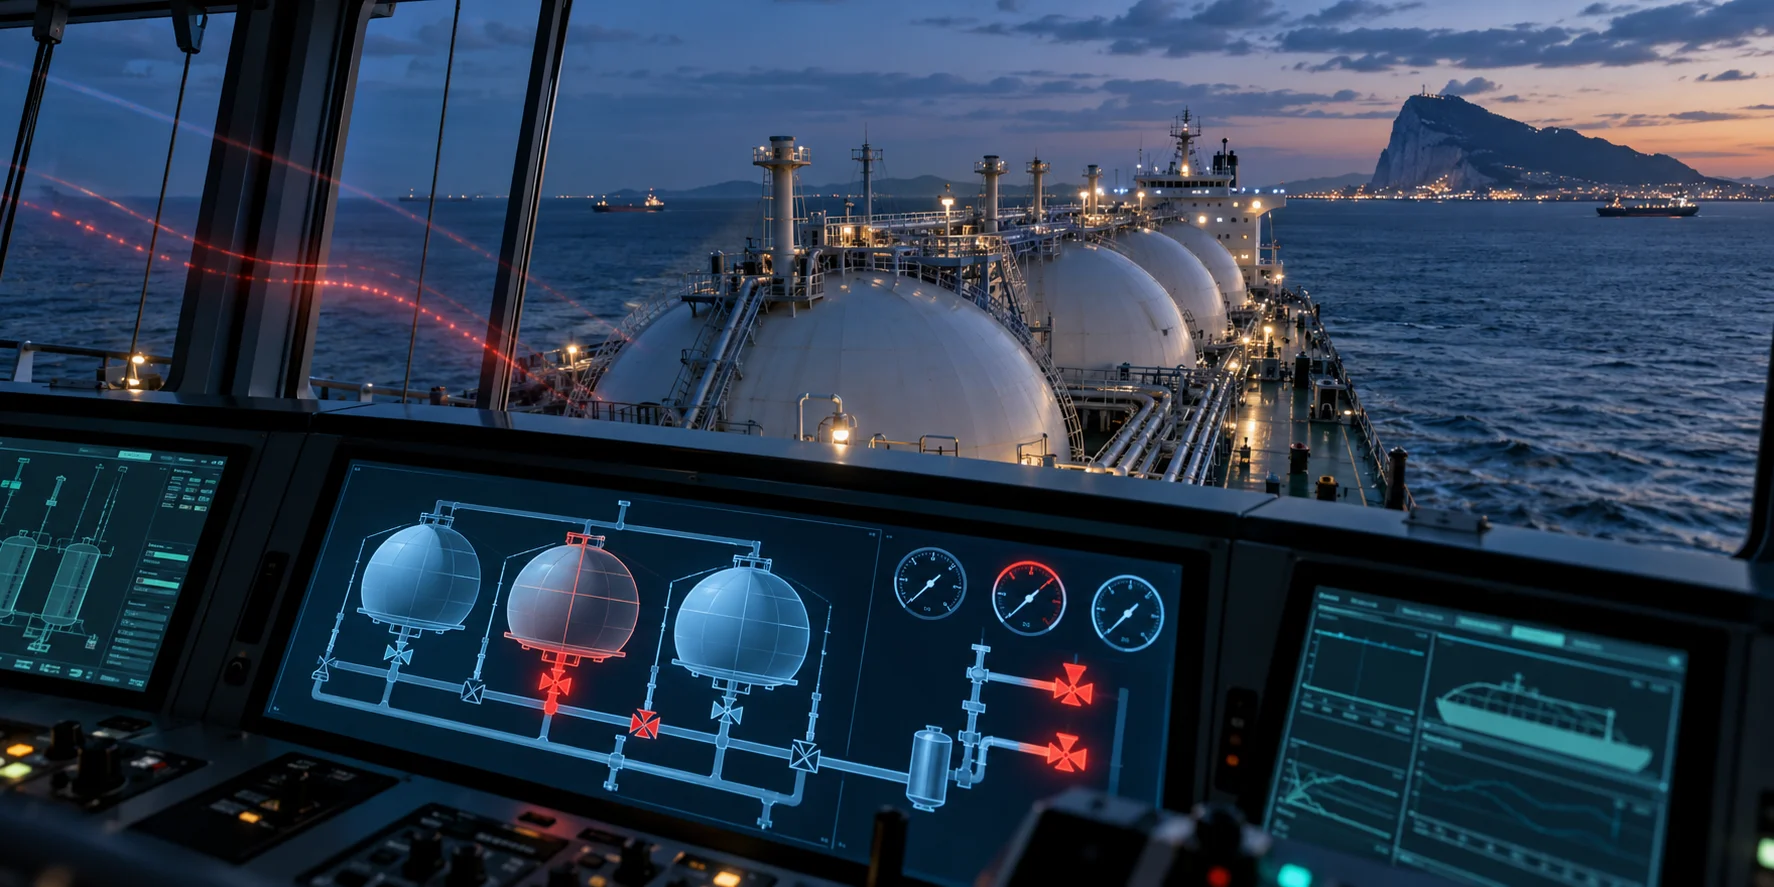
Besatzungsmitglieder an Bord der Vivit Africa berichten, dass Hacker kurzzeitig sicherheitskritische Systeme des LNG-Tankers nahe Gibraltar kontrollierten. Die Schifffahrtsbehörden haben den mutmaßlichen Cyberangriff auf den LNG-Tanker nicht öffentlich bestätigt. Besatzung meldet Verlust des Zugriffs auf kritische Systeme Der Vorfall soll die unter liberianischer Flagge fahrende Vivit Africa betroffen haben, die 2023 ihren Betrieb aufnahm. Das…
-
CISA hat davor gewarnt, dass Angreifer drei Schwachstellen im Linux-Kernel aktiv ausnutzen, darunter eine kritische Schwachstelle. Die Behörde wies US-Bundesorganisationen an, betroffene Systeme zu patchen und forensische Überprüfungen durchzuführen. CISA nimmt drei Schwachstellen in Liste ausgenutzter Sicherheitslücken auf Die US-amerikanische Cybersecurity and Infrastructure Security Agency nahm die drei Schwachstellen in ihren Known Exploited Vulnerabilities-Katalog auf.…