


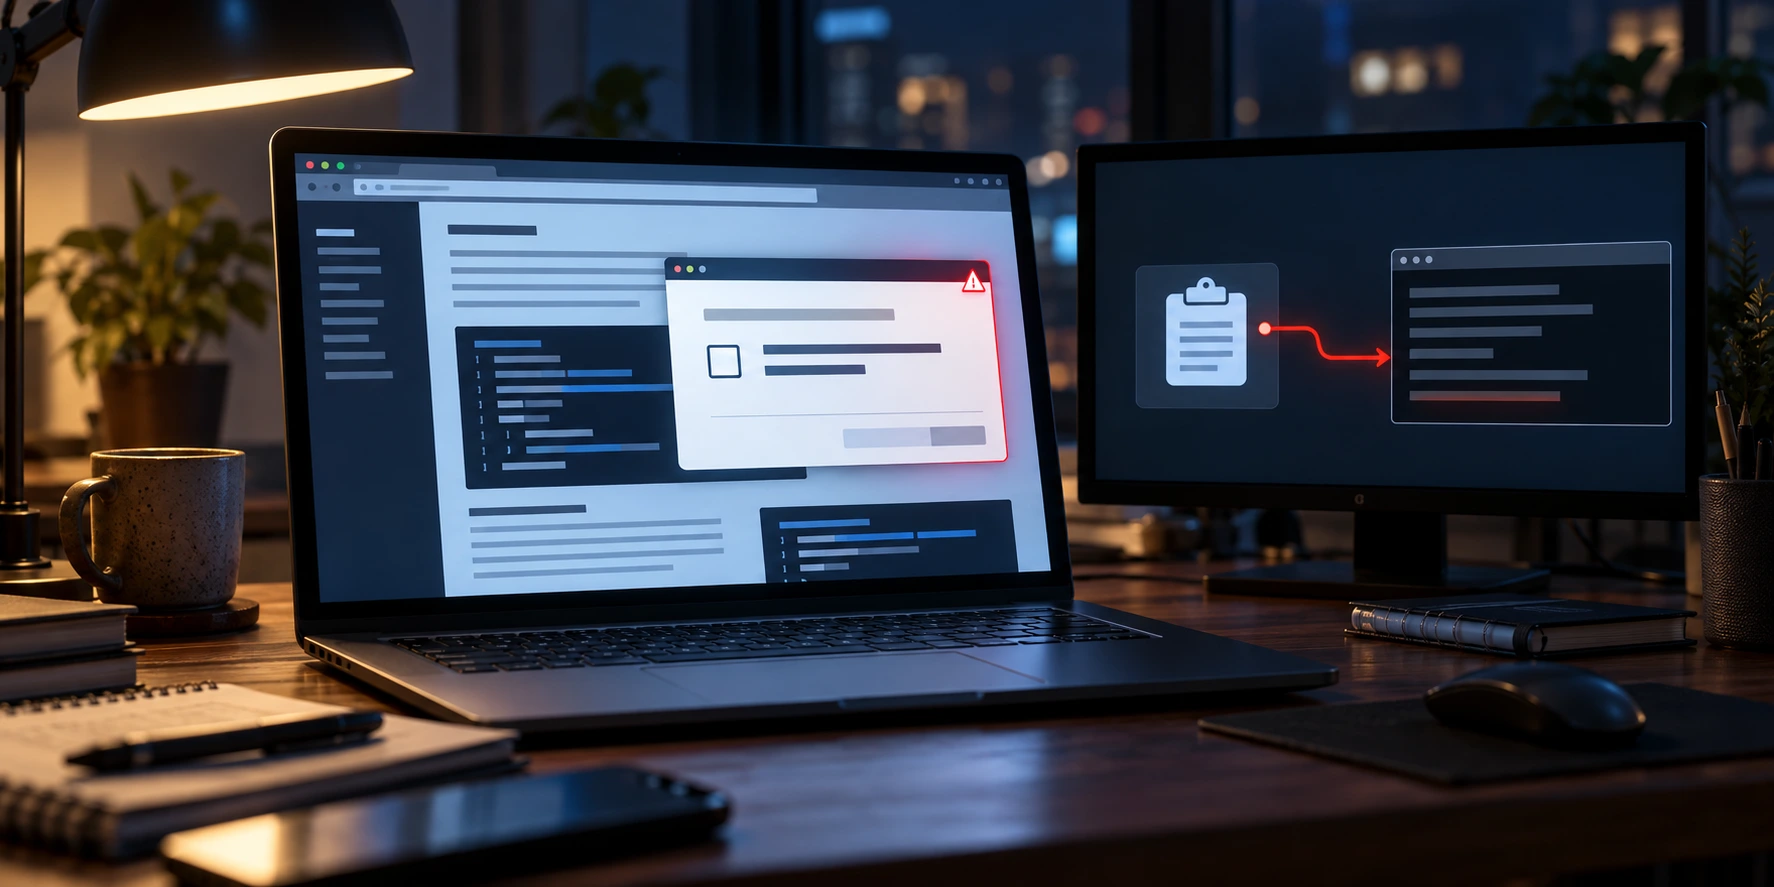
Et ClickFix-angreb vises på third-party.com, et domæne, som mange udviklervejledninger bruger som placeholder. Webstedet viser Windows-brugere et falsk sikkerhedstjek og forsøger at overtale dem til at køre en PowerShell-kommando.
Falsk verificeringsside målretter Windows-brugere
Sikkerhedsvirksomheden Manifold fandt siden, mens den gennemgik offentlige AI-færdigheder og udviklerdokumentation. BleepingComputer bekræftede senere, at den efterligner en Cloudflare-verificeringsside.
Når en besøgende klikker på verificeringsfeltet, kopierer siden en kommando til Windows-udklipsholderen. Derefter beder den den besøgende om at indsætte og køre kommandoen. Hvis kommandoen køres, forsøger den at downloade og starte et PowerShell-script.
Siden opfører sig anderledes for besøgende, der bruger macOS eller Linux. Ifølge Manifold ser disse besøgende en besked om, at operativsystemet ikke understøttes, i stedet for de ondsindede instruktioner.
Under BleepingComputers test kunne scriptets download-domæne ikke længere findes. Derfor blev angrebskæden ikke fuldført. En tidligere analyse kædede domænet sammen med en stor ZIP-download, men forskerne kunne ikke fastslå, hvad den endelige payload gjorde.
Referencer i dokumentation skaber eksponering
Udviklere har brugt third-party.com i eksempler i årevis. Det optræder i dokumentation og kodeeksempler som en placeholder for et eksternt websted eller en tjeneste.
Alle kan dog registrere og kontrollere dette domæne. Det adskiller sig fra domæner som example.com, der er reserveret til dokumentation.
Som følge heraf kan en person, der følger et kopieret eksempel eller åbner placeholder-adressen, ende på den aktive ClickFix-angrebsside. Referencerne i udviklerdokumentationen betyder ikke, at disse projekter er blevet kompromitteret.
Forskerne har ikke bekræftet, at nogen udvikler kørte den ondsindede kommando efter at have fulgt en sådan reference. De har heller ikke fastslået, hvornår eller hvordan kontrollen over domænet ændrede sig. Domænet går tilbage til 1996, og der er ingen beviser for, at den oprindelige registrering havde et ondsindet formål.
0 svar til “Placeholder-domæne for udviklere bruges til ClickFix-angrebsside”