


-
Nye Linux-kerneludnyttelser skaber alvorlig bekymring blandt cloududbydere og sikkerhedsteams, efter at forskere afslørede to kritiske teknikker til privilegieeskalering, som påvirker store Linux-distributioner. Sårbarhederne kan gøre det muligt for angribere med begrænset systemadgang at opnå fuld root-adgang på få sekunder. Forskere advarede om, at cloudinfrastruktur, Kubernetes-miljøer og containerbaserede workloads står over for forhøjet risiko, fordi angribere…
-

Handala-trusler mod US Marines har skabt ny bekymring omkring cyberkrigsførelse knyttet til Iran-allierede hackergrupper. Angriberne skal ifølge rapporter have lækket personoplysninger tilhørende tusindvis af amerikanske militæransatte samtidig med, at de sendte truende beskeder gennem forskellige beskedtjenester. Sikkerhedsforskere advarede om, at kampagnen går langt ud over traditionel hackeraktivitet. Operationen kombinerede trusler, psykologisk pres og eksponering af…
-

Ruslands VPN-blokeringskampagne bliver stadig mere aggressiv, mens Kreml fortsætter med at presse langsigtede planer for internetcensur frem. Rapporter viser, at Roskomnadzor ønsker at blokere de fleste VPN-tjenester, der opererer i Rusland, inden 2030. Myndighederne fortsætter samtidig med at udbygge systemer, der overvåger, filtrerer og begrænser onlineaktivitet. Tiltagene afspejler Ruslands bredere strategi om at styrke kontrollen…
-

En nyligt afsløret Claude Chrome-sårbarhed har skabt ny bekymring omkring sikkerheden i AI-drevne browserværktøjer. Forskere opdagede, at angribere kunne udnytte udvidelsen gennem et zero-click-angreb, efter at en bruger besøgte en ondsindet webside. Problemet påvirkede Claude Chrome-udvidelsen til Claude Code. Anthropic har siden rettet sårbarheden, men hændelsen viser, hvor hurtigt AI-baserede browserværktøjer kan udvide angrebsfladen. Forskere…
-
Tilfælde af koreansk deepfake-cyberkriminalitet fortsætter med at stige, mens myndighederne kæmper mod spredningen af AI-genereret seksuelt udnyttende indhold på digitale platforme. Efterforskere advarer om, at cyberkriminelle grupper bruger kunstig intelligens til at skabe falske eksplicitte billeder og videoer rettet mod kvinder, studerende og offentlige personer. Det voksende misbrug af generativ AI-teknologi har udløst stor offentlig…
-

En kritisk PAN-OS zero-day-sårbarhed bliver aktivt udnyttet mod Palo Alto Networks-firewalls, hvilket udsætter organisationer for øjeblikkelig risiko. Sikkerhedsforskere advarede om, at angribere kan misbruge sårbarheden til at opnå fjernudførelse af kode med root-rettigheder. Problemet påvirker interneteksponerede PAN-OS-enheder med Captive Portal-funktionen aktiveret. Angrebene har allerede skabt bekymring i både virksomheds- og myndighedsmiljøer, der er afhængige af…
-
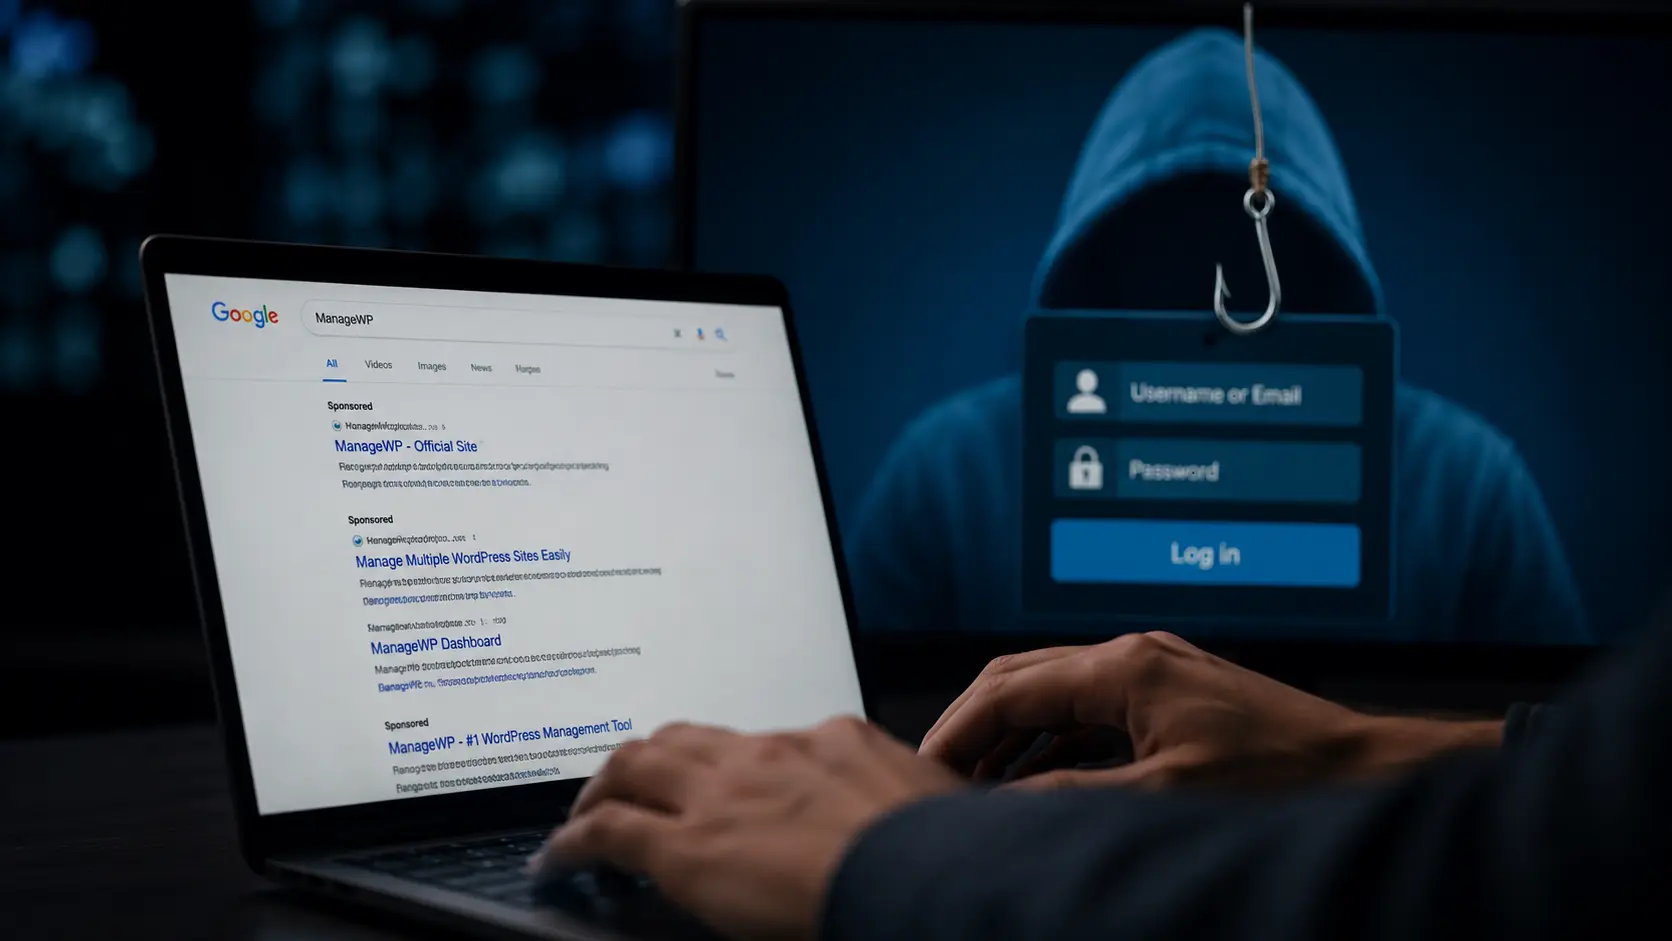
ManageWP-phishingangrebet retter sig mod WordPress-administratorer gennem ondsindede Google Ads, der efterligner den legitime ManageWP-loginportal. Forskere opdagede, at angribere køber sponsorerede Google-resultater, der er designet til at narre brugere til at indtaste deres GoDaddy-loginoplysninger via falske loginportaler. Kampagnen retter sig specifikt mod brugere af ManageWP, en GoDaddy-ejet platform, som bruges til at administrere flere WordPress-websites fra…
-

vm2-sandboxfejlen skaber alvorlige sikkerhedsbekymringer, efter at forskere afslørede en kritisk sårbarhed, der gør det muligt for angribere at bryde ud af isolerede Node.js-miljøer og køre kode direkte på værtssystemer. Sårbarheden påvirker vm2, et udbredt JavaScript-sandboxbibliotek designet til sikkert at køre upålidelig kode i begrænsede miljøer. Sikkerhedsforskere advarer om, at vellykket udnyttelse fuldstændigt omgår de isoleringsbeskyttelser,…
-

Cisco DoS-sårbarheden skaber bekymring, efter at Cisco bekræftede, at vellykkede angreb kan få berørte systemer til at crashe og gøre dem uresponsive, indtil administratorer udfører en manuel genstart. Sårbarheden påvirker Cisco Crosswork Network Controller og Network Services Orchestrator, produkter der bruges til netværksautomatisering og infrastrukturstyring. Sikkerhedsforskere advarer om, at fejlen kan forstyrre kritiske tjenester i…
-

Lækket hos militærleverandøren eksponerede følsomme oplysninger knyttet til amerikanske militærinstallationer, efter at en statslig entreprenør angiveligt lod interne registre være offentligt tilgængelige online i mere end et år. Sikkerhedsforskere opdagede, at den eksponerede database indeholdt billeder fra militærbaser, infrastrukturoplysninger, personaleinformation og operationelle registre knyttet til hærens faciliteter. Lækket skulle have været offentligt tilgængeligt uden autentificeringsbeskyttelse,…