


-
Forskere opdagede en kampagne med GPU-miningmalware, der spreder sig gennem SEO-forgiftning og manipulerede anbefalinger fra AI-chatbots. Angriberne retter sig mod brugere, som søger efter populære PC-værktøjer, der ofte bruges af gamere, udviklere og hardwareentusiaster. Microsoft advarede om, at operationen kombinerer falske softwaredownloads, manipulerede søgeresultater og AI-assisterede spredningsteknikker for at inficere systemer med cryptojacking-malware. Kampagnen viser,…
-
Forskere stoppede Glassworm-botnettet efter at have nedbrudt dets modstandsdygtige kommando- og kontrolinfrastruktur under en koordineret cybersikkerhedsoperation. Malwarekampagnen rettede sig mod softwareudviklere gennem skadelige pakker, manipulerede kodearkiver og kompromitterede udviklingsværktøjer. Sikkerhedseksperter oplyste, at Glassworm benyttede flere decentraliserede kommunikationsmetoder, som var designet til at overleve traditionelle nedtagningsforsøg. Operationen viser samtidig, hvor sofistikerede moderne supply chain-angreb mod udviklere…
-
FBI advarede om, at Silent Ransom Group bruger falske IT-supportordninger og fysiske taktikker til at stjæle følsomme virksomhedsdata. Den cyberkriminelle operation retter sig mod organisationer gennem phishingmails, callback-svindel, fjernadgangsværktøjer og endda fysiske besøg på virksomhedskontorer. Forskere oplyste, at kampagnen primært retter sig mod advokatfirmaer og andre professionelle organisationer i USA. Angrebene viser, hvordan cyberkriminelle grupper…
-
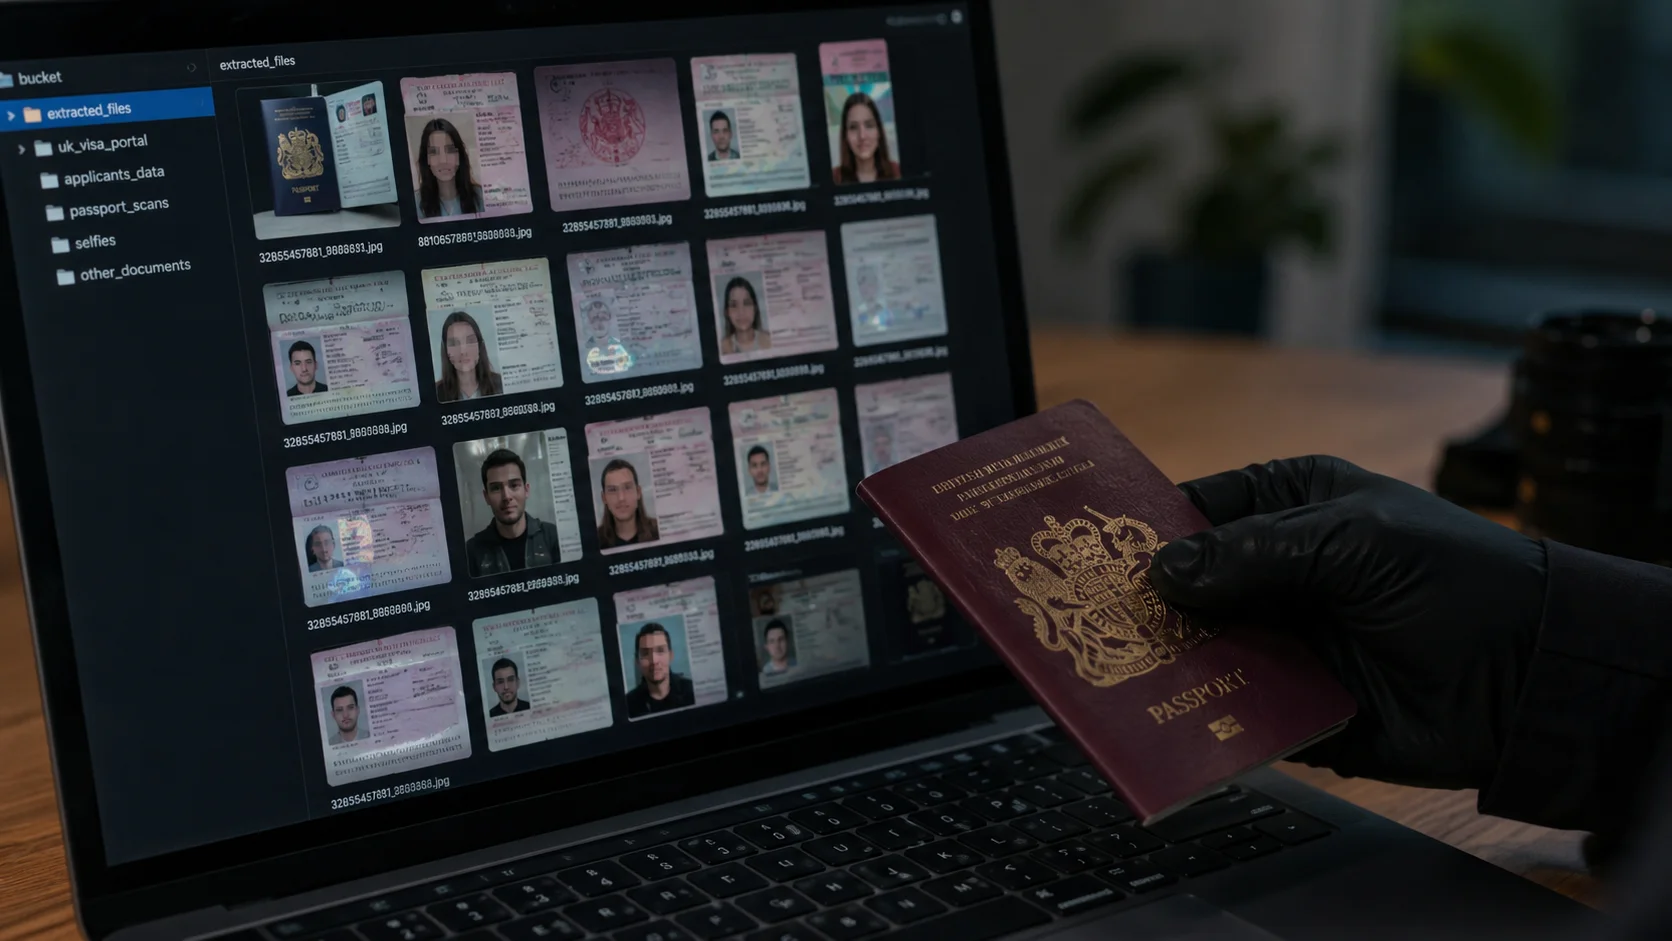
Et alvorligt britisk visalæk eksponerede passcanninger og selfiebilleder tilhørende omkring 100.000 ansøgere. Forskere opdagede filerne i et usikret cloudlagringssystem tilknyttet en tredjeparts immigrationsplatform. Hændelsen har skabt stor bekymring omkring digitale identitetsverificeringstjenester og måden, private visumvirksomheder håndterer følsomme brugerdata på. Eksperter advarede også om, at eksponerede identitetsdokumenter kan bruges til svindel, phishingangreb og identitetstyveri. Forskere fandt…
-
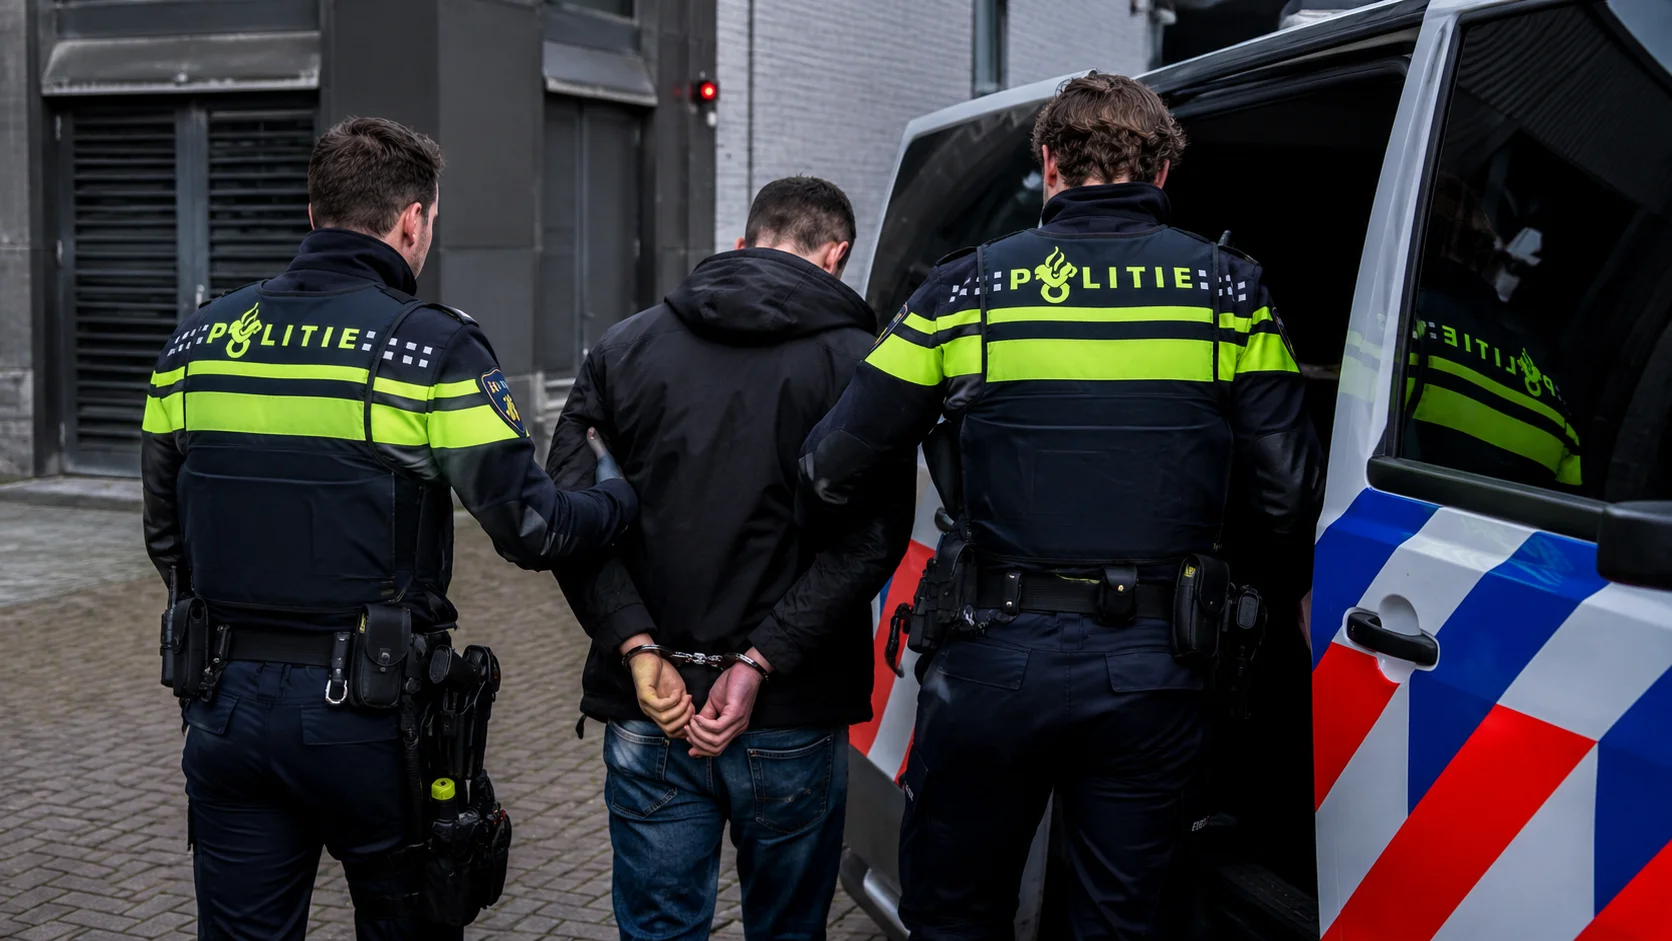
Hollandsk politi har anholdt en 35-årig mand, som mistænkes for at stå bag hacket mod fodboldklubben AFC Ajax, hvor sårbarheder i klubbens app og digitale billetsystemer blev eksponeret. Myndighederne mener, at manden flere gange fik uautoriseret adgang til Ajax-systemer tidligere i år. Politiet anholdt manden i kommunen Buren og beslaglagde computere, lagringsenheder og andet digitalt…
-
Sikkerhedsforskere opdagede en kritisk KnowledgeDeliver-sårbarhed, som angribere udnyttede som en zero-day til at kompromittere servere og installere ondsindede web shells. Sårbarheden påvirkede KnowledgeDeliver, et læringsplatformssystem udviklet af Digital Knowledge og bredt anvendt i Japan inden for erhvervsliv og uddannelsessektoren. Forskere oplyste, at angriberne udnyttede fejlen, før sikkerhedsopdateringer blev tilgængelige. Delte ASP.NET-nøgler muliggjorde fjernudførelse af kode…
-
Charter Communications bekræftede et databrud efter, at afpresningsgruppen ShinyHunters hævdede at have stjålet kundeoplysninger fra virksomhedens systemer og truede med at offentliggøre dataene online. Telekommunikationsgiganten, som opererer under brandet Spectrum, oplyste, at virksomheden iværksatte en undersøgelse efter at have opdaget uautoriseret adgang relateret til kundeoplysninger. Selskabet kontaktede også myndighederne og begyndte at samarbejde med eksterne…
-
Microsoft introducerede en ny funktion i Microsoft Defender for Endpoint, som automatisk kan isolere kompromitterede enheder under aktive cyberangreb. Funktionen skal forhindre angribere i at bevæge sig lateralt gennem virksomhedsnetværk efter at have kompromitteret et system. Den nye funktion til automatisk endpoint-isolering fungerer gennem Microsofts Automatic Attack Disruption-rammeværk i Defender for Endpoint. Når platformen registrerer…
-

Det amerikanske cybersikkerhedsagentur CISA udstedte et hastepåbud, der beordrer føderale myndigheder til at patche en kritisk Drupal-sårbarhed, som angribere allerede udnytter i virkelige angreb. Sårbarheden påvirker Drupal-websites, der bruger PostgreSQL-databaser, og kan gøre det muligt for angribere at udføre ondsindede SQL-kommandoer eksternt. Sikkerhedsforskere advarer om, at vellykket udnyttelse kan føre til datatyveri, eskalering af privilegier…
-
En anonym kryptowallet ødelagde permanent 107 bitcoin efter at have sendt midlerne til en burn address, som ingen kan få adgang til. Den usædvanlige transaktion tiltrak hurtigt opmærksomhed i kryptobranchen, fordi aktiverne aldrig kan gendannes. Til de nuværende markedspriser var den ødelagte bitcoin værd millioner af dollar. Blockchain-forskere fortsætter med at undersøge overførslen, men identiteten…