


-

En nyopdaget ransomwaregruppe ved navn Spirals viser, hvor hurtigt et cyberangreb kan udvikle sig. I en nyligt analyseret hændelse overtog angriberne kontrollen over et virksomhedsnetværk, spredte sig til flere systemer, stjal følsomme oplysninger og krypterede miljøet på mindre end ét døgn. Hændelsen viser, at nutidens ransomwaregrupper ikke længere bruger flere dage på at kortlægge offerets…
-

En kritisk Zoom-sårbarhed har fået virksomheden til at udsende hastesikkerhedsopdateringer til flere Windows-produkter. Sårbarheden kan gøre det muligt for en angriber at overtage brugerkonti eksternt uden autentificering, hvilket gør den til et af Zooms mest alvorlige sikkerhedsproblemer i år. Zoom opfordrer alle brugere til at installere de nyeste opdateringer hurtigst muligt for at beskytte de…
-

Googles Gemini CLI er blevet misbrugt i et virkeligt cyberangreb. Sikkerhedsforskere har opdaget, at en trusselsaktør brugte AI-kodeassistenten til at udvikle malware, administrere et botnet og løse tekniske problemer under en aktiv kampagne. I stedet for at skrive hver kommando manuelt brugte angriberen Gemini CLI til at generere kode, rette fejl og automatisere gentagne opgaver.…
-
Forskere har identificeret en ny version af RedHook-malware, som misbruger Androids Wireless Debugging-funktion til at opnå shell-adgang uden at kræve en USB-forbindelse eller en rootet enhed. Den opdaterede malware bygger videre på tidligere versioner ved at kombinere misbrug af Wireless Android Debug Bridge (ADB) med sine eksisterende funktioner til fjernadgang. Resultatet er, at angribere kan…
-
Et formodet medlem af Ryuk-ransomwaregruppen har erkendt sig skyldig i USA efter at have indrømmet at have hjulpet med at kompromittere virksomhedsnetværk og udrulle ransomware mod flere organisationer. Karen Serobovich Vardanyan, 34 år, blev udleveret fra Ukraine efter sin anholdelse i Kyiv i april 2025. Anklagemyndigheden oplyser, at han skaffede den indledende adgang til ofrenes…
-
Forskere har opdaget seks U-Boot-sårbarheder, som kan gøre det muligt for angribere at køre skadelig kode i de allerførste faser af en enheds opstart. Sårbarhederne påvirker den udbredte open source-bootloader og kan muliggøre vedvarende firmwareangreb, før operativsystemet eller sikkerhedssoftwaren begynder at køre. To af sårbarhederne kan føre til vilkårlig kodeeksekvering, mens de fire øvrige kan…
-
Sikkerhedsforskere har opdaget et nyt Ghostcommit-angreb, der retter sig mod AI-kodeassistenter. I stedet for at placere skadelige instruktioner i kildekoden skjuler angriberne dem i PNG-billeder. Teknikken gør det muligt for ondsindede pull requests at passere automatiserede kodegennemgange, før AI-agenter uforvarende afslører følsomme data fra kodearkiver. Forskerne siger, at angrebet udnytter et hul mellem AI-værktøjer til…
-

Australiens cybersikkerhedsmyndighed har advaret om, at hackere gennemfører en omfattende CMS-udnyttelseskampagne, der retter sig mod sårbare websites verden over. Angrebene fokuserer på forældede content management-systemer og plugins, hvilket gør det muligt for angribere at installere webshells, som giver langvarig adgang til kompromitterede servere. Myndighederne oplyser, at virksomheder i hele Australien allerede er blevet ramt, og…
-
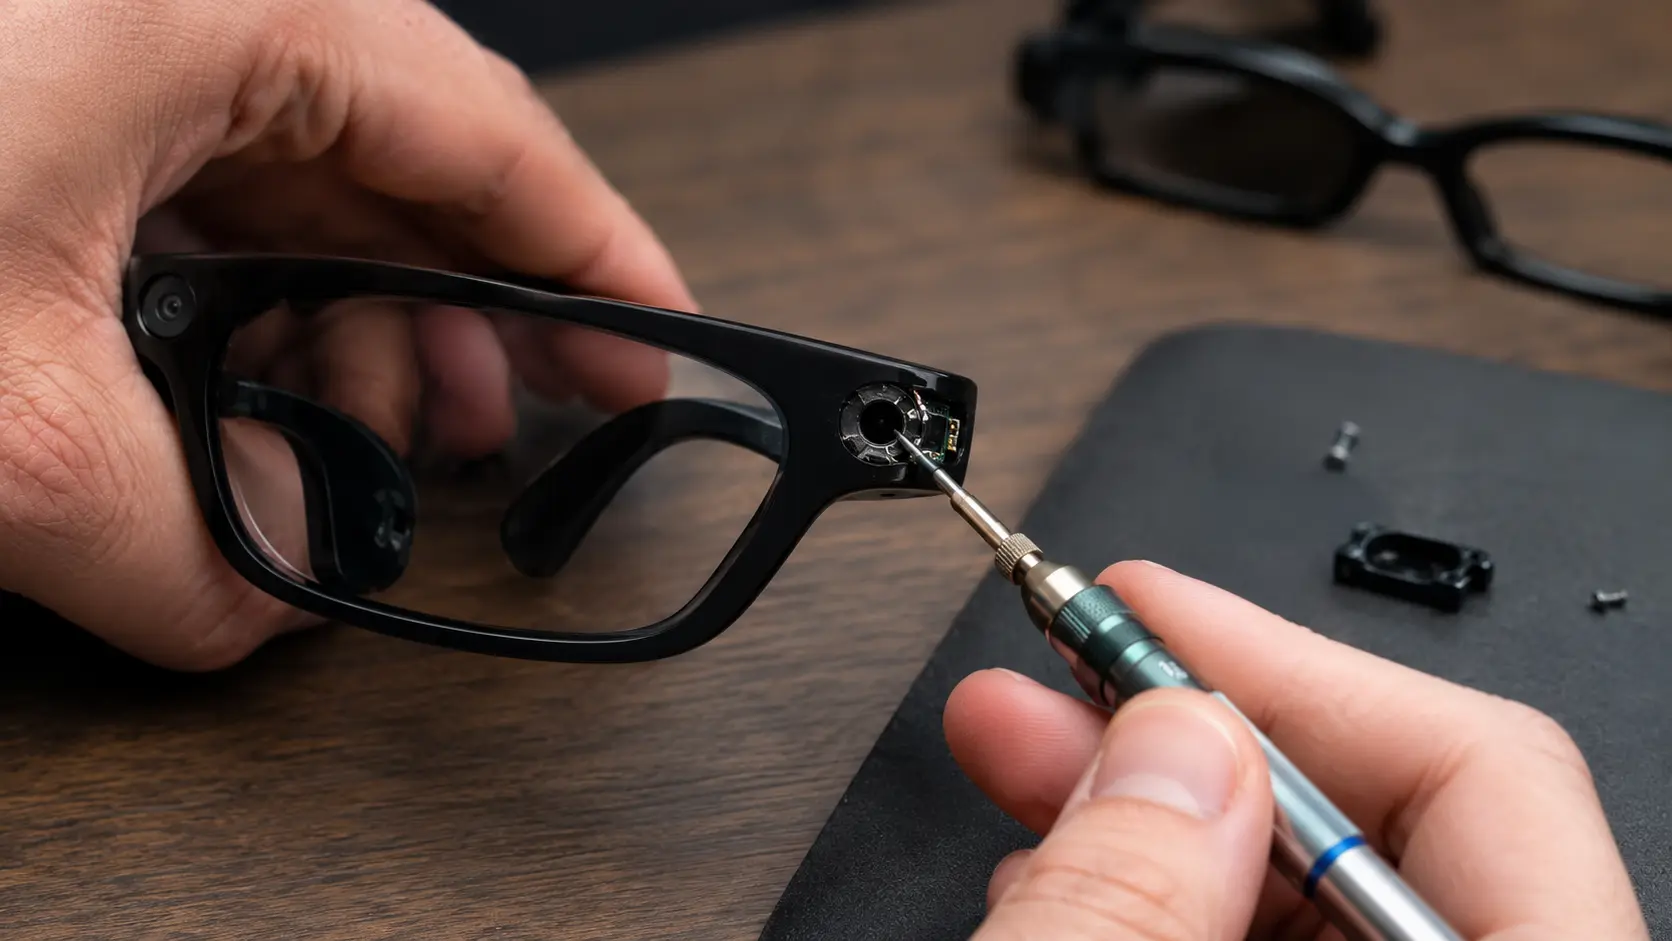
Meta udruller nye sikkerhedsforanstaltninger til sine Meta-smartbriller, efter at virksomheden har opdaget, at nogle ejere bevidst har fjernet den indbyggede optagelsesindikator, som skal advare personer i nærheden, når kameraet er aktivt. Ifølge Meta begyndte brugerne med at dække privatlivslyset til med tape, men gik senere videre til fysisk at bore det ud. Som reaktion har…
-
OpenAI lukker ChatGPT Atlas mindre end et år efter lanceringen af den AI-drevne browser. Selskabet oplyser, at den selvstændige tjeneste bliver lukket 9. august, og at de vigtigste funktioner flyttes til ChatGPT, Codex, desktop-apps og ChatGPTs Chrome-udvidelse. Brugerne har omkring en måned til at gemme vigtige browserdata, før tjenesten lukkes. OpenAI bekræfter, at bogmærker, browserhistorik…