


-
Efterforskere begynder at bruge software til visuel analyse for at fremskynde digitale sager. Et nyligt afsløret indkøb viser, hvordan AI-fotogeolokalisering bliver en del af politiets daglige arbejde. Systemet analyserer ét enkelt billede og vurderer, hvor det er taget ved at bruge miljødetaljer i stedet for metadata. Politiet køber billedlokaliseringssystem Interne indkøbsdokumenter viser, at store amerikanske…
-
Finansielle efterforskere i Tyrkiet afslørede et komplekst netværk bygget omkring indtægter fra voksenindhold. Tyrkiets OnlyFans-efterforskning undersøger, hvordan skabere fortsatte deres aktivitet efter den nationale blokering, og hvordan fortjenesten blev flyttet gennem skjulte finansielle kanaler. Myndighederne oplyser, at sagen handler mindre om selve platformen og mere om hvidvaskningsstrukturen bag indtægterne. Ransagninger i flere byer Politiet gennemførte…
-
Russiske brugere oplever stigende forstyrrelser, når de forsøger at få adgang til populære beskedapps. Den russiske beskedblokade påvirker WhatsApp- og Telegram-forbindelser på tværs af flere netværk og gør kommunikationen upålidelig eller utilgængelig uden omveje. Myndighederne beskriver tiltaget som en del af digital sikkerhedshåndhævelse, men analytikere mener, det signalerer strammere kontrol over online kommunikationskanaler. Begrænsninger i…
-
Sikkerhedsteams opfordres til at handle hurtigt efter, at angribere er begyndt at udnytte en kritisk fejl i BeyondTrusts fjernadgangsenheder. BeyondTrust RCE-sårbarheden gør det muligt for uvedkommende at køre kommandoer på eksponerede systemer uden at logge ind. Da disse platforme ofte håndterer privilegerede forbindelser, kan en vellykket kompromittering give direkte adgang til interne netværk. Uautentificeret fjernkørsel…
-
Rumæniens nationale olietransportoperatør har bekræftet, at angribere stjal interne filer under en cybersikkerhedshændelse. Conpet-ransomwareangrebet afbrød ikke brændstoftransporten, men datatyveriet skaber stadig alvorlige risici for ansatte og samarbejdspartnere. Sagen viser, hvordan organisationer inden for kritisk infrastruktur fortsat er hyppige mål, selv når de operative systemer forbliver online. Uautoriseret adgang til virksomhedens netværk Conpet oplyste, at en…
-
Hundredtusindvis af websites kan være eksponeret efter, at forskere opdagede en kritisk fejl i et populært WordPress-backupplugin. WPvivid RCE-sårbarheden gør det muligt for angribere at køre kode eksternt og få fuld kontrol over berørte sider. Da pluginet bruges bredt til migrering og backup, er mange administratorer muligvis ikke klar over, at funktionen kan skabe et…
-
Dansk oversættelse: Mac-brugere står nu over for en ny bølge af malware, der spredes gennem falske AI-værktøjer. AMOS-infostealer-kampagnen bruger applikationer, der ser troværdige ud, til at få ofrene til selv at installere truslen. I stedet for at udnytte softwaresårbarheder baserer angriberne sig på brugernes tillid og nysgerrighed omkring AI-software. Malware spredes via AI-økosystemet Forskere opdagede,…
-
Dansk oversættelse: Millioner af telekunder i Nederlandene er nu i fare efter, at angribere fik adgang til interne systemer hos Odido. Odido-databruddet afslørede følsomme identitetsoplysninger, som kriminelle kan bruge til identitetstyveri og svindel. Selvom virksomheden oplyser, at tjenesterne fortsat er sikre, skaber lækkets omfang langsigtede sikkerhedsbekymringer for kunderne. Angribere fik adgang til kundedata Hændelsen begyndte,…
-
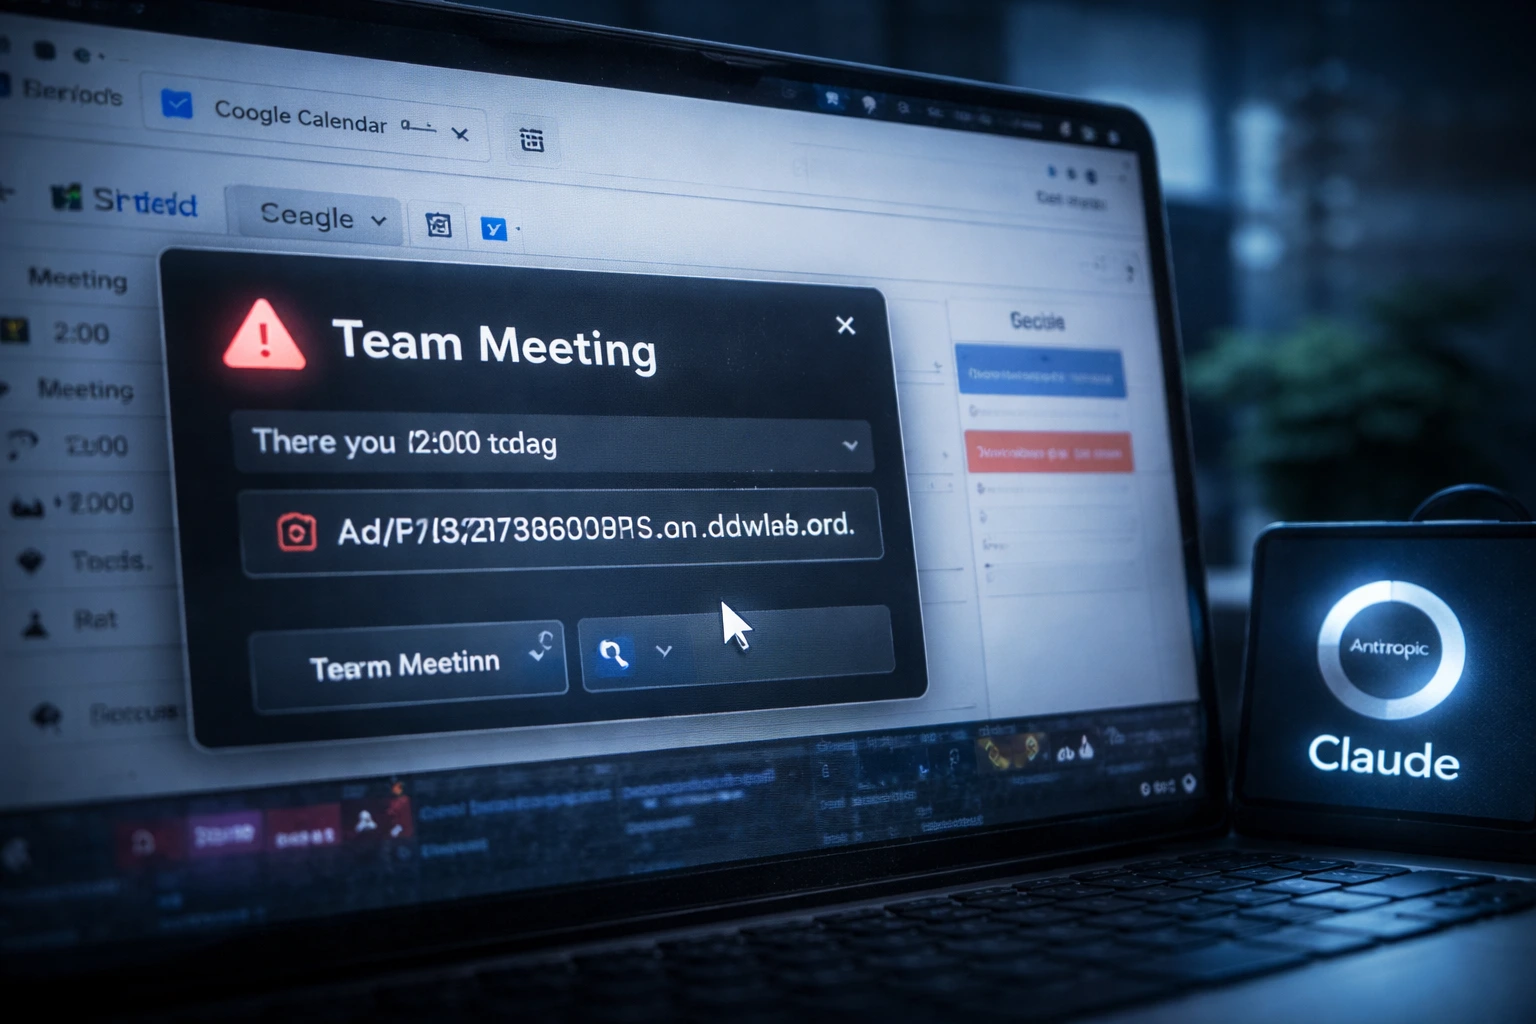
En nyopdaget Claude Desktop-sårbarhed viser, hvordan AI-assistenter med dyb systemadgang kan blive indgangspunkter for angribere. Forskere demonstrerede, at en simpel Google Calendar-invitation kan føre til fuld systemkompromittering, når visse udvidelser er aktiveret. Fejlen rejser bredere bekymringer om AI-værktøjer, der kører med omfattende rettigheder på lokale maskiner. Angrebet bruger en simpel kalenderhændelse Sikkerhedsforskere fandt, at angribere…
-
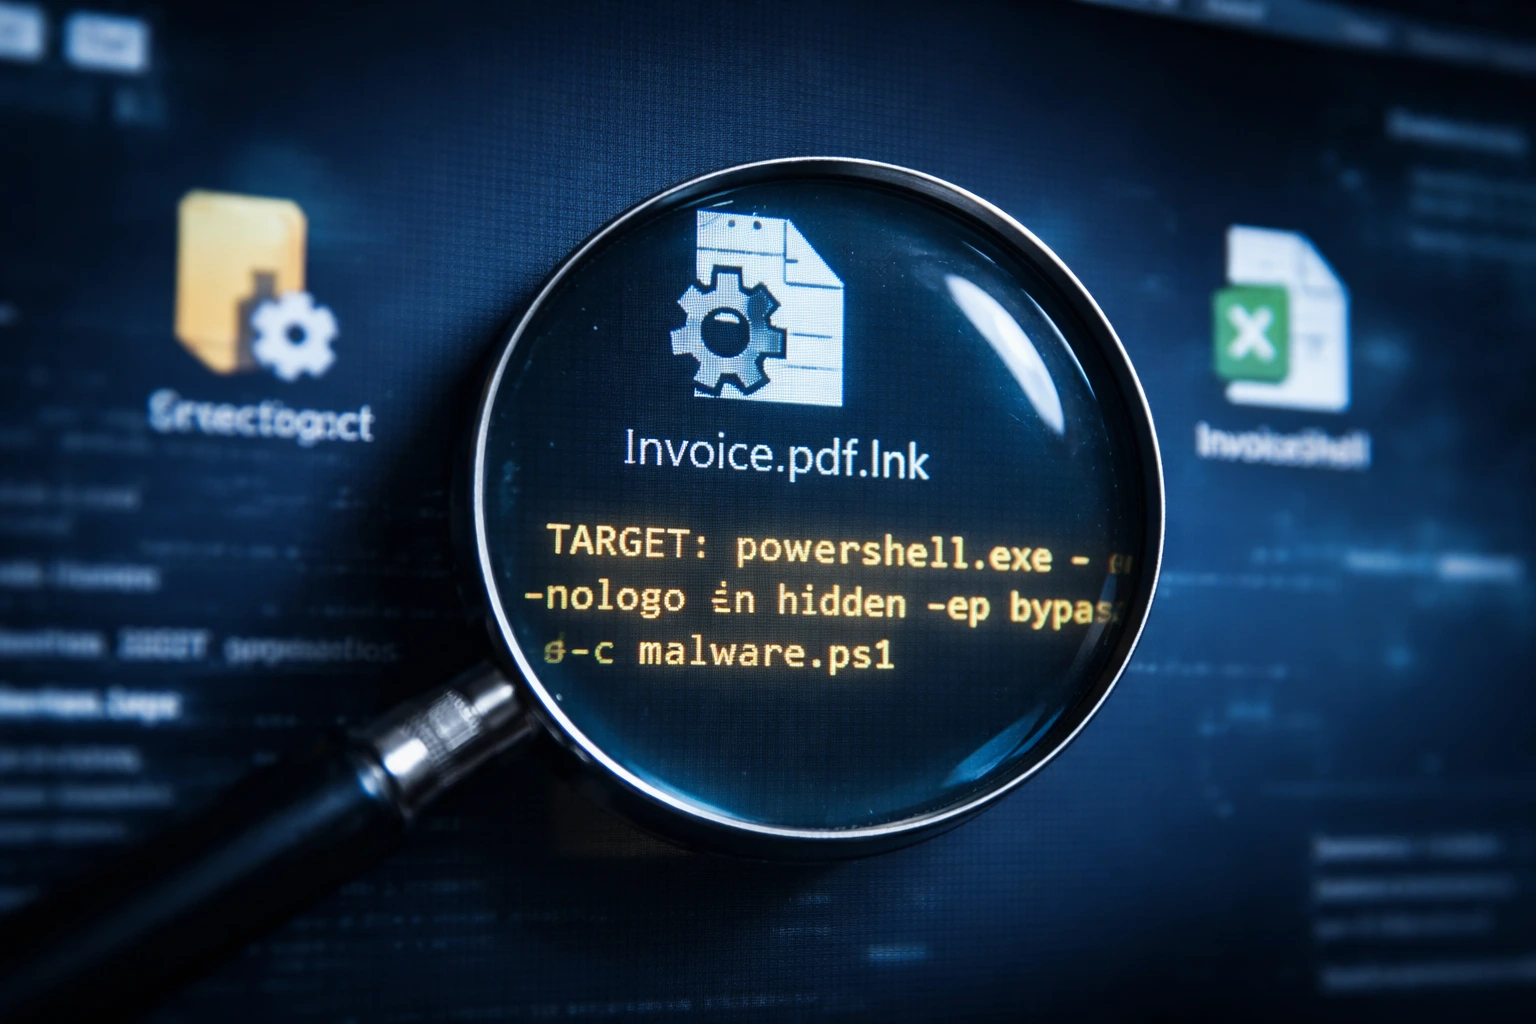
Sikkerhedsforskere har afsløret en vildledende genvejsfunktion i Windows, der gør det muligt at skjule skadelige kommandoer bag filer, som ser troværdige ud. Windows LNK-spoofing-teknikken kan få en genvej til at fremstå sikker, mens den i virkeligheden udfører noget helt andet. Microsoft gennemgik fundet og besluttede, at det ikke opfylder kriterierne for en sårbarhed, hvilket har…