


-
Sundhedssystemer er afhængige af konstant adgang til digitale journaler. Når disse systemer svigter, går patientbehandlingen straks langsommere. UMMC-ransomwareangrebet viste, hvor hurtigt en cyberhændelse kan blive en folkesundhedsforstyrrelse. University of Mississippi Medical Center driver statens største hospitalsnetværk. Efter at angribere kompromitterede interne systemer, mistede personalet adgang til centrale værktøjer og gik over til nødprocedurer. Aftaler stoppede,…
-
Onlinebetalingsplatforme håndterer ekstremt følsomme finansielle identitetsdata. Et nyligt afsløret PayPal Working Capital-brud viser, hvordan en lille applikationsfejl kan eksponere disse oplysninger i måneder uden at blive opdaget. Problemet påvirkede PayPals erhvervslånetjeneste, ikke den almindelige forbrugerpung. Alligevel fik angribere adgang til meget værdifuld identitetsinformation, herunder personnumre. Eksponeringen varede længe nok til at skabe reel risiko for…
-
Kunstig intelligens er nu en del af daglig forretningskommunikation. Mange virksomheder stoler på, at AI-assistenter opsummerer samtaler og organiserer arbejdsgange. Den tillid blev brudt, da forskere afslørede en Copilot-e-maillækage, som påvirkede Microsoft 365-miljøer. Fortrolige virksomheds-e-mails dukkede op i AI-genererede resuméer. Meddelelserne havde beskyttelsesmærker, der skulle blokere automatisk behandling. Assistenten fortolkede og viste alligevel indholdet. Hændelsen…
-
Kontortelefoner betragtes ofte som pålidelige enheder i virksomheders netværk. Den tillid bliver farlig, når en alvorlig fejl opstår. Grandstream VoIP-sårbarheden gør det muligt for angribere stille at overvåge samtaler uden at forstyrre normal drift. Hvilke enheder der påvirkes Problemet rammer flere modeller i GXP1600-serien med forældet firmware. Sikkerhedsforskere vurderer fejlen som kritisk, fordi den muliggør…
-
Mobile trusler går ind i en ny fase af automatisering. PromptSpy Android-malware skiller sig ud, fordi den aktivt bruger generativ AI direkte på enheden. I stedet for fast adfærd tilpasser spionprogrammet sine handlinger til hver telefon, det inficerer. Hvordan malwaren fungerer Forskere identificerede flere versioner af spionprogrammet, hvor den nyere variant integrerer en AI-model under…
-

En kendt afpresningsgruppe har rettet opmærksomheden mod casinobranchen. Påstande om et muligt Wynn Resorts-databrud dukkede op, efter hackere hævdede at have stjålet en stor database og advarede virksomheden om en mulig offentlig offentliggørelse. Hvad angriberne hævder Gruppen ShinyHunters siger, at den har fået fat i omkring 800.000 poster knyttet til organisationen. Angriberne satte en frist…
-
At søge efter pålidelig Mac-software kan nu føre til kompromittering. Kampagnen med Mac-infostealer via Google Ads misbruger sponsorerede søgeresultater til at lokke brugere til falske download-sider. I stedet for at udnytte systemfejl baserer angribere sig på overtalelse og brugerens egne handlinger. Hvordan angrebet fungerer Kriminelle kompromitterede dusinvis af annoncekonti og offentliggjorde hundredvis af skadelige annoncer.…
-
Automatisering får en stadig større rolle i aktive cloudmiljøer. Et nyligt AWS Kiro-nedbrud viste, hvordan en AI-baseret kodeassistent kan forstyrre tjenester efter at have foretaget reelle infrastrukturændringer. Hændelsen involverede ikke hackere, men konsekvenserne lignede en større driftsfejl. Hvad der skete Amazon Web Services oplevede serviceforstyrrelser efter at ingeniører brugte et internt autonomt kodeværktøj kaldet Kiro.…
-
Hollandske sundhedsmyndigheder håndterer en omfattende privatlivshændelse, der påvirker et landsdækkende screeningsprogram. Clinical Diagnostics-databruddet afslørede følsomme medicinske journaler knyttet til kræfttest. Fordi oplysningerne vedrører helbredsdata, rækker konsekvenserne langt ud over almindeligt identitetstyveri. Hvad der skete Angribere trængte ind i systemer forbundet med et laboratorium, der behandler diagnostiske prøver. Indbruddet gjorde det muligt at hente et stort…
-
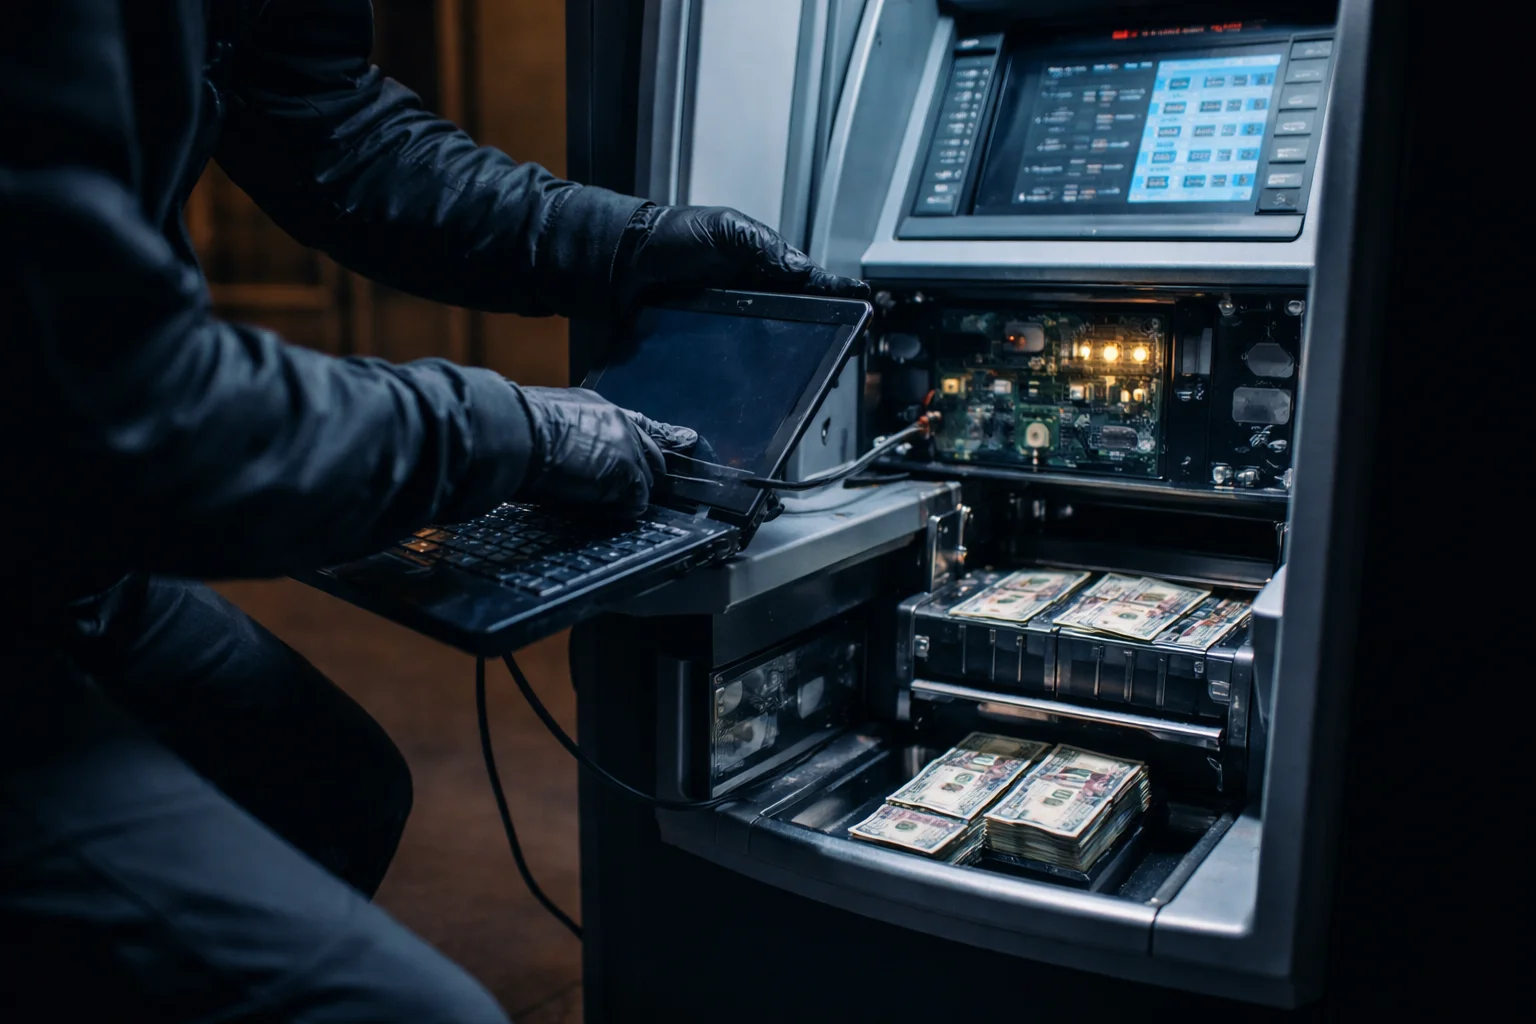
Banker står over for en ny fysisk trussel, efterhånden som kriminelle ændrer taktik. FBI advarer om, at angreb med ATM-jackpotting-malware stiger over hele landet. I stedet for at stjæle kortdata manipulerer angribere maskinerne direkte for at få kontanter ud. Hvad myndighederne har observeret Efterforskere registrerede hundredvis af hændelser det seneste år. Tabene nåede op på…