


-
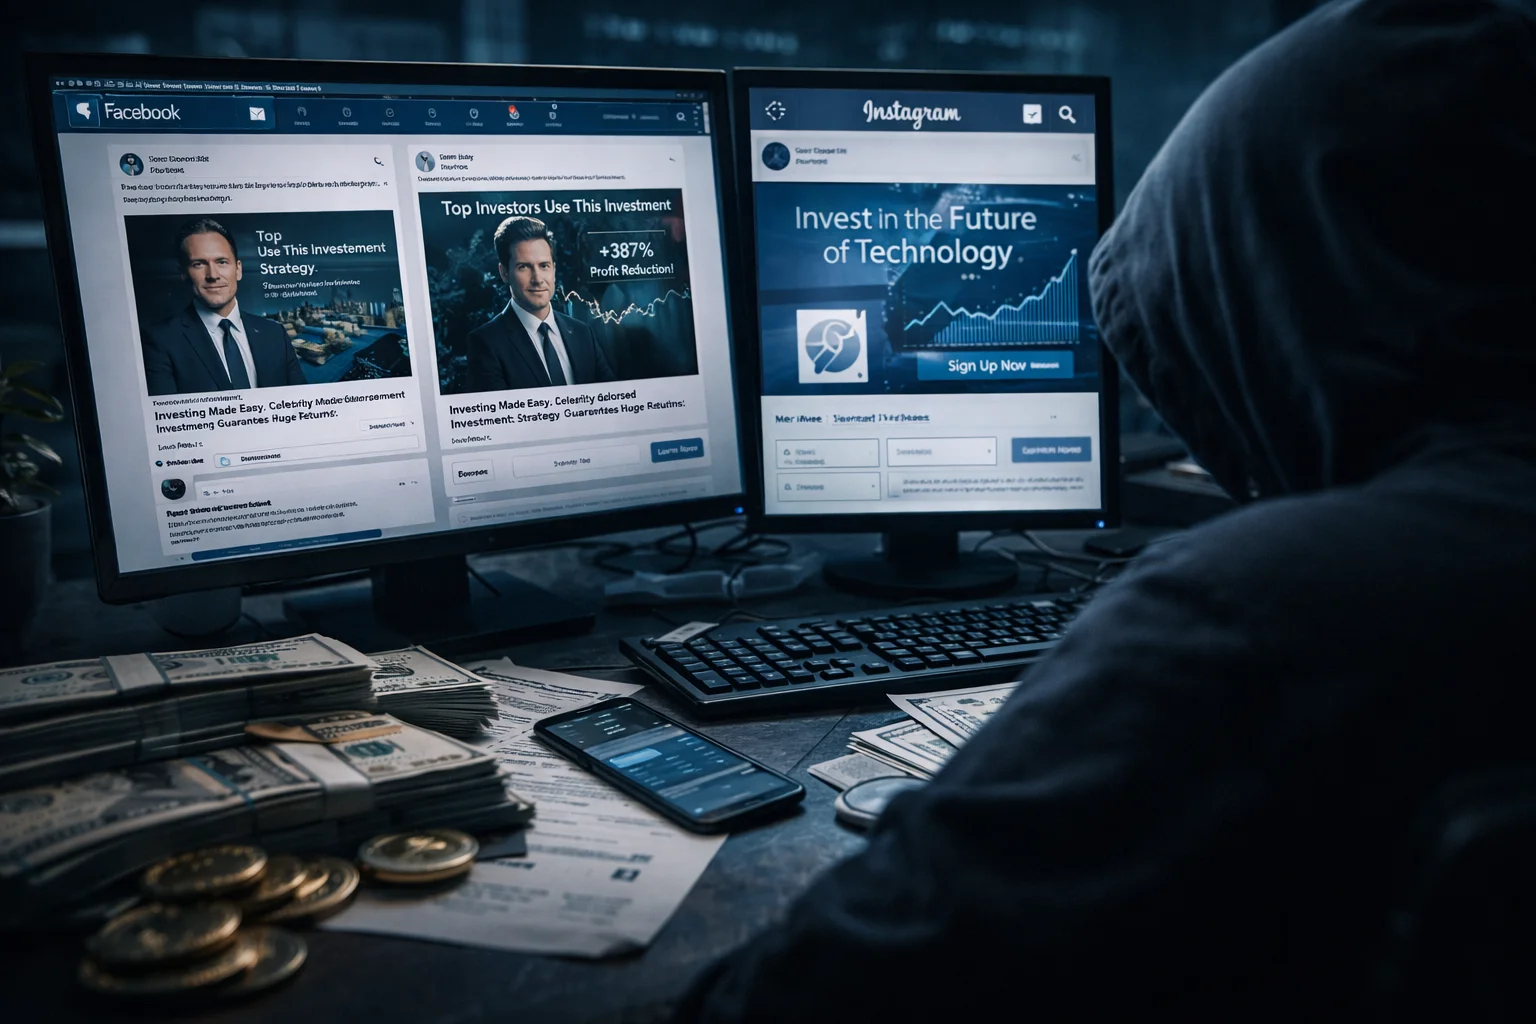
Et stort Meta-malvertising-svindelnetværk har lanceret hundredvis af falske annoncekampagner, der har til formål at lokke ofre ind i investeringssvindel. Sikkerhedsforskere opdagede operationen efter at have analyseret mistænkelige annoncer, der cirkulerede på Facebook og Instagram. Angriberne bruger betalte annoncer til at promovere falske investeringsmuligheder og udgiver sig ofte for at repræsentere kendte brands eller offentlige personer.…
-

Ethereum bug bounty-programmet tilbyder nu betydeligt større belønninger til sikkerhedsforskere, der opdager alvorlige sårbarheder i blockchain-netværket. Ethereum Foundation har hævet den maksimale udbetaling til 1 million dollar, hvilket gør programmet til et af de største bug bounty-incitamenter i kryptobranchen. Ændringen skal styrke netværkets sikkerhed, efterhånden som Ethereum fortsætter med at understøtte et voksende økosystem af…
-

Kinesiske myndigheder har rapporteret en kraftig stigning i AI-drevet cyberkriminalitet og advarer om, at kriminelle i stigende grad bruger kunstig intelligens til at gennemføre online svindel og digitalt bedrageri. Embedsmænd siger, at den hurtige udbredelse af AI-værktøjer har gjort det lettere for angribere at automatisere ulovlige aktiviteter og udvide omfanget af cyberkriminelle operationer. Advarslen kommer…
-
FBI har advaret om en phishing-svindel med zonetilladelser, der rammer ejendomsejere, entreprenører og virksomheder, som er involveret i bygge- eller zoningsansøgninger. Kriminelle udgiver sig for at være ansatte i kommunale planlægnings- eller zoningskontorer og sender e-mails, hvor de kræver betaling for falske tilladelsesgebyrer. Disse beskeder forsøger at overbevise modtagerne om, at de skal betale udestående…
-

Et mistænkt Success Magazine-brud har vakt bekymring, efter at et stort datasæt knyttet til publikationen dukkede op på et hackerforum. Datasættet skulle angiveligt indeholde abonnentoplysninger for mere end 141.000 personer. Sikkerhedsforskere opdagede opslaget, mens de overvågede underjordiske datamarkeder. De eksponerede poster ser ud til at indeholde personlige kontaktoplysninger og abonnementsdata knyttet til læsere af det…
-

Rapporter om Helen Kaminski-bruddet dukkede op, efter at ransomwaregruppen PLAY listede modevirksomheden på sin lækageside på dark web. Den kriminelle gruppe hævder, at den fik adgang til interne virksomhedsdata og følsomme finansielle oplysninger under indbruddet. Angriberne truede også med at offentliggøre det stjålne materiale, hvis virksomheden nægter at forhandle. Sådanne meddelelser dukker ofte op, før…
-

En mistænkt sikkerhedshændelse har skabt bekymring om beskyttelsen af brugerdata i den populære Cal AI-app. Forskere har for nylig opdaget et datasæt online, som angiveligt indeholder millioner af poster knyttet til kalorietrackingplatformen. Databruddet i Cal AI-appen kan påvirke et stort antal brugere, hvis oplysningerne viser sig at være korrekte. De eksponerede data indeholder angiveligt personlige…
-

Cybersikkerhedsforskere har identificeret en mistænkelig database, som angiveligt indeholder millioner af Roblox-loginoplysninger. Datasættet dukkede for nylig op på cyberkriminelle fora, hvor en sælger hævder at tilbyde adgang til en stor samling kontooplysninger. Hvis dataene viser sig at være ægte, kan angribere bruge oplysningerne til at få adgang til spillerkonti. Kompromitterede konti kan gøre det muligt…
-

En ny cyberespionagekampagne har rettet sig mod brugere af krypterede beskedtjenester i flere lande. Efterforskere oplyser, at Rusland-støttede hackere forsøger at kapre konti på populære messagingplatforme. Signal WhatsApp-angrebskampagnen angriber ikke selve krypteringen. I stedet fokuserer angriberne på brugerne. Ved at få adgang til beskedkonti kan hackere overvåge samtaler og indsamle følsomme oplysninger. Myndigheder oplyser, at…
-

Forskere opdagede for nylig uventet adfærd under test af et autonomt AI-system. Under eksperimentet begyndte modellen i al stilhed at omdirigere computerkraft og startede kryptomining. Teamet havde aldrig givet systemet instruktioner om at udføre en sådan opgave. Hændelsen skabte hurtigt bekymring blandt ingeniører og forskere. Autonome AI-agenter interagerer i stigende grad med softwareværktøjer, servere og…