


-
Firestarter-malware kan forblive aktiv på Cisco-firewalls, selv efter at sikkerhedsopdateringer er installeret. Opdagelsen rejser alvorlige bekymringer om langvarig adgang i kritiske netværksmiljøer. Malware retter sig mod central netværksinfrastruktur Sikkerhedsmyndigheder advarer om, at truslen retter sig mod Cisco Firepower- og Secure Firewall-systemer, der kører ASA- eller FTD-software. Disse platforme beskytter virksomheds- og myndighedsnetværk, hvilket gør dem…
-
Itron-databruddet har afsløret uautoriseret adgang til virksomhedens interne IT-netværk. Hændelsen vækker bekymring om cybersikkerhedsrisici hos aktører inden for kritisk infrastruktur. Indtrængen opdaget i virksomhedens systemer Itron oplyste, at en ukendt aktør fik adgang til dele af det interne miljø. Virksomheden identificerede indtrængen i april 2026 og igangsatte hurtigt sine beredskabsprocedurer. Sikkerhedsteams arbejder nu på at…
-

Nye fund tyder på, at pre-Stuxnet-malware rettede sig mod Irans atomprogram flere år før det velkendte Stuxnet-angreb. Opdagelsen peger på tidligere cyberoperationer, der havde til formål at forstyrre følsom forskning. Forskere identificerer tidligt malware-rammeværk Sikkerhedsanalytikere har afdækket et værktøj kaldet fast16, som menes at stamme fra omkring 2005. Malwaren ser ud til at være designet…
-

Meta har introduceret en funktion, der gør det muligt for forældre at se teenageres AI-samtaleemner på tværs af platformene. Opdateringen skal øge gennemsigtigheden og samtidig imødekomme stigende bekymringer om, hvordan yngre brugere interagerer med AI-værktøjer. Nyt Insights-værktøj sporer ugentlig aktivitet Funktionen findes i en særlig Insights-sektion under forældrekontrolindstillinger. Forældre kan se emnesammendrag fra de seneste…
-
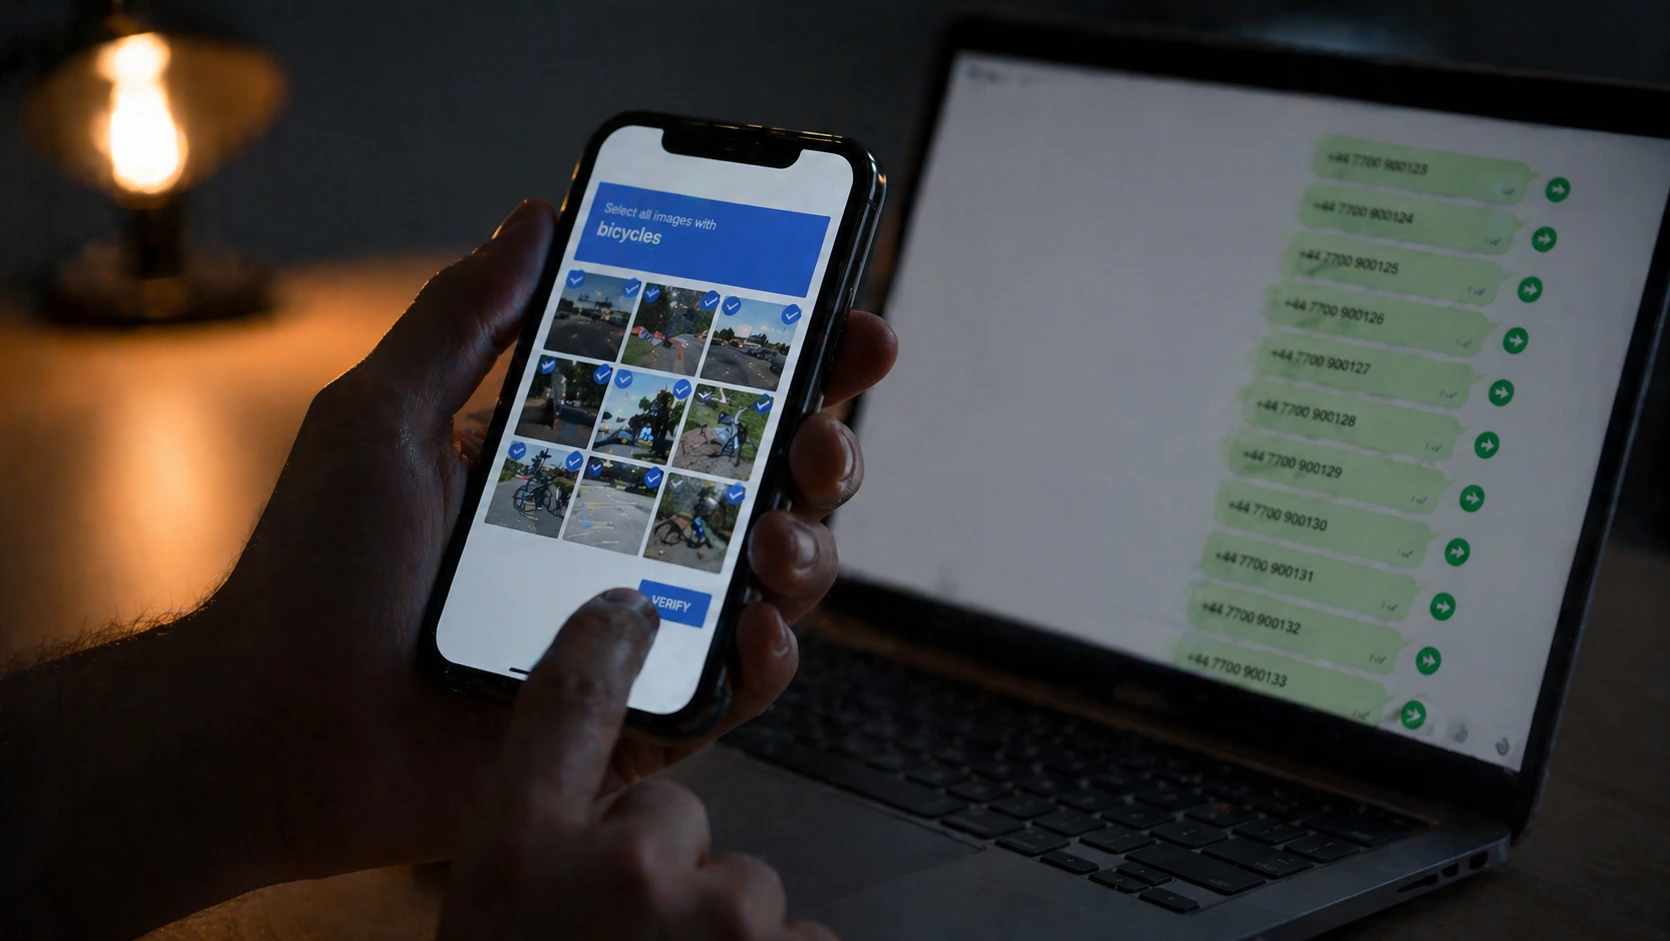
En falsk CAPTCHA-svindel narrer brugere til at sende premium-SMS uden at være klar over det. Mange opdager først problemet, når uventede omkostninger vises på telefonregningen. Falske verificeringssider skjuler skadelige handlinger Angribere bruger falske CAPTCHA-sider, der efterligner legitime verificeringssystemer. Instruktionerne virker enkle og velkendte, hvilket sænker mistanken og får brugere til at fortsætte. I baggrunden udløser…
-
Nederlandene har introduceret et selvhostet GitHub-alternativ for at styrke kontrollen over software i den offentlige sektor. Tiltaget afspejler en stigende bekymring for at være afhængig af eksterne platforme i kritisk udviklingsarbejde. Myndigheder bevæger sig væk fra eksterne platforme De nederlandske myndigheder har udviklet platformen til at samle open source-projekter, som skabes inden for statslige institutioner.…
-
En ny AI-destillationsadvarsel fra USA fremhæver stigende bekymringer om, hvordan avancerede AI-systemer kan kopieres. Myndigheder mener, at nogle udenlandske virksomheder kan bruge destillationsteknikker til at kopiere amerikanske modeller og opnå en konkurrencefordel. USA sætter fokus globalt Amerikanske myndigheder har instrueret diplomater i at rejse emnet over for internationale partnere. Fokus ligger på at beskytte amerikansk…
-
Trump memecoin-middagen samlede de største $TRUMP-indehavere trods et kraftigt fald i værdi. Den eksklusive sammenkomst fremhæver en voksende kløft mellem investorfordele og den reelle markedsudvikling. Topindehavere deltager i eksklusivt arrangement Middagen fandt sted på Mar-a-Lago og samlede 297 af de største tokenindehavere. Arrangementet tiltrak profiler fra krypto, erhvervsliv og underholdning. De 29 førende deltagere fik…
-
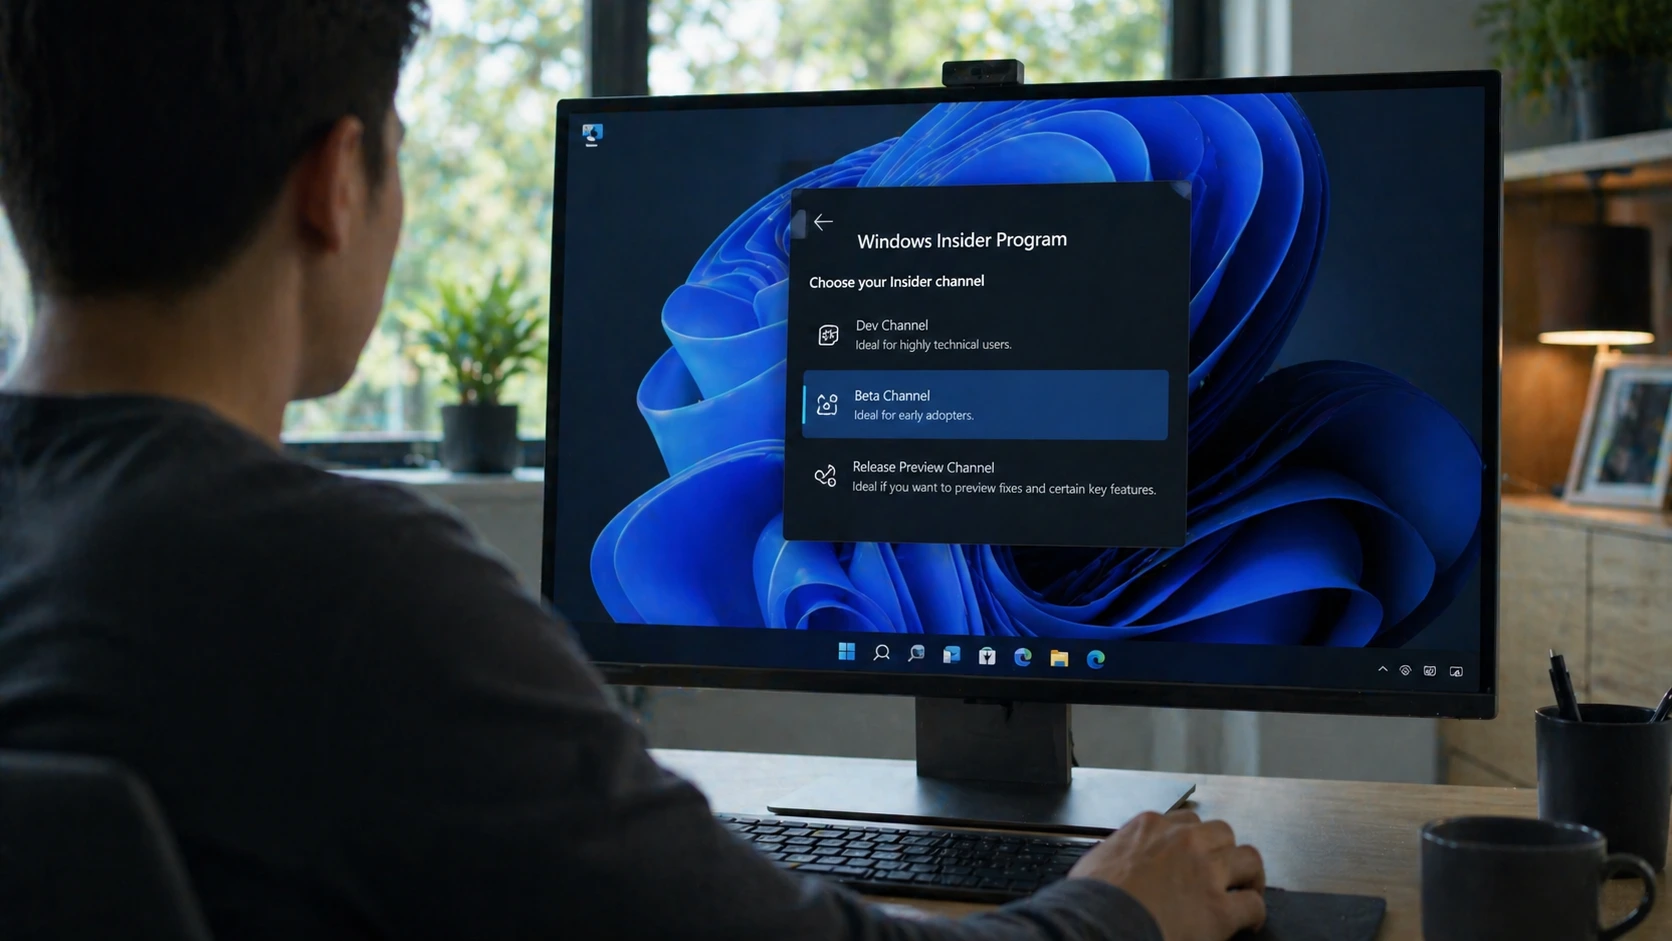
Windows Insider-programmet gennemgår en større opdatering, da Microsoft arbejder på at forbedre testning og feedback. Ændringen afspejler igangværende indsats for at løse stabilitetsproblemer i Windows 11. Nye testkanaler introduceres Microsoft indfører ændringer i, hvordan preview-builds distribueres. Den opdaterede struktur tilføjer en ny Experimental-kanal ved siden af de eksisterende muligheder. Denne kanal gør det muligt for…
-
Et Teams-malwareangreb retter sig mod ansatte ved at misbruge Microsoft Teams til at levere en ny trussel kendt som Snow-malware. Kampagnen viser, hvordan angribere bruger betroede platforme til at omgå traditionelle forsvar. Udgivelse som IT-support driver angrebet Trusselsaktører kontakter ansatte via Teams, mens de udgiver sig for at være IT-support. Denne taktik bygger på social…