


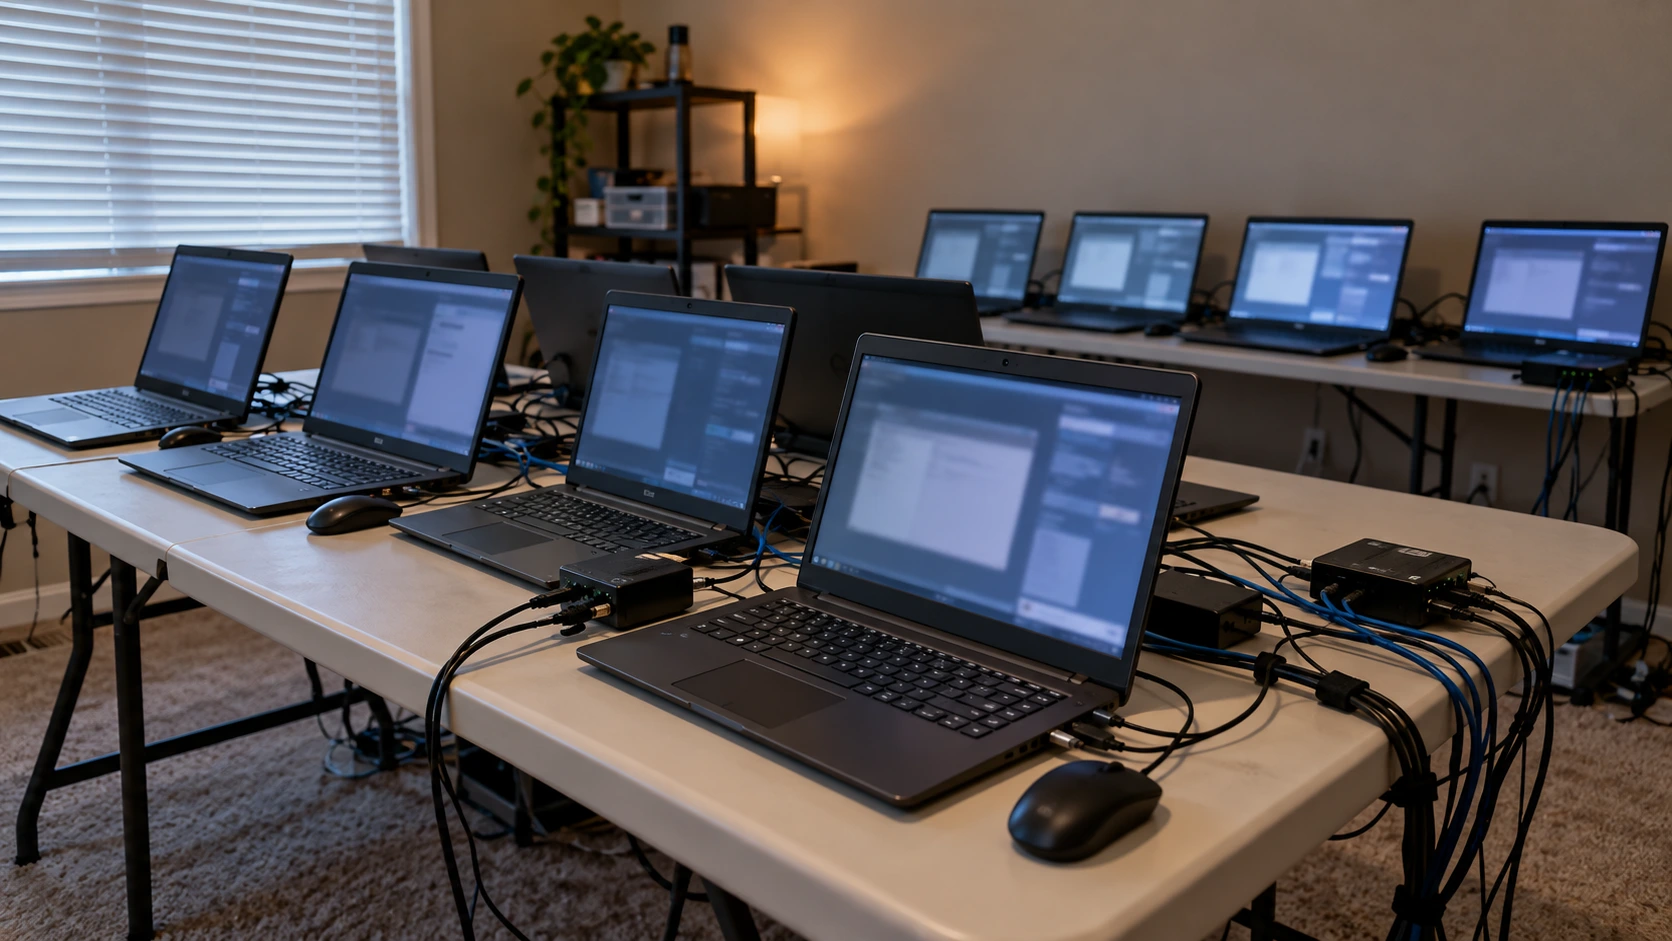
FBI har gennemført razziaer mod formodede nordkoreanske laptopfarme i Texas som led i en indsats mod svigagtige IT-ansættelser med fjernarbejde. Myndighederne ransagede 40 boliger og beslaglagde omkring 187 bærbare computere samt udstyr, der bruges til at få fjernadgang til computere.
Det amerikanske justitsministerium annoncerede også tiltaler mod 14 personer i forbindelse med en relateret sammensværgelse omkring fjernarbejdere. To amerikanske statsborgere er anklaget for forhold, der omfatter elektronisk bedrageri, hvidvaskning af penge og identitetstyveri.
Ransagninger i Texas retter sig mod infrastruktur til fjernadgang
FBI gennemførte ransagningerne i Texas mellem den 21. og 25. september som led i en operation kaldet Lonestar Roundup.
Efterforskerne rettede sig mod boliger, der var mistænkt for at huse bærbare computere udleveret af arbejdsgivere til nordkoreanske medarbejdere. Disse steder gør det muligt for operatører i udlandet at få adgang til virksomhedscomputere, samtidig med at de fremstår som personer, der arbejder fra USA.
Ud over de bærbare computere beslaglagde agenterne KVM-enheder, som giver adgang til tilsluttede computere via tastatur, skærm og mus.
Sikkerhedsforskere knyttede udstyret til Famous Chollima, også kendt som WageMole. De havde fulgt gruppens aktiviteter siden april 2025.
Gruppen driver svigagtige IT-ansættelsesoperationer, der genererer indtægter til Nordkoreas regering på trods af omfattende internationale sanktioner.
Nordkoreanske laptopfarme hjælper med at skjule medarbejdernes opholdssteder
Svindelordningerne bygger på en kombination af falske identiteter og lokal assistance.
Nordkoreanske operatører søger teknologijob ved hjælp af stjålne, lejede eller opdigtede identiteter. Samtidig modtager og opbevarer medhjælpere de computere, som arbejdsgiverne udleverer til deres formodede nyansatte i USA.
Medarbejderne i udlandet opretter derefter fjernforbindelse til disse enheder. Denne ordning hjælper med at skjule deres faktiske opholdssteder, mens de udfører lønnet arbejde.
Risiciene kan dog række ud over svigagtige ansættelser. I nogle tilfælde forsøger operatørerne også at stjæle følsomme oplysninger, installere malware eller få fat i kryptovaluta og andre aktiver.
Operatører bruger falske påstande til at omdirigere virksomhedscomputere
Sikkerhedsforskere identificerede flere metoder, som medarbejderne brugte til at omdirigere arbejdsgivernes udstyr til laptopfarme.
Eksempelvis indgav nogle falske tyverianmeldelser, så virksomhederne ville sende erstatningsenheder til en anden adresse. Andre hævdede, at de var flyttet kort før leveringen.
Derudover skiftede operatørerne mellem forskellige privatadresser for at skjule computernes endelige destinationer.
Nogle udnyttede også deres stillinger inden for IT-bemanding til at omdirigere forsendelser uden at vække opmærksomhed. Tilsammen hjalp disse metoder med at adskille leveringsstederne fra adresserne i deres identitetsdokumenter.
Forskerne oplyser, at den stigende offentlige opmærksomhed også har fået operatørerne til at forfalske enhedsidentifikatorer. I nogle tilfælde genbrugte de identifikatorer på tværs af forskellige berørte organisationer.
Anklageskrift i Ohio beskriver svindelordning, der ramte 70 virksomheder
Separat beskrev et anklageskrift i Ohio en formodet operation med IT-fjernarbejdere, som løb fra 2019 til juli 2025.
Ifølge anklagemyndigheden ramte ordningen omkring 70 amerikanske virksomheder og genererede cirka 3 millioner dollar til nordkoreanske operatører.
Medarbejderne skal have kombineret stjålne eller opdigtede identiteter med VPN-tjenester og proxyinfrastruktur for at fremstå som ansatte med base i USA.
Samtidig skal amerikanske medhjælpere have opbevaret arbejdsgivernes bærbare computere, installeret software til fjernadgang og overført indtægter til konti kontrolleret af Nordkorea.
Myndighederne anholdt de amerikanske statsborgere Michael James Bostelle og Juan Cecilio Pena Carrillo. De står over for tiltaler, der omfatter elektronisk bedrageri, hvidvaskning af penge og identitetstyveri.
Justitsministeriet annoncerede også tiltaler mod 12 kinesiske tiltalte i forbindelse med den formodede sammensværgelse.
Efterforskere varsler yderligere tiltag mod infrastruktur i USA
Razziaerne i Texas fjernede udstyr, der understøttede gruppens adgang til amerikanske arbejdsgivere. Forskerne advarede dog om, at en enkelt operation sandsynligvis ville have begrænset effekt på det bredere netværk.
De beskrev Lonestar Roundup som et indledende skridt i en større retshåndhævende indsats mod Famous Chollimas infrastruktur i USA.
De annoncerede ransagninger og tiltaler udgør derfor en forstyrrelse af de formodede operationer snarere end en bekræftelse på, at de mere omfattende svindelordninger er ophørt.
0 svar til “FBI slår til mod laptopfarme i Texas med forbindelser til nordkoreanske IT-arbejderes svindel”