


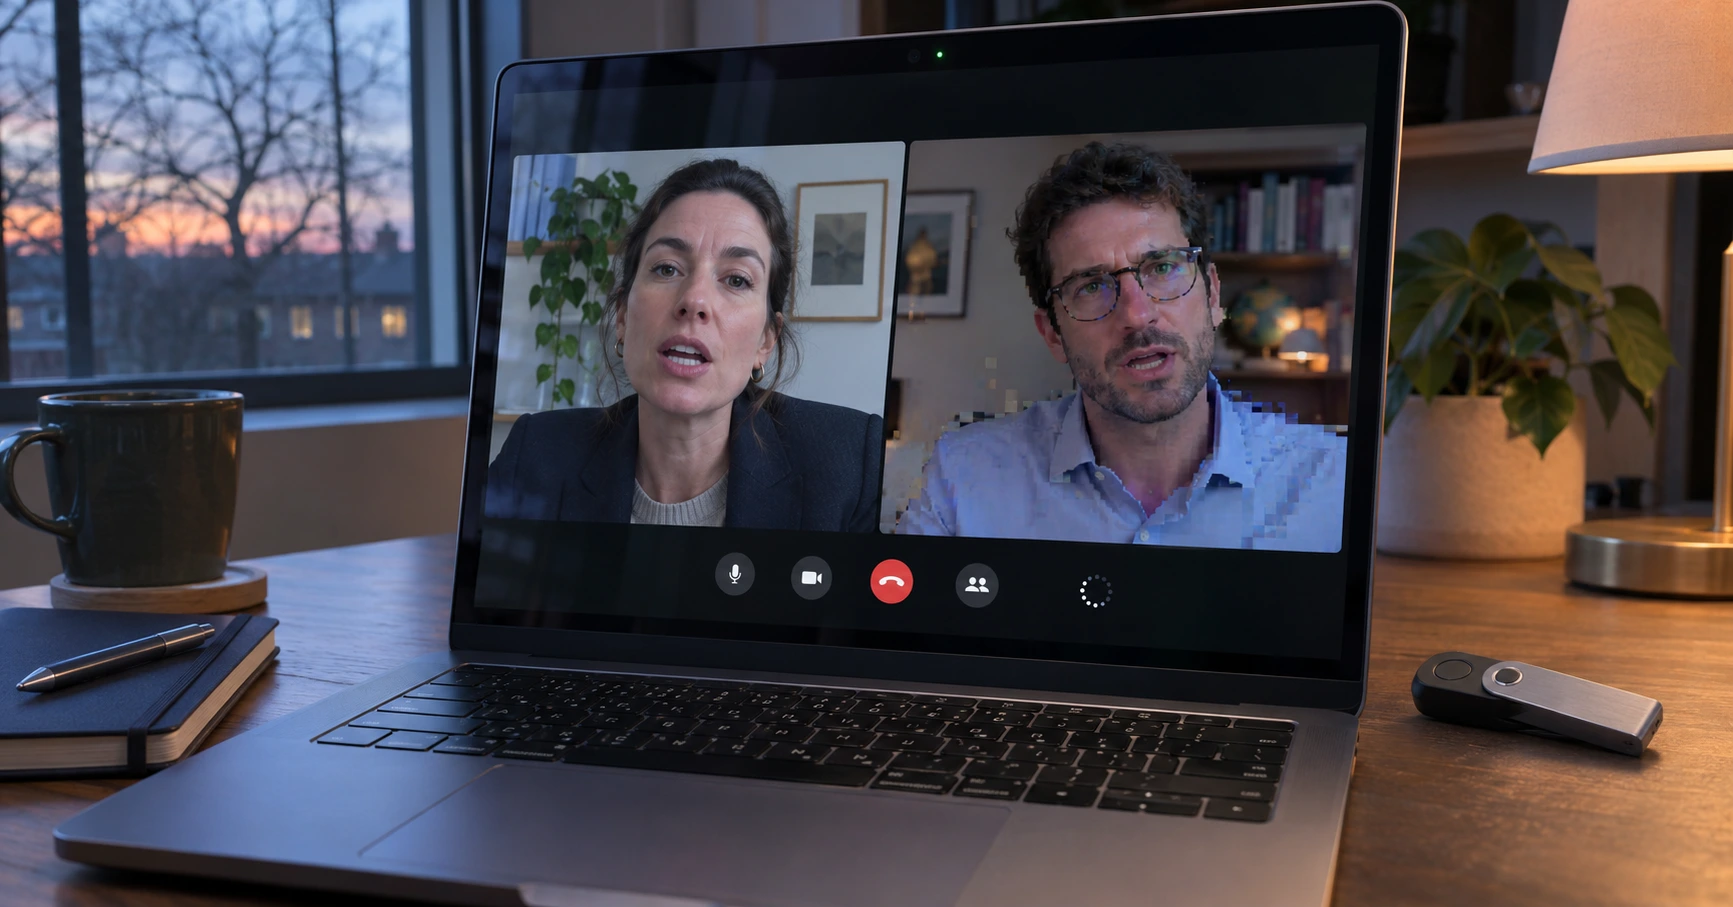
Amerikanske myndigheder beslaglagde cloudinfrastrukturen bag FaceStealer-kampagnen og forstyrrede dermed en 18 måneder lang nordkoreansk operation, der havde stjålet kryptovaluta til en værdi af over 400 millioner dollar. Efterforskerne fandt også mere end 900 webcamoptagelser, som angriberne i hemmelighed havde lavet af ansatte i teknologibranchen.
Operationen var rettet mod personer, der arbejder med kryptovaluta og Web3, samt udviklere, der vedligeholder open source-software. Sikkerhedsforskere knyttede FaceStealer-kampagnen til BlueNoroff, en nordkoreansk hackergruppe. De identificerede 677 mål i 58 lande, hvor virksomhedsstiftere og topledere var blandt de vigtigste mål.
Kendte ansigter gjorde mødeinvitationerne troværdige
Ifølge FBI kom mange invitationer fra kontakter, hvis Telegram-, LinkedIn-, Slack- eller Discord-konti angriberne allerede kontrollerede. Når en person deltog i et opkald, så vedkommende, hvad der lignede en kollega, som ventede på, at mødet skulle begynde. I nogle tilfælde dukkede flere velkendte ansigter op på skærmen.
Personerne på skærmen var tidligere ofre, hvis videooptagelser angriberne havde gemt. Mens den nye deltager ventede, optog angriberne i hemmelighed personen gennem vedkommendes webcam. Det gav gruppen endnu et kendt ansigt, som den kunne bruge i fremtidige opkald. Samtidig hjalp adgangen til ofrenes kontaktlister angriberne med at identificere personer, der sandsynligvis ville genkende dem.
Angriberne gav derefter et påstået teknisk problem skylden for at afbryde mødet. De tilbød noget, der lignede en opdatering eller et installationsprogram, men enhver, der kørte filen, risikerede at installere malware, som stjal kryptovalutarelaterede oplysninger og kontooplysninger. FBI oplyste, at gruppen nogle gange ventede i flere måneder eller endda mere end et år, før den igen rettede et angreb mod den samme person. Efterforskerne mistænker, at angriberne ventede på, at personens kryptovalutabeholdning skulle stige i værdi.
Open source-udviklere modtog også falske mødeinvitationer
I et tilfælde kompromitterede angriberne en udvikler, der vedligeholdt et JavaScript-bibliotek med titusindvis af millioner downloads hver uge. Udvikleren havde deltaget i, hvad der lignede et Microsoft Teams-møde, og genkendte en af deltagerne. Angrebet blev afbrudt, fordi det hurtigt blev opdaget. FBI dokumenterede dog også andre angrebsforsøg mod udviklere, der vedligeholder npm-pakker og Rust-crates.
FBI anbefaler modtagere at bekræfte uventede mødeinvitationer gennem en separat kommunikationskanal. Ved et legitimt møde kan deltagerne selv åbne den officielle applikation og indtaste invitationskoden. Myndigheden anbefaler også at holde webcams slukket, indtil de skal bruges, og at undgå at køre scripts eller installationsprogrammer, som tilbydes under et opkald som løsninger på tekniske problemer.
Separat meddelte det amerikanske justitsministerium, at myndigheder og private virksomheder havde indefrosset værdier for mere end 2,7 milliarder dollar med forbindelse til et kryptovalutatyveri fra Binance. Af det indefrosne beløb var mere end 1,2 milliarder dollar underlagt krav om domstolsgodkendelse for beslaglæggelse eller andre retlige begrænsninger.
0 svar til “FaceStealer-kampagne brugte falske opkald til at stjæle over 400 millioner dollar”