

Københavns Universitet har bekræftet, at hackere fik adgang til et testmiljø med personoplysninger om 525.000 personer. Databruddet i København førte også til adgangsbegrænsninger på campus, efter at universitetet konstaterede, at pinkoder tilhørende ansatte og studerende var blevet eksponeret.
Universitetet opdagede indbruddet den 20. oktober og offentliggjorde det den 23. oktober. Efterfølgende viste en opdatering den 25. oktober, at yderligere 20.000 ansatte og studerende havde fået deres adgangskoder i form af pinkoder eksponeret.
Angribere fik adgang til personoplysninger i et testmiljø
Det kompromitterede miljø indeholdt personoplysninger, herunder fulde navne, danske personnumre kendt som CPR-numre, telefonnumre og e-mailadresser. Universitetet fortsætter dog med at undersøge hændelsens fulde omfang.
Disse oplysninger kan hjælpe kriminelle med at skabe troværdige phishingbeskeder eller udgive sig for at være betroede kontakter. En angriber kan eksempelvis henvise til en persons private oplysninger for at få en svigagtig anmodning til at fremstå legitim.
De tilgængelige oplysninger dokumenterer dog ikke, at kriminelle har anvendt de eksponerede data i yderligere angreb. Universitetet har heller ikke bekræftet, om alle berørte personer har fået samtlige nævnte kategorier af oplysninger eksponeret.
Databruddet i København fører til adgangsbegrænsninger
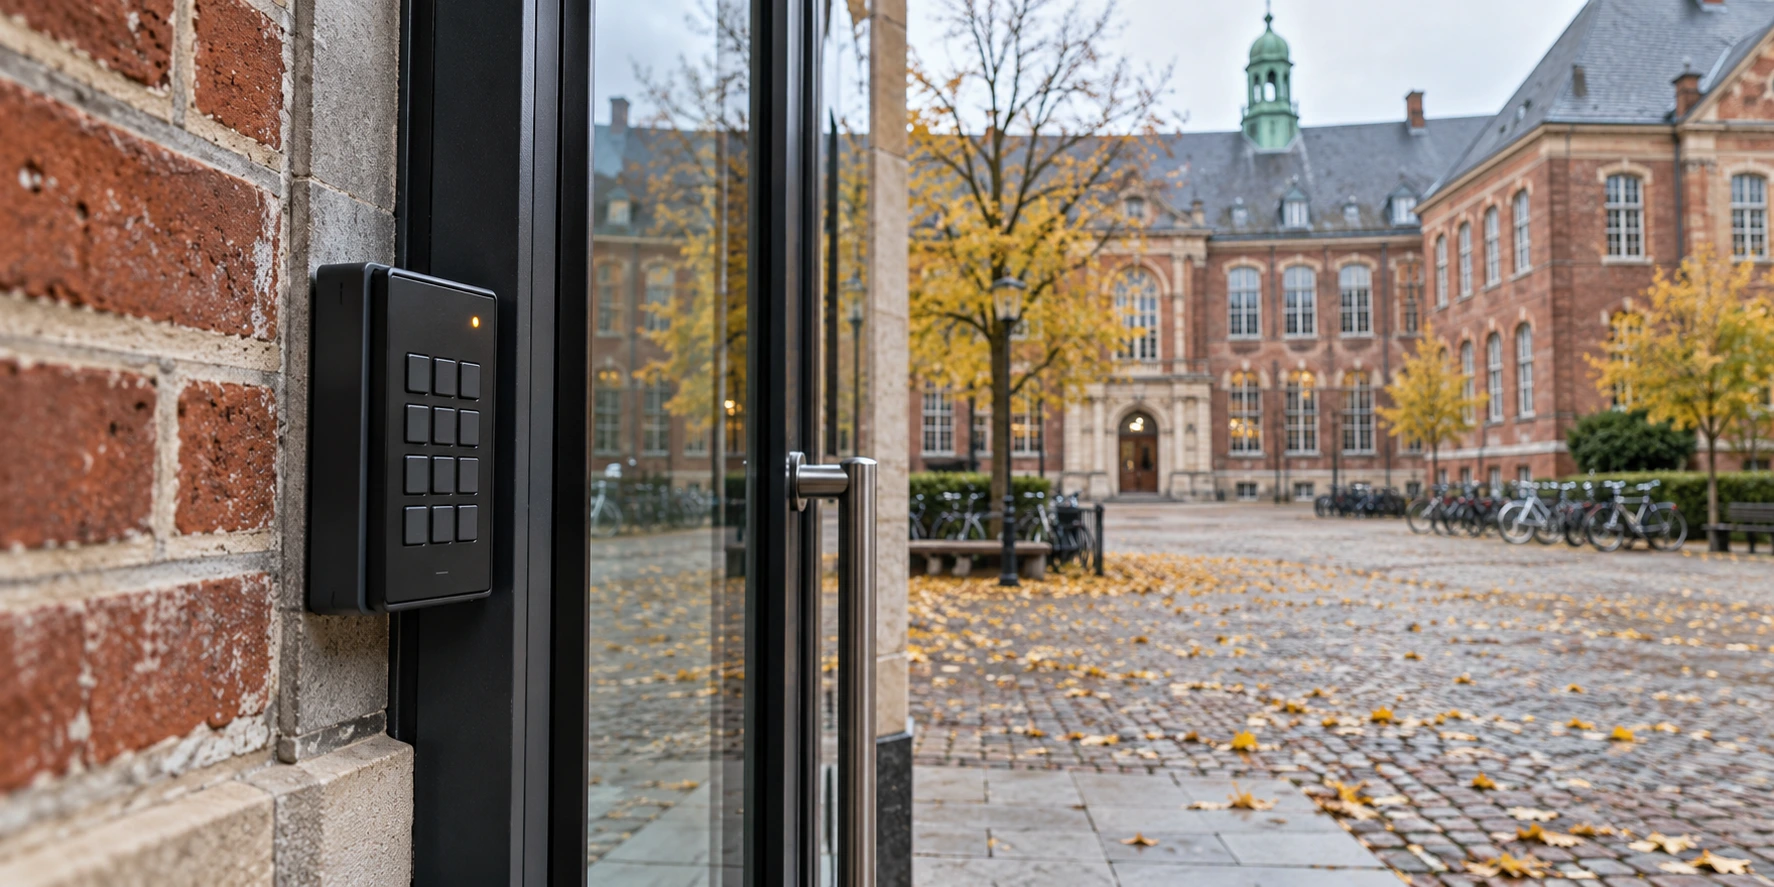
Eksponeringen af pinkoder skabte bekymring om den fysiske adgang til universitetets faciliteter. Som en sikkerhedsforanstaltning begrænsede universitetet adgangen til visse kritiske områder på campus, mens de berørte koder blev udskiftet.
Samtidig genåbner medarbejdere gradvist disse områder, efterhånden som universitetet udsteder nye adgangsoplysninger. Den tilgængelige rapportering præciserer ikke, om de 20.000 personer med eksponerede pinkoder også indgår i den større gruppe. Derfor bør tallene ikke automatisk lægges sammen.
Københavns Universitet er Danmarks ældste universitet og blev grundlagt i 1479. Det har cirka 36.800 studerende og 10.700 ansatte, men disse aktuelle tal forklarer ikke den fulde sammensætning af det berørte datasæt.
Universitetet stopper indbruddet og underretter tilsynsmyndigheden
Universitetet oplyser, at det har inddæmmet angrebet og blokeret angriberens adgang. Derudover har universitetet ikke fundet tegn på, at hackerne fik adgang til systemer, der understøtter den daglige drift, eller forstyrrede universitetets aktiviteter.
Universitetet har underrettet Datatilsynet og oplyser, at det tager de relevante regulatoriske skridt i henhold til databeskyttelsesforordningen GDPR. Undersøgelsen er dog stadig i gang, og universitetet har endnu ikke fastslået hændelsens fulde konsekvenser.
Disse resultater adskiller det bekræftede indbrud i testmiljøet fra et eventuelt mere omfattende sikkerhedsbrud. På nuværende tidspunkt giver de tilgængelige oplysninger ikke grundlag for at hævde, at angriberne fik adgang til universitetets driftssystemer.
Berørte personer bør kontrollere uventede anmodninger
Efter databruddet i København bør potentielt berørte studerende og ansatte være forsigtige med uopfordrede henvendelser. De bør kontrollere uventede anmodninger gennem uafhængige kanaler, især hvis nogen beder om loginoplysninger, personoplysninger eller adgang til konti.
Universitetet har lovet yderligere opdateringer, når undersøgelsen giver mere pålidelige oplysninger. Indtil da er der fortsat ubesvarede spørgsmål om eksponeringens præcise omfang, og hvilke personer der er berørt af hver kategori af kompromitterede oplysninger.
0 svar til “Databrud i København eksponerer personoplysninger om 525.000 personer”