


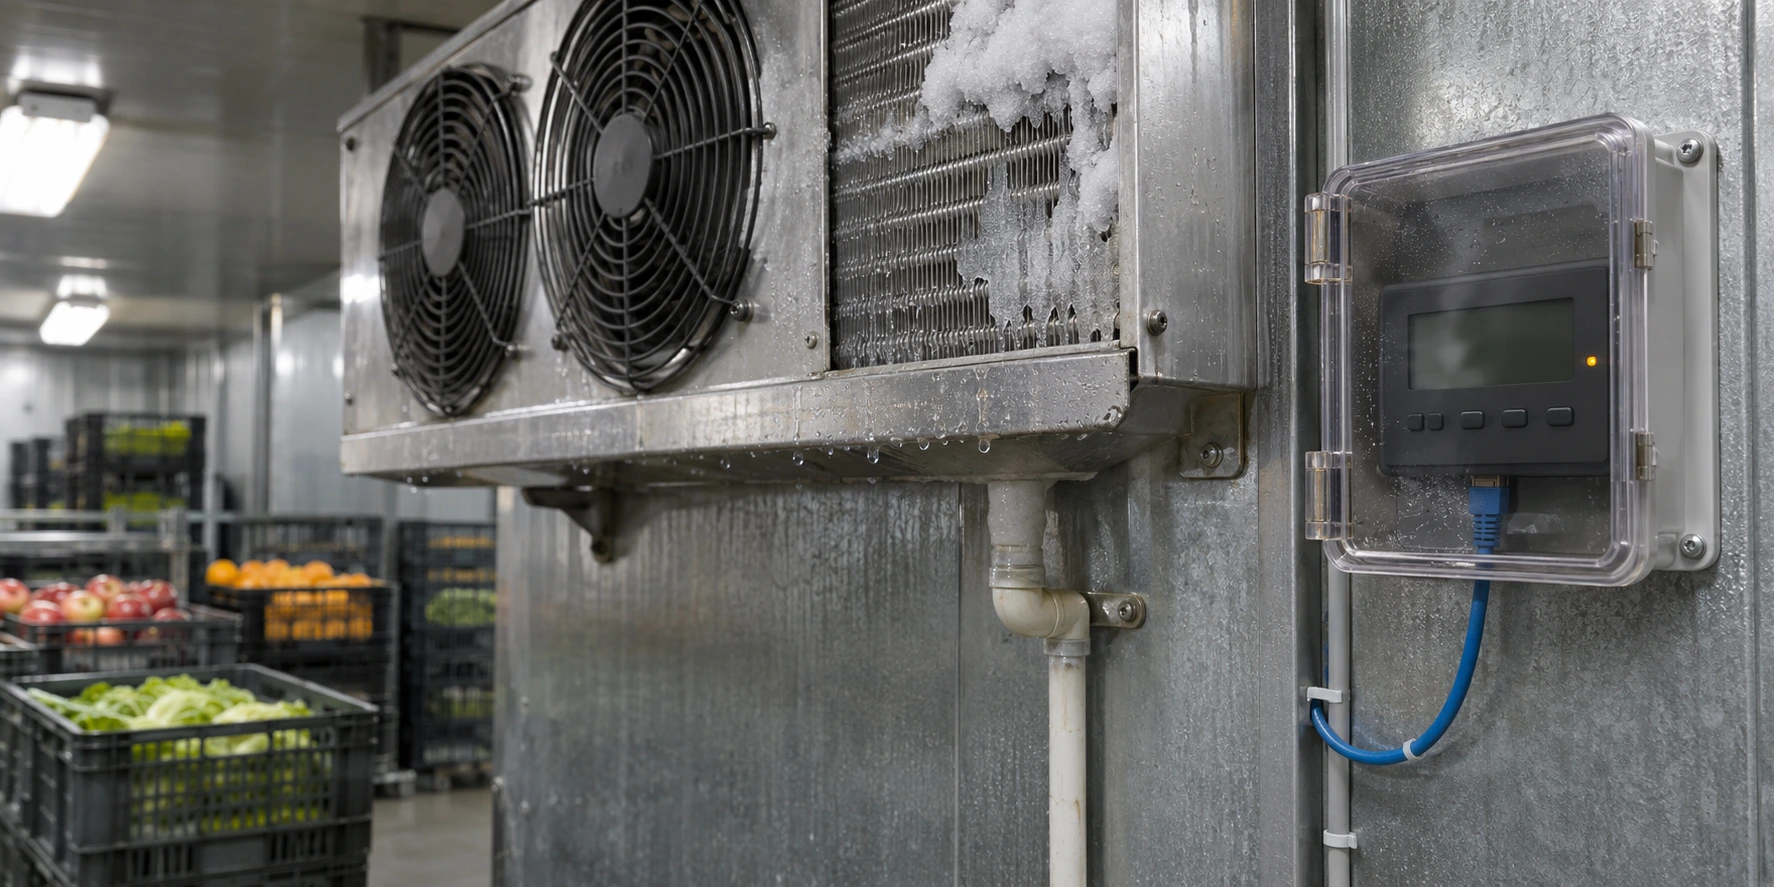
Cyberangreb mod kølesystemer er rettet mod de systemer, der styrer og overvåger køleopbevaring verden over, advarede FBI og CISA den 5. november. Angribere kan fjernaktivere afrimningscyklusser eller ændre temperaturindstillinger, hvilket bringer fødevarer og blodprodukter i fare, før personalet opdager problemet.
Angribere kan ændre temperaturer og forstyrre overvågningen
Den fælles sikkerhedsadvarsel, som også blev udsendt af de amerikanske ministerier for sundhed og sociale tjenester, landbrug og transport, fokuserer på elektroniske temperaturregulatorer og styringssystemer til kommercielle køleanlæg. Operatører bruger disse enheder til at overvåge temperaturer på afstand, justere kølingen og planlægge afrimningscyklusser. Nogle anlæg eksponerer dog deres styreenheder mod det offentlige internet eller bruger software, der mangler sikkerhedsopdateringer.
Ifølge myndighederne kan angribere udnytte sårbarheder, der gør det muligt at omgå loginkontroller eller køre kode på en styreenhed. Svage sikkerhedsindstillinger kan også give dem adgang. Når en angriber først har fået adgang, kan vedkommende tvinge udstyret til at fortsætte med at opvarme eller afrime. Hvis dette fortsætter i længere tid, kan lagrede varer blive ødelagt, udstyrets levetid forkortes, og der kan opstå brandfare.
Angribere kan også forstyrre temperaturovervågningen. Dermed risikerer personalet at miste adgangen til pålidelige temperaturmålinger, netop når de skal afgøre, om varerne fortsat kan opbevares sikkert.
Europæiske hændelser rammer supermarkeder og blodopbevaringsfaciliteter
I oktober kompromitterede angribere kølesystemernes styreenheder i anslået 250 til 350 franske supermarkeder. De aktiverede afrimningsfunktioner på afstand, hvilket fik temperaturerne til at stige i køleskabe og frysere. En anden bølge af cyberangreb mod kølesystemer, som blev rapporteret i november, ramte mere end 115 butikker i seks europæiske lande. Nogle systemer lukkede helt ned, mens andre nåede temperaturer på op til 50 grader Celsius.
Den 3. november bekræftede den franske blodtjeneste, at en cyberhændelse hos en af dens leverandører af køleudstyr havde påvirket tre faciliteter, der opbevarer blodprodukter. Hændelsen ændrede både temperaturindstillingerne og afrimningsplanerne på disse steder.
Myndighederne opfordrer operatører til at begrænse fjernadgang
Myndighederne anbefaler, at operatører fjerner kølesystemernes styreenheder fra det offentlige internet og sikrer de fjernforbindelser, de fortsat har brug for. De anbefaler også at ændre standardadgangskoder og installere tilgængelige sikkerhedsopdateringer. Disse foranstaltninger gælder hele kølekæden, fra fødevareproduktion og detailhandel til sundhedsvæsen, kemikalieopbevaring og transport.
For anlæg, der forbinder køleudstyr med et større netværk, anbefaler sikkerhedsadvarslen at adskille kølesystemernes styring fra virksomhedens øvrige IT-systemer. Myndighederne opfordrer også operatører til at håndhæve sikre temperaturgrænser, så styreenhederne kun kan fungere inden for de temperaturområder, som anlægget tillader.
0 svar til “Cyberangreb mod kølesystemer får FBI og CISA til at advare”