


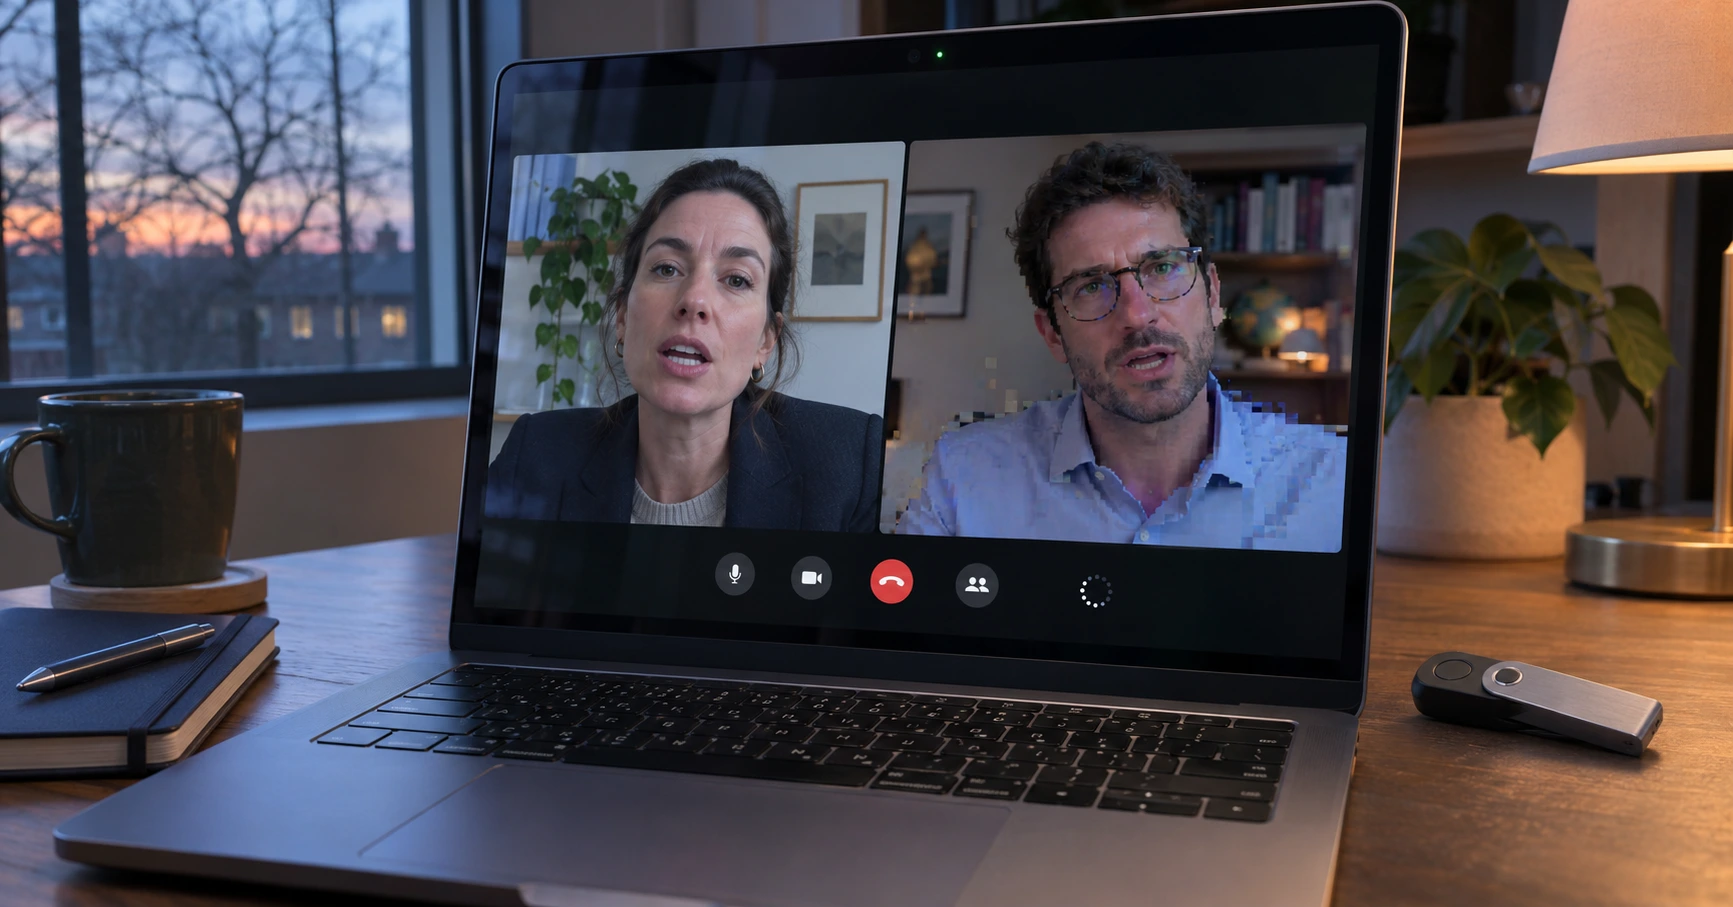
Amerikanska myndigheter beslagtog molninfrastrukturen bakom FaceStealer-kampanjen och störde därmed en 18 månader lång nordkoreansk operation som hade stulit kryptovalutor till ett värde av över 400 miljoner dollar. Utredarna hittade även mer än 900 webbkamerainspelningar som angriparna i hemlighet hade gjort av personer inom teknikbranschen.
Operationen riktades mot personer som arbetar med kryptovalutor och Web3 samt utvecklare som underhåller programvara med öppen källkod. Säkerhetsforskare kopplade FaceStealer-kampanjen till BlueNoroff, en nordkoreansk hackergrupp. De identifierade 677 måltavlor i 58 länder, däribland företagsgrundare och högt uppsatta chefer som hörde till de främsta målen.
Bekanta ansikten gjorde mötesinbjudningarna trovärdiga
Enligt FBI kom många inbjudningar från kontakter vars Telegram-, LinkedIn-, Slack- eller Discord-konton angriparna redan kontrollerade. När någon anslöt till ett samtal såg personen vad som verkade vara en kollega som väntade på att mötet skulle börja. I vissa fall syntes flera bekanta ansikten på skärmen.
Personerna på skärmen var tidigare offer vars videomaterial angriparna hade sparat. Medan den nya deltagaren väntade spelade angriparna i hemlighet in personen via webbkameran. Det gav gruppen ytterligare ett bekant ansikte att använda i framtida samtal. Samtidigt hjälpte åtkomsten till offrens kontaktlistor angriparna att identifiera personer som sannolikt skulle känna igen dem.
Angriparna skyllde sedan mötesavbrottet på ett påstått tekniskt problem. De erbjöd något som såg ut som en uppdatering eller ett installationsprogram, men den som körde filen riskerade att installera skadlig kod som stal kryptovalutarelaterad information och kontouppgifter. FBI uppgav att gruppen ibland väntade flera månader, eller till och med mer än ett år, innan den riktade in sig på samma person igen. Utredarna misstänker att angriparna väntade på att personens kryptovalutainnehav skulle öka i värde.
Utvecklare av öppen källkod fick också falska mötesförfrågningar
I ett fall komprometterade angriparna en utvecklare som underhöll ett JavaScript-bibliotek med tiotals miljoner nedladdningar varje vecka. Utvecklaren hade anslutit till vad som verkade vara ett Microsoft Teams-möte och kände igen en av deltagarna. Attacken avbröts tack vare att den upptäcktes i tid. FBI dokumenterade dock även andra attackförsök mot utvecklare som underhåller npm-paket och Rust-crates.
FBI rekommenderar mottagare att verifiera oväntade mötesinbjudningar via en separat kommunikationskanal. Vid ett legitimt möte kan deltagarna själva öppna den officiella applikationen och ange inbjudningskoden. Myndigheten rekommenderar även att webbkameror hålls avstängda tills de behövs och att användare undviker att köra skript eller installationsprogram som erbjuds under samtal som lösningar på tekniska problem.
Separat meddelade det amerikanska justitiedepartementet att myndigheter och privata företag hade fryst tillgångar värda över 2,7 miljarder dollar med koppling till en kryptovalutastöld från Binance. Av det frysta beloppet omfattades mer än 1,2 miljarder dollar av krav på domstolsgodkännande för beslag eller andra rättsliga begränsningar.
0 svar till ”FaceStealer-kampanj använde falska samtal för att stjäla över 400 miljoner dollar”