


Kategori: Phishingattacker
-
En ny Bluekit phishingtjänst gör det enklare för cyberkriminella att genomföra storskaliga kampanjer. Genom att kombinera automatisering, färdiga mallar och AI-verktyg förenklar plattformen uppgifter som tidigare krävde avancerad teknisk kompetens. Vad plattformen innehåller Bluekit phishingtjänst fungerar som ett phishing-as-a-service-verktyg. Den erbjuder över 40 mallar som efterliknar välkända plattformar, såsom e-posttjänster, molntjänster och kryptosajter. Mallarna gör…
-
Robinhood phishing-e-postbrist gjorde det möjligt för angripare att skicka falska säkerhetsaviseringar från legitima företagsadresser. Problemet uppstod specifikt i kontoskapandeprocessen, där angripare manipulerade inmatningsfält för att injicera phishinginnehåll. Som ett resultat visar incidenten hur betrodda system kan missbrukas även utan ett direkt intrång. Kontoskapandeflödet möjliggjorde attacken Angripare utnyttjade Robinhood phishing-e-postbrist för att infoga skadliga meddelanden i…
-

Apple iCloud-nätfiske riktar sig mot användare med falska varningar om att deras data kommer att raderas. Dessa meddelanden efterliknar officiella Apple-aviseringar och pressar användare att agera snabbt. Attacken bygger på brådska och förtroende. Användare som reagerar riskerar att exponera sitt Apple-ID och personlig data. Falska varningar imiterar Apples kommunikation Nätfiskemejlen hävdar att iCloud-lagringen är full…
-
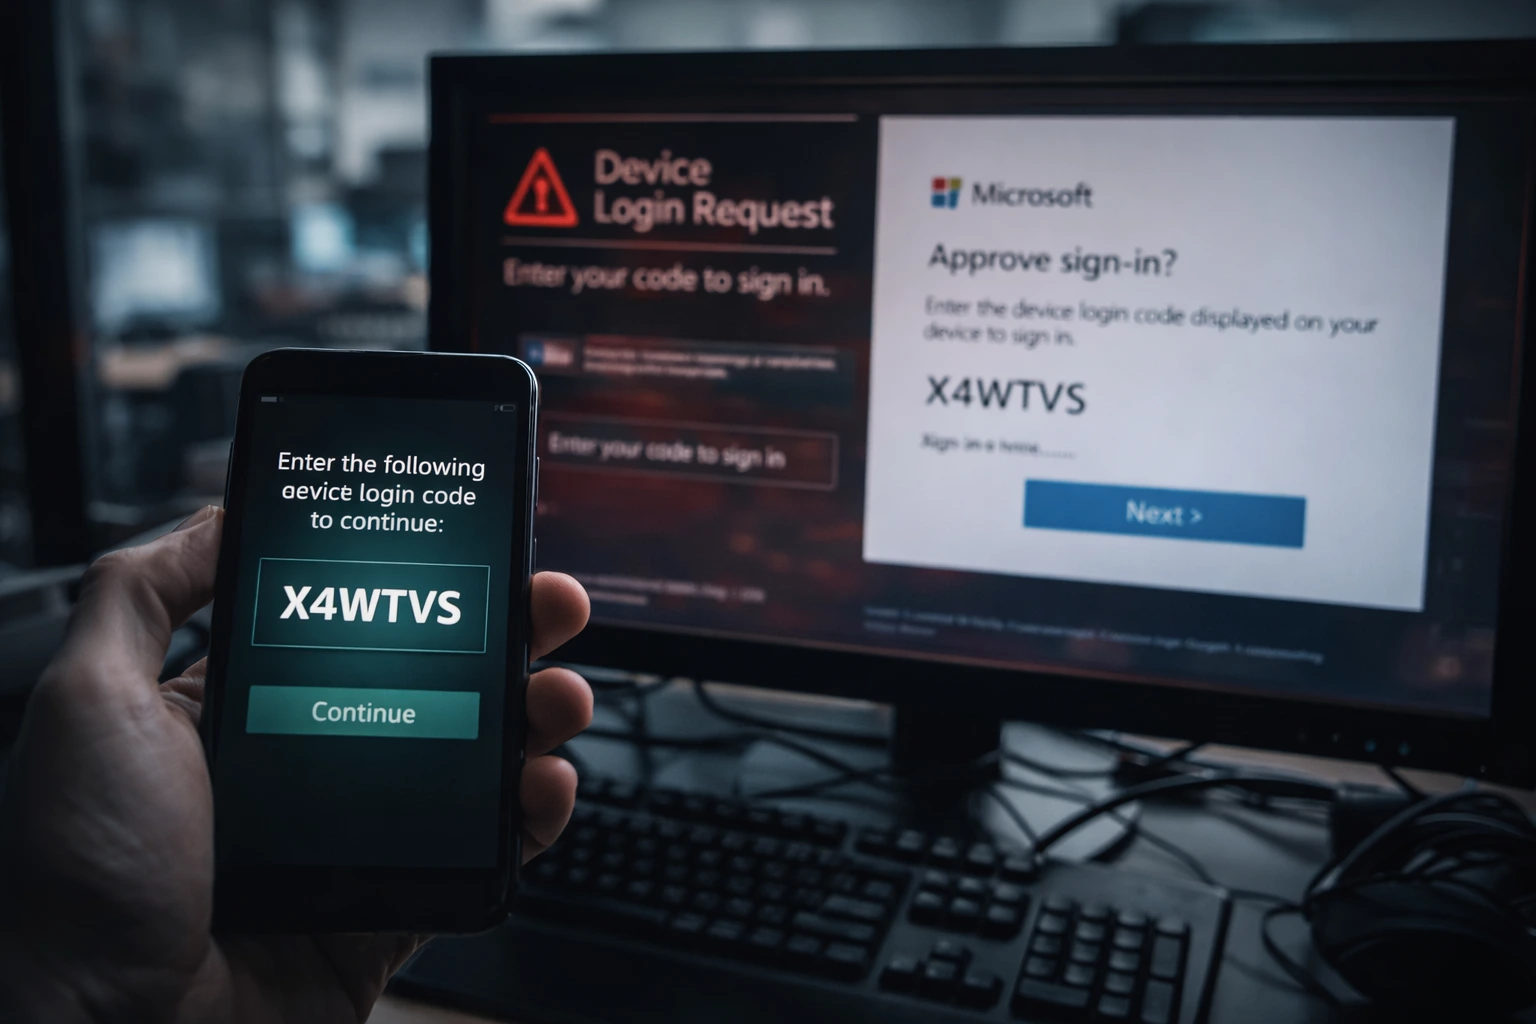
Device code-phishing växer snabbt. Angripare har ökat aktiviteten med 37 gånger i takt med att nya phishingkit sprids online. Det som tidigare krävde teknisk kompetens levereras nu som färdiga verktyg. Den här förändringen gör en diskret metod till ett brett hot. Angripare utnyttjar betrodda inloggningsflöden Angripare missbrukar en legitim enhetsinloggning för att genomföra attacken. De…
-
LinkedIn-nätfiskemejl riktar in sig på användare med övertygande falska jobberbjudanden som leder till stöld av inloggningsuppgifter. Meddelandena ser äkta ut och skapar en känsla av brådska, vilket gör att många klickar innan de hinner kontrollera avsändaren. När användaren väl interagerar agerar angriparna snabbt för att samla in känslig information. Den här kampanjen visar hur nätfiske…
-
Den nederländska polisens nätfiskeattack visar hur ett enda komprometterat konto kan utlösa en bredare säkerhetsincident. Angripare fick åtkomst genom social ingenjörskonst och tog sig vidare in i interna system, vilket exponerade känslig data kopplad till polisanställda. Fallet visar hur attacker som riktar sig mot människor kan kringgå starka tekniska skydd. Nätfiske öppnade vägen till interna…
-
En TikTok-nätfiskeattack riktar sig mot företagskonton med en metod som går bortom traditionella bedrägerier. I stället för att enbart stjäla inloggningsuppgifter avlyssnar angripare sessioner i realtid, vilket gör det möjligt för dem att kringgå tvåfaktorsautentisering och få direkt åtkomst till konton. Kampanjen fokuserar på TikTok for Business-användare, där tillgång till annonsverktyg och kontodata skapar ett…
-
Bubble AI-phishingattacken visar hur angripare förändrar sina metoder. Istället för att använda misstänkt infrastruktur förlitar de sig nu på legitima plattformar för att hosta phishinginnehåll. Detta ökar förtroendet och minskar risken för upptäckt. Som resultat ökar sannolikheten att användare interagerar med skadliga länkar. No-code-appar används för att leverera phishing Angripare använder en no-code-plattform för att…
-
Röstfiskeattacker håller på att bli ett allvarligt hot mot företagsnätverk. Angripare förlitar sig inte längre enbart på tekniska sårbarheter. I stället använder de telefonsamtal i realtid för att manipulera anställda och få tillgång till känsliga system. Denna förändring visar att mänsklig interaktion har blivit en primär ingångspunkt i moderna cyberattacker. Röstfiskeattacker fortsätter att öka Säkerhetsdata…
-
Angripare utnyttjar i allt större utsträckning betrodda molntjänster för att leverera phishingattacker. Azure Monitor-phishingkampanjen visar hur legitima varningssystem kan förvandlas till övertygande bedrägeriverktyg. Istället för att förlita sig på spoofade e-postmeddelanden använder hotaktörer verklig infrastruktur för att nå sina mål direkt. Angripare utnyttjar Azure Monitor-varningar Kampanjen använder Azure Monitor, en legitim tjänst som är utformad…