


Kategori: Phishingattacker
-

Fotbollsfans som letar efter gratis sändningar från fotbolls-VM möter en växande mängd digitala hot. Säkerhetsforskare har identifierat över 40 webbplatser som utger sig för att erbjuda kostnadsfri streaming av VM 2026. Sajterna lovar direktsändningar av matcher, men deras verkliga syfte ser helt annorlunda ut. I stället för att leverera pålitliga sändningar bombarderas besökare med annonser,…
-
En AI-baserad nätfisketjänst som amerikanska myndigheter slagit ut visar hur artificiell intelligens får en allt större roll inom cyberbrottslighet. FBI, tillsammans med Google och säkerhetsforskare, hjälpte till att stoppa en omfattande nätfiskeoperation kallad Outsider. Utredare kopplade tjänsten till över en miljon skadliga webbadresser som utformats för att stjäla inloggningsuppgifter och betalningskortsinformation från offer världen över.…
-
Meta uppger att bolaget har stoppat en ny kampanj med WhatsApp-nätfiskeattacker som kopplas till spionprogramleverantören NSO Group. Enligt företaget bröt aktiviteten mot ett domstolsbeslut som permanent förbjöd NSO att rikta in sig på WhatsApp-användare efter en lång rättsprocess kring användningen av Pegasus-spionprogrammet. Den senaste upptäckten tyder på att försök att rikta in sig på WhatsApp-användare…
-
Besökare på flera välkända webbplatser utsattes nyligen för ett oväntat hot när falska Microsoft-inloggningsfönster började dyka upp på sidor kopplade till betrodda varumärken. Säkerhetsforskare spårade aktiviteten till en Polyfill-relaterad kompromettering som gjorde det möjligt för angripare att injicera nätfiskeinnehåll på legitima webbplatser, inklusive sidor som tillhör Toshiba och Muji. Incidenten visar hur cyberkriminella fortsätter att…
-
Cyberkriminella riktar in sig på hotellgäster med övertygande betalningsbedrägerier efter att ett dataintrång drabbat fler än 100 hotell runt om i Europa. Incidenten exponerade bokningsinformation som tillhörde resenärer som bodde på hotell i Nederländerna, Belgien och Irland. Angriparna använder nu den stulna informationen för att skicka nätfiskemeddelanden som ser ut att komma från legitima hotell,…
-
Säkerhetsforskare har upptäckt en malware-as-a-service-plattform kallad BTMOB-malware som gör det möjligt för cyberkriminella att skapa anpassade Android-phishingpayloads med minimal teknisk kunskap. Tjänsten ger angripare verktyg för att skapa skadliga Android-appar, hantera phishingkampanjer och fjärrstyra infekterade enheter. Forskare varnade för att plattformen sänker tröskeln för cyberkriminella som vill rikta in sig på Android-användare genom storskaliga phishingoperationer.…
-

FBI varnar för att cyberkriminella i allt större utsträckning använder Kali365-nätfiskekitet för att kapa Microsoft 365-konton samtidigt som de kringgår skydd med multifaktorautentisering. Enligt utredare fungerar Kali365 som en phishing-as-a-service-plattform som sprids via Telegramkanaler och cyberkriminella forum. I stället för att stjäla lösenord direkt fokuserar verktyget på att stjäla OAuth-token och autentiserade sessioner. Forskare varnar…
-
Tycoon2FA-plattformen för phishing har återvänt med en ny attackmetod som kapar Microsoft 365-konton genom phishing med enhetskoder. Forskare varnar för att den uppdaterade kampanjen gör det möjligt för angripare att få åtkomst till konton utan att direkt stjäla lösenord, vilket gör attackerna svårare att upptäcka och stoppa. Tycoon2FA blev redan tidigare känt för att kringgå…
-
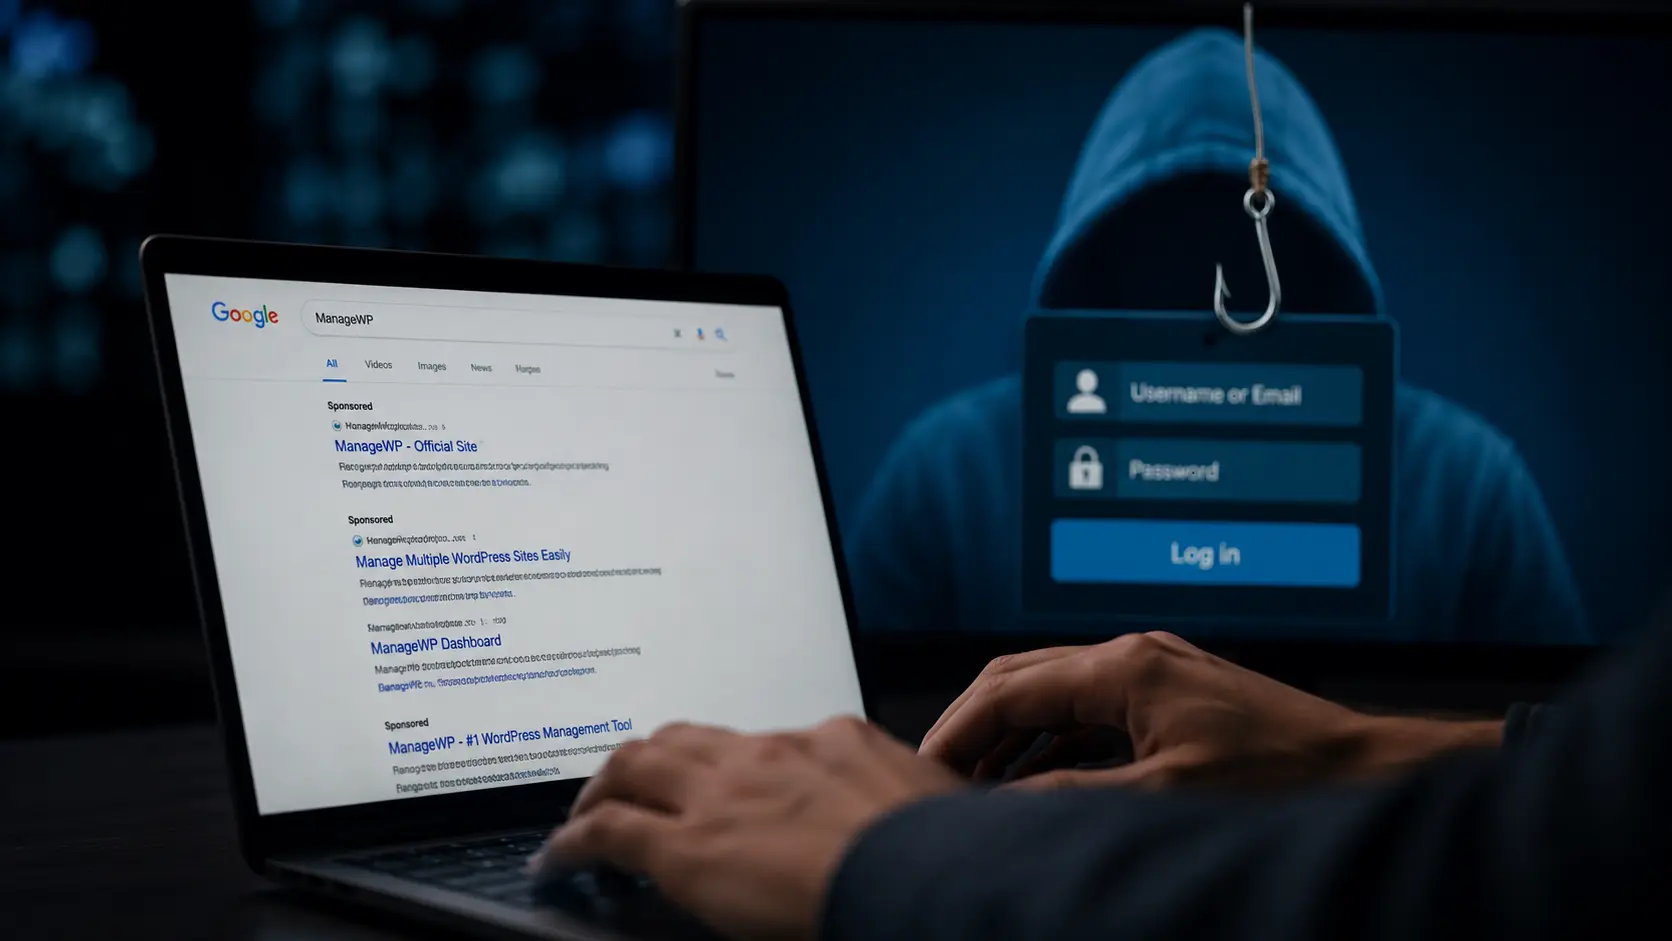
ManageWP-nätfiskeattacken riktar sig mot WordPress-administratörer genom skadliga Google Ads som imiterar den legitima inloggningssidan för ManageWP. Forskare upptäckte att angripare köper sponsrade Google-resultat som är utformade för att lura användare att ange sina GoDaddy-inloggningar via falska inloggningsportaler. Kampanjen riktar sig specifikt mot användare av ManageWP, en GoDaddy-ägd plattform som används för att hantera flera WordPress-webbplatser…
-
En växande ses phishing-trend väcker oro inom cybersäkerhetsbranschen. Angripare utnyttjar nu Amazons e-postinfrastruktur för att skicka övertygande phishingmeddelanden som tar sig förbi traditionella säkerhetskontroller. Eftersom mejlen kommer från en betrodd källa når de ofta inkorgar utan att utlösa varningar. Utvecklingen visar hur angripare anpassar sina metoder. I stället för att använda misstänkta domäner använder de…