


Kategori: Cybersäkerhet
-
En Claude Code-läcka exponerade intern källkod efter att Anthropic av misstag inkluderade känsliga filer i ett publikt npm-paket. Problemet involverade inga angripare. I stället gjorde ett packeteringsfel det möjligt att återskapa stora delar av kodbasen. Därför fick utvecklare snabbt tillgång till materialet och analyserade det, vilket gav insyn i hur verktyget fungerar internt. Source maps…
-
Google rullar ut en funktion för Gmail-adressändring, men den gäller inte alla användare. Uppdateringen är begränsad till Google Workspace, där administratörer kan ändra en användares e-postadress utan att skapa ett nytt konto. Detta innebär en praktisk förbättring för organisationer. Samtidigt påverkar det inte hur personliga Gmail-konton fungerar idag. Funktionen begränsad till Workspace Möjligheten att ändra…
-
Proton har lanserat Proton Meet, en videokonferenstjänst med tydligt fokus på integritet och end-to-end-kryptering. Till skillnad från många etablerade plattformar tar tjänsten bort spårning, datainsamling och leverantörens åtkomst till samtalsinnehåll. Därför får användare starkare kontroll över sin kommunikation redan från början. Samtidigt speglar lanseringen en växande efterfrågan på verktyg som prioriterar integritet framför analys och…
-
En sårbarhet i Gigabyte Control Center exponerar system för attacker med godtyckliga filskrivningar via ett betrott systemverktyg. Sårbarheten påverkar programvara som hanterar drivrutiner och uppdateringar, vilket innebär att den körs med förhöjda behörigheter. Därför medför varje svaghet i verktyget en högre risknivå. Problemet bygger inte på avancerade angreppstekniker. I stället utnyttjar det hur applikationen hanterar…
-
Kritiska brister i populära textredigerare upptäcktes efter att Claude identifierade sårbarheter för fjärrkodskörning som aktiveras vid filöppning. Dessa Claude RCE-buggar påverkar både Vim och GNU Emacs och gör det möjligt för angripare att köra kommandon utan ytterligare användarinteraktion. Angreppsvägen är enkel men effektiv. Det räcker att en användare öppnar en manipulerad fil, vilket gör risken…
-
En leverantörskedjeattack låg bakom Cisco-källkodsstölden efter att angripare komprometterade ett brett använt säkerhetsverktyg. I stället för att angripa Cisco direkt tog de sig in via en betrodd komponent i företagets utvecklingspipeline. På så sätt fick de tillgång till interna system och kunde extrahera känslig kod. Händelsen visar hur moderna attacker riktar in sig på indirekta…
-
Anthropic exponerade av misstag interna system efter att en Claude Code-läcka gjorde känsliga källfiler offentliga. Problemet uppstod på grund av ett publiceringsfel, inte en cyberattack, men konsekvenserna är ändå betydande. Utvecklare fick snabbt tillgång till materialet och analyserade det, vilket gav en ovanlig inblick i hur AI-kodassistenten fungerar bakom kulisserna. Händelsen visar hur enkla operativa…
-
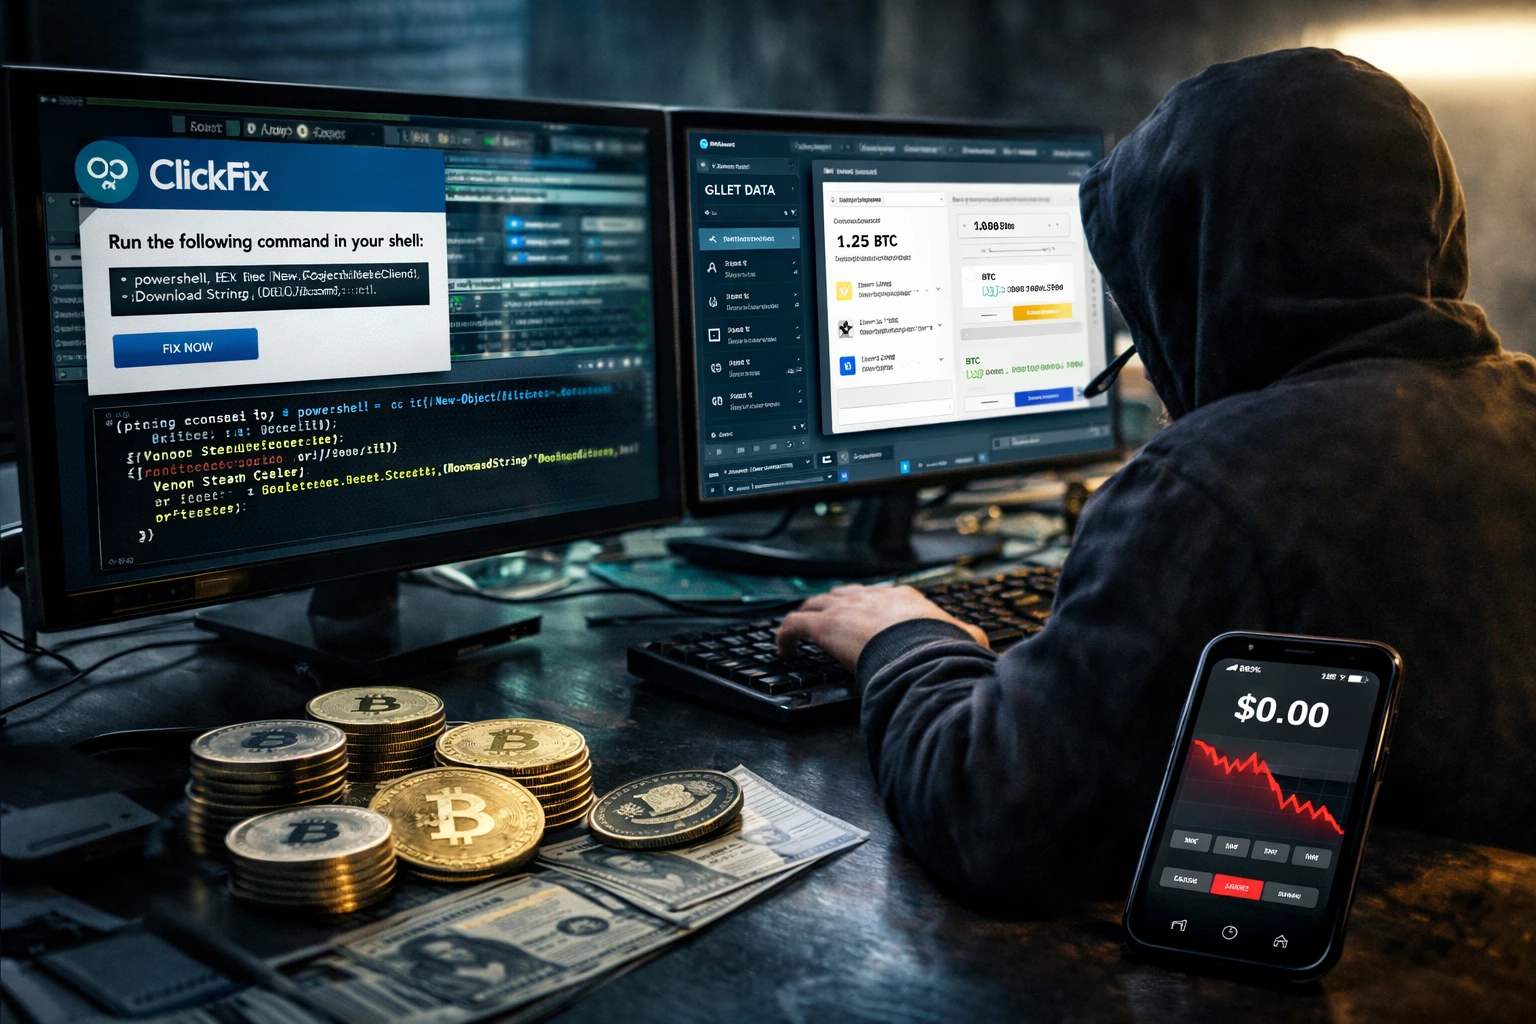
Venom Stealer-malware kombinerar ClickFix-bedrägerier med stöld av inloggningsuppgifter och automatiserad tömning av kryptoplånböcker. Angripare använder verktyget för att infektera system och utvinna värde utan manuell insats. Kampanjen visar hur cyberkriminella fortsätter att automatisera attacker och öka sin räckvidd. ClickFix triggar infektionen Angripare använder ClickFix-liknande sidor för att starta attacken. Dessa sidor lurar användare att själva…
-
Outlook Teams-tilläggsbuggen gjorde att klassiska Outlook kraschade eller startade i felsäkert läge för många användare. Problemet uppstod efter en nylig uppdatering av Teams Meeting-tillägget. Microsoft identifierade orsaken och släppte åtgärder för att återställa normal funktion. Uppdatering av tillägg bryter Outlook Problemet drabbade användare som kör klassiska Outlook med Teams Meeting-tillägget aktiverat. Efter uppdateringen kraschade Outlook…
-
Apples borttagning av VPN-appar i Ryssland har begränsat tillgången till integritetsverktyg som många användare förlitar sig på för att kringgå restriktioner. Företaget tog bort flera appar från den lokala App Store, vilket direkt minskade möjligheterna till säker och fri surfning. Beslutet speglar ett växande tryck på teknikbolag att följa lokala regler för internetkontroll. Det visar…