


Kategori: Cybersäkerhet
-
DDoS-botnät byggs snabbt upp igen efter att myndigheter störde två av de största kända operationerna, Kimwolf och Aisuru. Forskare varnar för att nedstängningar kan minska ett botnäts omedelbara påverkan, men de tar inte bort de osäkra enheter som gjorde det möjligt. Därför konkurrerar nya grupper om samma mängd exponerade routrar, kameror, Android-enheter och annan uppkopplad…
-
FirewallFalcon Manager presenterar sig som ett kostnadsfritt verktyg med öppen källkod för hantering av Linux-servrar, VPN-tjänster och proxyinfrastruktur. Forskare varnar nu för att programvaran döljer en bakdörr som kan ge angripare omfattande kontroll över de system där den installeras. Verktyget har marknadsförts via Telegram-kanaler till VPN-återförsäljare och så kallade Free Internet-operatörer. Dessa tjänster hjälper ofta…
-
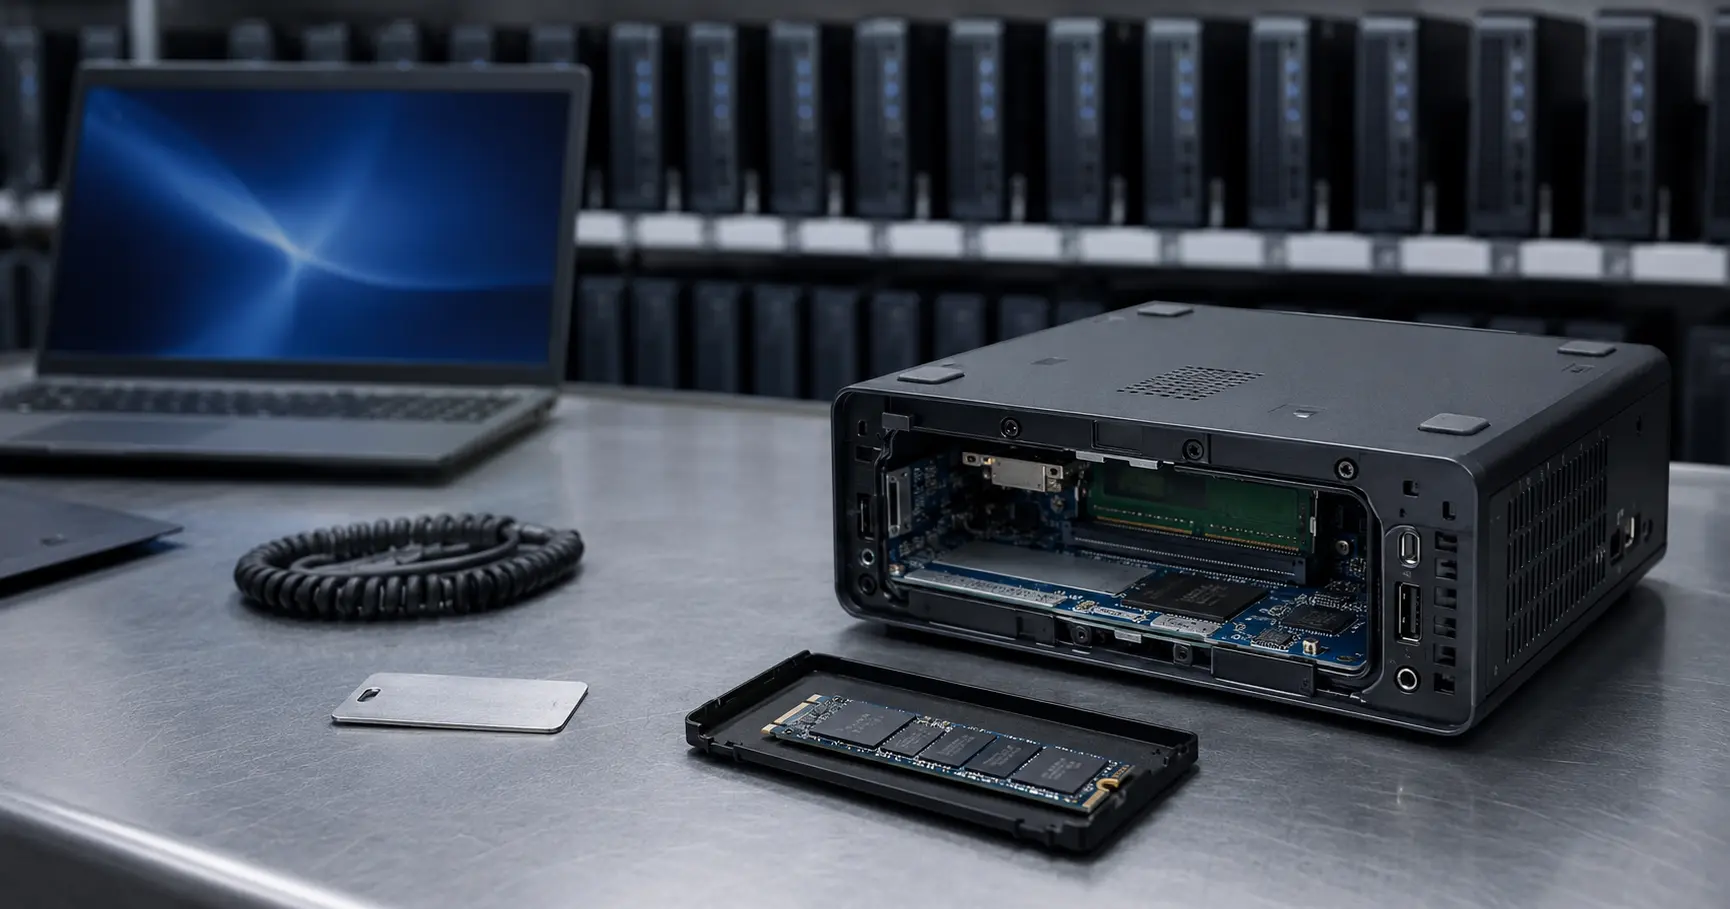
En sårbarhet i HP ThinPro kan göra det möjligt för någon med fysisk åtkomst till vissa tunna klienter att kringgå diskkryptering och komma åt känsliga lokala data. Forskare upptäckte problemet i ThinPro 8 och 9, HP:s Linux-baserade operativsystem för tunna klienter i företagsmiljöer. Svagheten påverkar hur systemet verifierar startprocessen innan en krypteringsnyckel lämnas ut. En…
-
En cyberattack mot Levi Strauss har lett till att företagsdata stulits efter att angripare använt social manipulation för att få åtkomst till tre anställdas enheter. Klädföretaget uppgav att det upptäckte incidenten, begränsade intrånget och inledde en utredning. Företaget tog även in externa cybersäkerhetsspecialister för att stödja insatserna. De första resultaten tyder på att angriparna inte…
-
Kapningar av konton på sociala medier utsätter offer för allvarliga risker för både integritet och säkerhet. FBI har varnat för att kriminella använder stulen åtkomst för att hitta, dela och sälja intima foton och videor. Angripare kombinerar ofta explicit material med offrets personuppgifter. Det kan leda till trakasserier, utpressning och upprepade övergrepp långt efter det…
-
AI-drivna bottar som utger sig för att vara kvinnor riktar in sig på gamers och användare av sociala medier med smicker, falska konversationer och marknadsföring av OnlyFans. Forskare uppger att kampanjerna kan leda användare till riktiga prenumerationskonton, bedrägerier med falska identiteter eller webbplatser som stjäl inloggningsuppgifter. Meddelandena börjar ofta i spel eller på sociala plattformar…
-
Microsoft har kopplat en ny ransomwarevariant, StormEncryptor, till en hotaktör som tidigare förknippats med ransomwaregruppen Medusa. Gruppen, som spåras som Storm-1175, utnyttjade sannolikt en nyligen offentliggjord sårbarhet i N-central innan den distribuerade den skadliga koden. Organisationer som driver egna N-central-servrar bör installera den tillgängliga snabbkorrigeringen omedelbart. Microsoft uppger att gruppen snabbt kan gå från initial…
-
CISA har bekräftat att ransomwaregrupper utnyttjar två nyligen åtgärdade sårbarheter i SonicWall SMA1000. Sårbarheterna påverkar VPN-gateways för företag som används av stora organisationer, myndigheter och leverantörer av hanterade tjänster. Administratörer bör installera de tillgängliga snabbkorrigeringarna omedelbart. En av sårbarheterna är en SSRF-sårbarhet med högsta allvarlighetsgrad. Båda sårbarheterna hade redan utnyttjats som zero-days innan SonicWall offentliggjorde…
-
En medlem i det nätbaserade cyberbrottskollektivet The Com har dömts till fängelse för utpressning och sexuell utpressning mot 117 offer världen över. Justin Swaddle, 20, från Leeds dömdes till två års fängelse vid Leeds Crown Court. I juli erkände han sig skyldig till flera brott som rör sexuella övergrepp mot barn samt utpressning. Medlemmen i…
-
LexisNexis har tagit flera tjänster offline efter att ha upptäckt misstänkt aktivitet på servrar som hanteras av en tredjepartsleverantör. De berörda produkterna är Nexis Diligence, Nexis Metabase API och Nexis Newsdesk. Företaget kopplade bort sig från leverantörens system för att begränsa incidenten. LexisNexis utreder nu händelsen med hjälp av ett företag specialiserat på cybersäkerhetsforensik. Företaget…