


Kategori: Cybersäkerhet
-
Ett nätverk för falska prenumerationer som avslöjats av internationella myndigheter har blottat en mycket organiserad kreditkortsbedrägerihärva som riktade sig mot miljoner konsumenter världen över. Bedragare debiterade tyst små återkommande belopp maskerade som legitima onlinetjänster, vilket gjorde att upplägget kunde pågå i flera år innan det stoppades. Fallet visar på allvarliga brister i globala betalningssystem och…
-
En Hyper-V-Linux-attackteknik som upptäckts av säkerhetsforskare visar hur hackare kan gömma sig i Windows-system genom att köra dolda Linux-virtuella maskiner. Angriparna utnyttjade Microsoft Hyper-V för att distribuera små Linux-miljöer som förblir nästan osynliga för traditionella säkerhetslösningar. Tillvägagångssättet avslöjar ett stort skifte i attackerstaktik och en ny utmaning för organisationer som är starkt beroende av Windows-infrastruktur.…
-
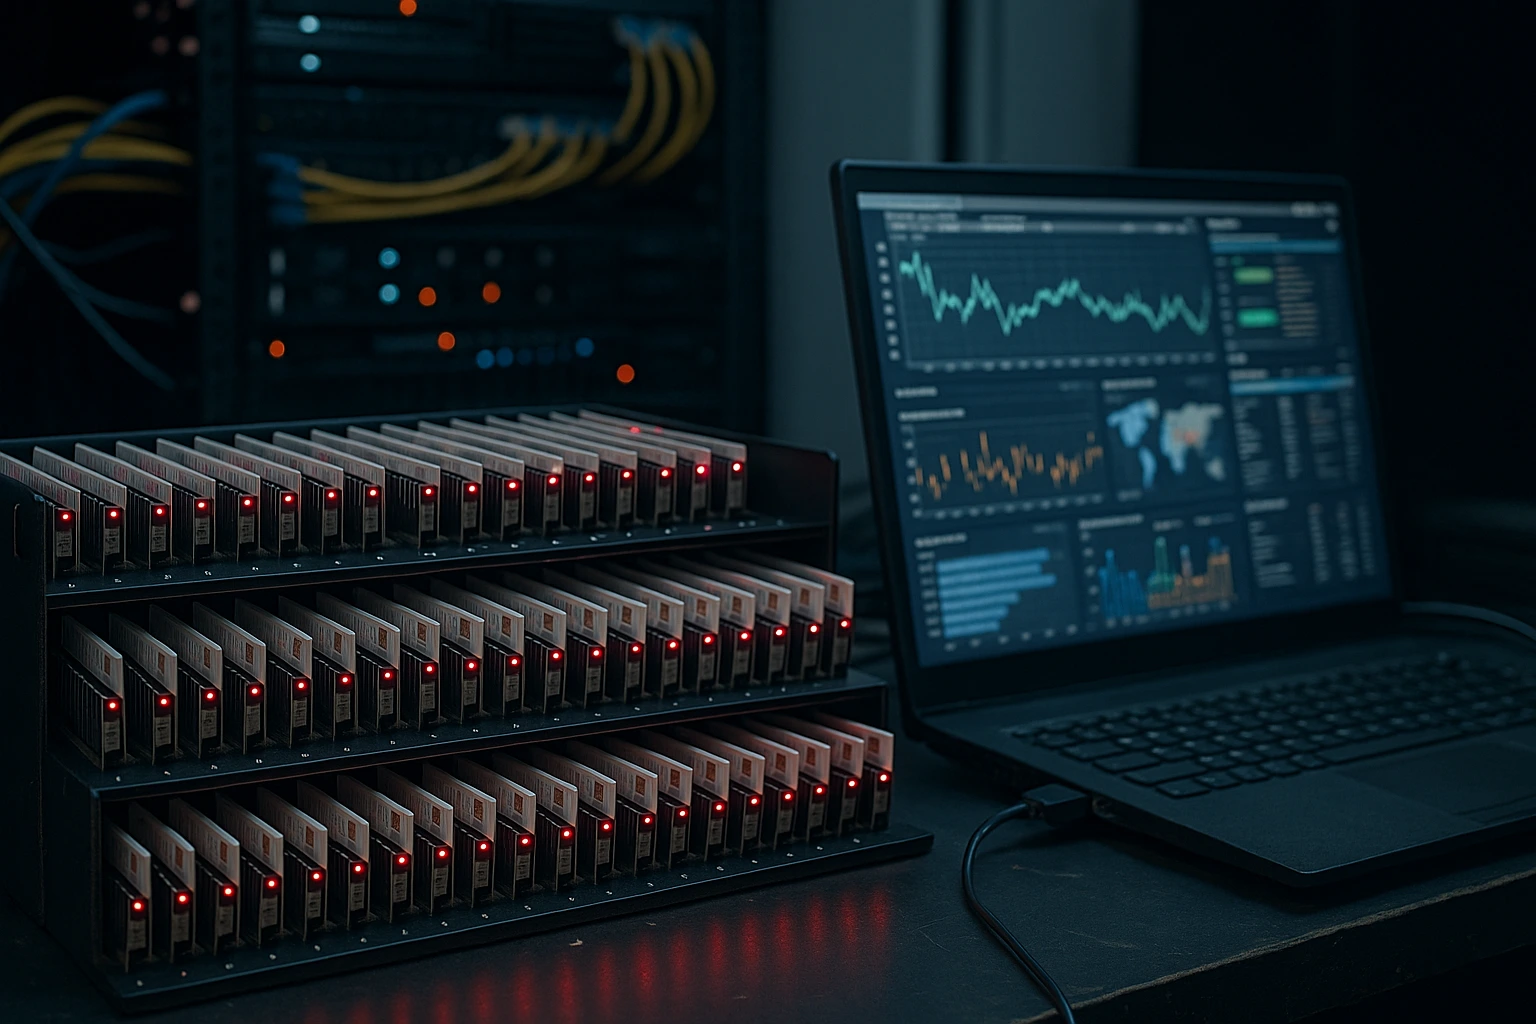
Ett växande säkerhetsproblem kring SIM-farmer avslöjar svagheter i globala telekomnätverk. Kriminella driver rack med SIM-kort för att automatisera attacker, skicka massmeddelanden och kringgå verifieringskontroller, vilket sätter press på operatörer att omvärdera hur de skyddar mobila identiteter. Hur SIM-farmer fungerar SIM-farmer liknar små serversystem. Tusentals SIM-kort sitter i hubbar som är kopplade till programvara som roterar…
-
Google har infört ett smartare reCAPTCHA-system för riskutlösning som är utformat för att blockera bottar utan att störa legitima användare. I stället för att visa pussel för alla utvärderar plattformen nu varje besök i realtid och utmanar endast den trafik som ser riskabel ut. Förändringen syftar till att minska frustration samtidigt som upptäckten av automatiserade…
-
En Play-ransomwareläcka har stört Super Quik, en regional kedja av bensinstationer och närbutiker. Angripare publicerade interna filer och kamerainspelningar efter att ha påstått sig infiltrera företagets system. Intrånget lyfter säkerhetsriskerna för bränslehandeln, särskilt för aktörer utanför Fortune 500-sfären. Vad som hände Super Quik driver dussintals bränsle- och servicebutiker i flera amerikanska delstater. Enligt angriparna hämtade…
-
Play-ransomwareattacken har stört Professional’s Choice Sports Medicine Products, ett företag i Kalifornien som är mest känt för utrustning och skyddsboots för hästsport. Angriparna påstår att de stal konfidentiell information och hotade att läcka den om företaget inte samarbetar. Incidenten visar hur cyberbrottslingar fortsätter att pressa specialiserade tillverkare som hanterar känsliga data. Vad som hände Professional’s…
-
Läckan av Open-VSX-token utlöste en akut insats från Eclipse Foundation efter att angripare använde exponerade publicistnycklar för att ladda upp skadliga tillägg. Händelsen visar hur sårbar mjukvaruförsörjningskedjan fortfarande är, där kapade autentiseringsuppgifter kan förvandla betrodda utvecklingsverktyg till spridningskanaler för skadlig kod. Hur attacken skedde Forskare hittade hundratals exponerade token i offentliga kodförråd, inklusive uppgifter kopplade…
-

Säkerhetsforskare har upptäckt riktade attacker som utnyttjade en sårbarhet i Lanscope som en zero-day, vilket gav Kina-länkade hackare möjlighet att ta sig in i nätverk och installera skräddarsydda bakdörrar. Kampanjen riktades mot organisationer som använder Motex Lanscope Endpoint Manager och visar tydligt hur stora risker föråldrad och oskyddad företagsmjukvara innebär. Sårbarheten gav administrativ åtkomst utan…
-

Microsoft rullar nu ut en ny scareware-sensor i Edge som gör att falska tekniksupport-sidor blockeras snabbare. Funktionen riktar sig mot bluffmetoder som låser skärmen, spelar höga varningsljud och pressar användare att ringa falska supportsamtal. Med den här uppdateringen reagerar Edge tidigare och delar signaler med SmartScreen för att stoppa bluffdomäner innan de sprids brett. Varför…
-
BadCandy-infektioner fortsätter att rikta sig mot oskyddade Cisco IOS XE-enheter, vilket har fått australiska cybersäkerhetsmyndigheter att utfärda en akut varning. Myndigheterna betonar att angripare åter exploaterar en äldre Cisco-sårbarhet för att få administrativ åtkomst och installera uthålliga komponenter. Trots att Cisco släppte säkerhetsuppdateringar för länge sedan står många enheter fortfarande öppet exponerade på internet, vilket…