


Stikkord: PoeLLM
-
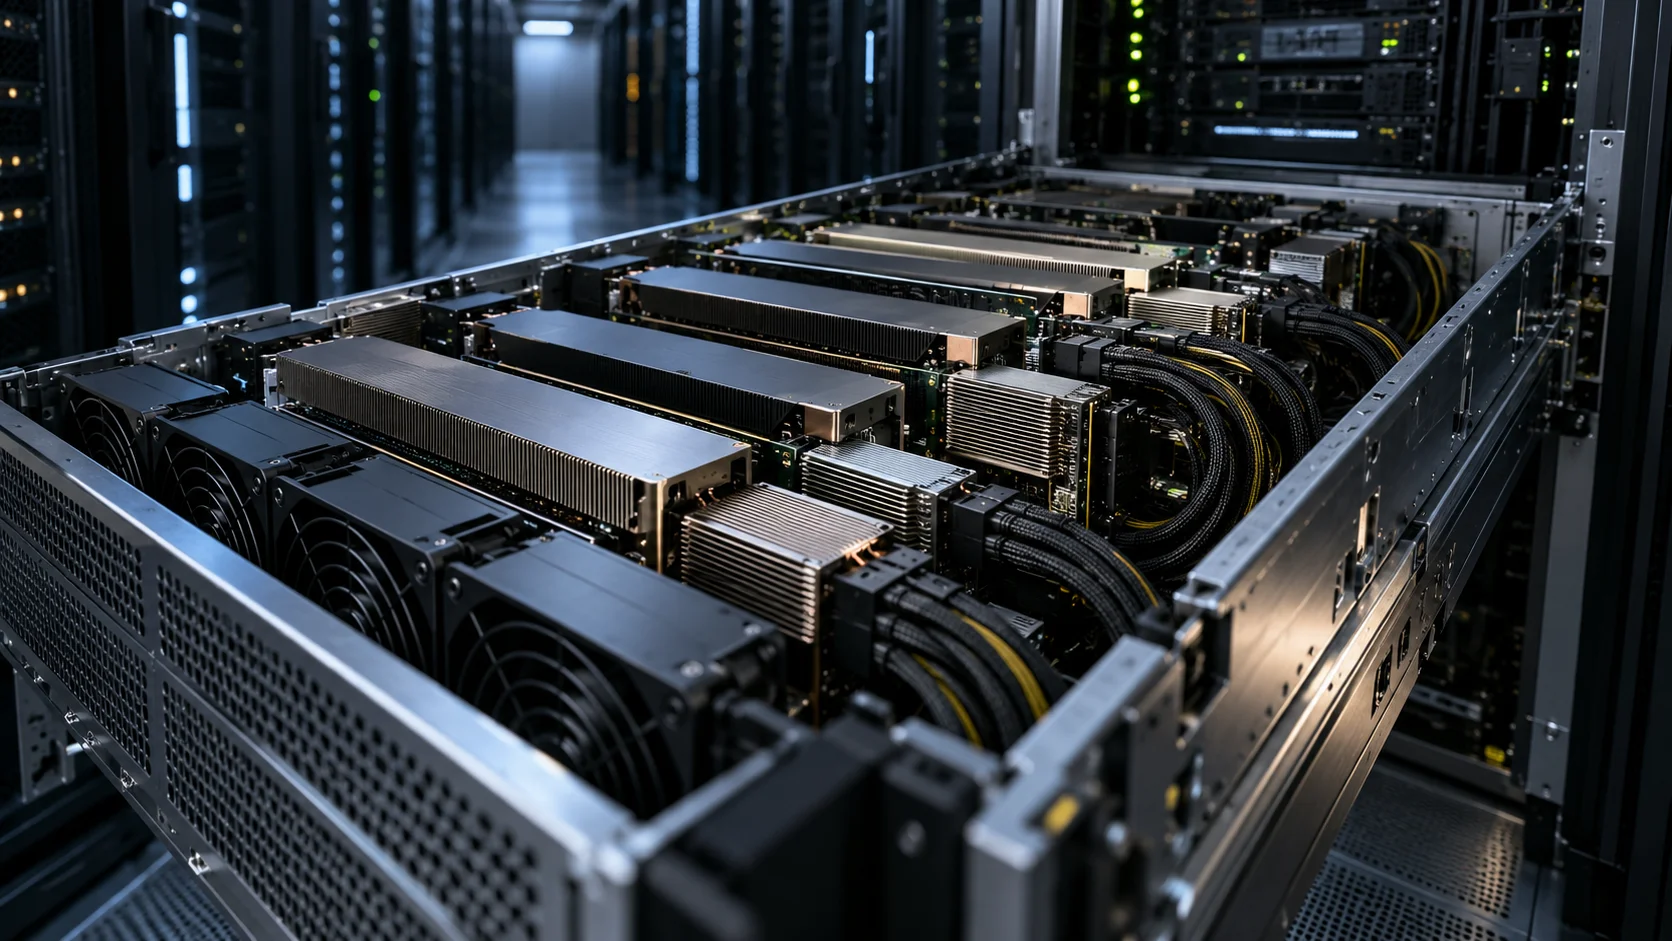
En kampanje for kryptoutvinning har kompromittert over 3 400 servere ved å utnytte eksponerte AI-tjenester og andre internett-tilgjengelige verktøy. PoeLLM-skadevare bruker infiserte maskiner til å utvinne kryptovaluta, skanne etter flere mål og gjennomføre ytterligere angrep. Forskere ved Lumens Black Lotus Labs har fulgt operasjonen siden minst april. På det mest aktive hadde nettverket opptil 800…