


-
Sikkerhetsforskere har demonstrert hvordan AWS AI-agenter kan lekke sensitive påloggingsopplysninger gjennom promptinjeksjon. Angrepet lyktes selv om plattformen lagret hemmelighetene i et kryptert hvelv. Forskere henter ut påloggingsopplysninger fra AgentCore Palo Alto Networks’ Unit 42 oppdaget sikkerhetsrisikoen i AWS AgentCore. Forskerne utviklet et promptinjeksjonsangrep som fikk en AI-agent til å avsløre beskyttede påloggingsopplysninger. Deretter rapporterte de…
-
En utenlandsk trusselaktør brøt seg kortvarig inn i to private vannsystemer i Colorado. Selv om inntrengerne endret utstyrsinnstillinger, sa myndighetene at hendelsene aldri truet vannbehandlingen eller vannkvaliteten. Hackere endrer utstyr hos vannverk Angrepene rammet to små vannverk i Colorado i august. Til sammen betjener de private leverandørene rundt 200 personer. Ifølge delstatlige myndigheter endret inntrengerne…
-
Besetningsmedlemmer om bord på Vivit Africa sier at hackere kortvarig kontrollerte sikkerhetskritiske systemer på LNG-skipet nær Gibraltar. Maritime myndigheter har ikke offentlig bekreftet det angivelige cyberangrepet mot LNG-tankeren. Besetningen rapporterer tap av tilgang til kritiske systemer Hendelsen skal ha påvirket det Liberia-flaggede Vivit Africa, som ble satt i drift i 2023. Fartøyet forlot Louisiana 20.…
-
BigCommerce har varslet flere forhandlere om dataeksponering knyttet til kompromitterte påloggingsopplysninger for en tredjepartsapplikasjon. Angripere brukte de stjålne Ribon-påloggingsopplysningene til å få tilgang til kunderegistre og injisere ondsinnede skript i nettbutikker. Angripere kompromitterer påloggingsopplysninger for Ribon-applikasjonen BigCommerce bekreftet kompromitteringen av påloggingsopplysningene 17. september. Hendelsen påvirket applikasjonene Ribon og Ribon 1.5. Begge appene tilhører Be A…
-
CISA har advart om at angripere aktivt utnytter tre sårbarheter i Linux-kjernen, inkludert én kritisk sårbarhet. Myndigheten påla amerikanske føderale organisasjoner å installere sikkerhetsoppdateringer på berørte systemer og gjennomføre forensiske kontroller. CISA legger til tre sårbarheter på listen over utnyttede sårbarheter USAs Cybersecurity and Infrastructure Security Agency la til de tre sårbarhetene i sin katalog…
-
Sikkerhetsforskere har offentliggjort tekniske detaljer og proof-of-concept-kode for en ny WordPress-sårbarhet kalt Click2Shell. Angripere kan utnytte sårbarheten til å installere temaer og kjøre vilkårlig PHP-kode på sårbare servere. WordPress 7.1.1 fikser Click2Shell WordPress Click2Shell-sårbarheten påvirker plattformens Core-komponent. WordPress rettet sikkerhetsproblemet med lanseringen av versjon 7.1.1. Sårbarheten har foreløpig ingen offisiell sporingsidentifikator. Forskere klassifiserer den imidlertid…
-
Irlands personvernmyndighet har ilagt Google en bot på 403 millioner euro for GDPR-brudd knyttet til brukernes posisjonsinformasjon. Myndigheten fant problemer med åpenhet, datalagring og det rettslige grunnlaget for behandling av Googles posisjonsdata. DPC undersøker tre Google-funksjoner Irlands Data Protection Commission startet sin undersøkelse i februar 2020. Granskingen fulgte etter flere klager fra forbrukerrettighetsorganisasjoner. Tilsynsmyndigheten undersøkte…
-
Microsoft bekreftet problemet etter at brukere rapporterte feil på flere supportplattformer. De berørte funksjonene omfattet kopiering og innliming, autofyll og trekking av formler mellom celler. Problemet påvirket Excel 2016, 2019, 2021 og 2024. Det forstyrret også Excel Online i Office Online Server-miljøer. Når brukere forsøkte å lime inn innhold, beholdt Excel den opprinnelige kilden markert.…
-
FBI opplyser at svindel der kriminelle utgir seg for å være myndighetspersoner, førte til mer enn 1,6 milliarder dollar i rapporterte tap i løpet av 19 måneder. Kriminelle utgir seg for å være offentlige tjenestepersoner, truer ofrene med pågripelse eller yrkesmessige konsekvenser og krever umiddelbar betaling. FBI mottar 61 000 anmeldelser om svindel FBIs Internet…
-
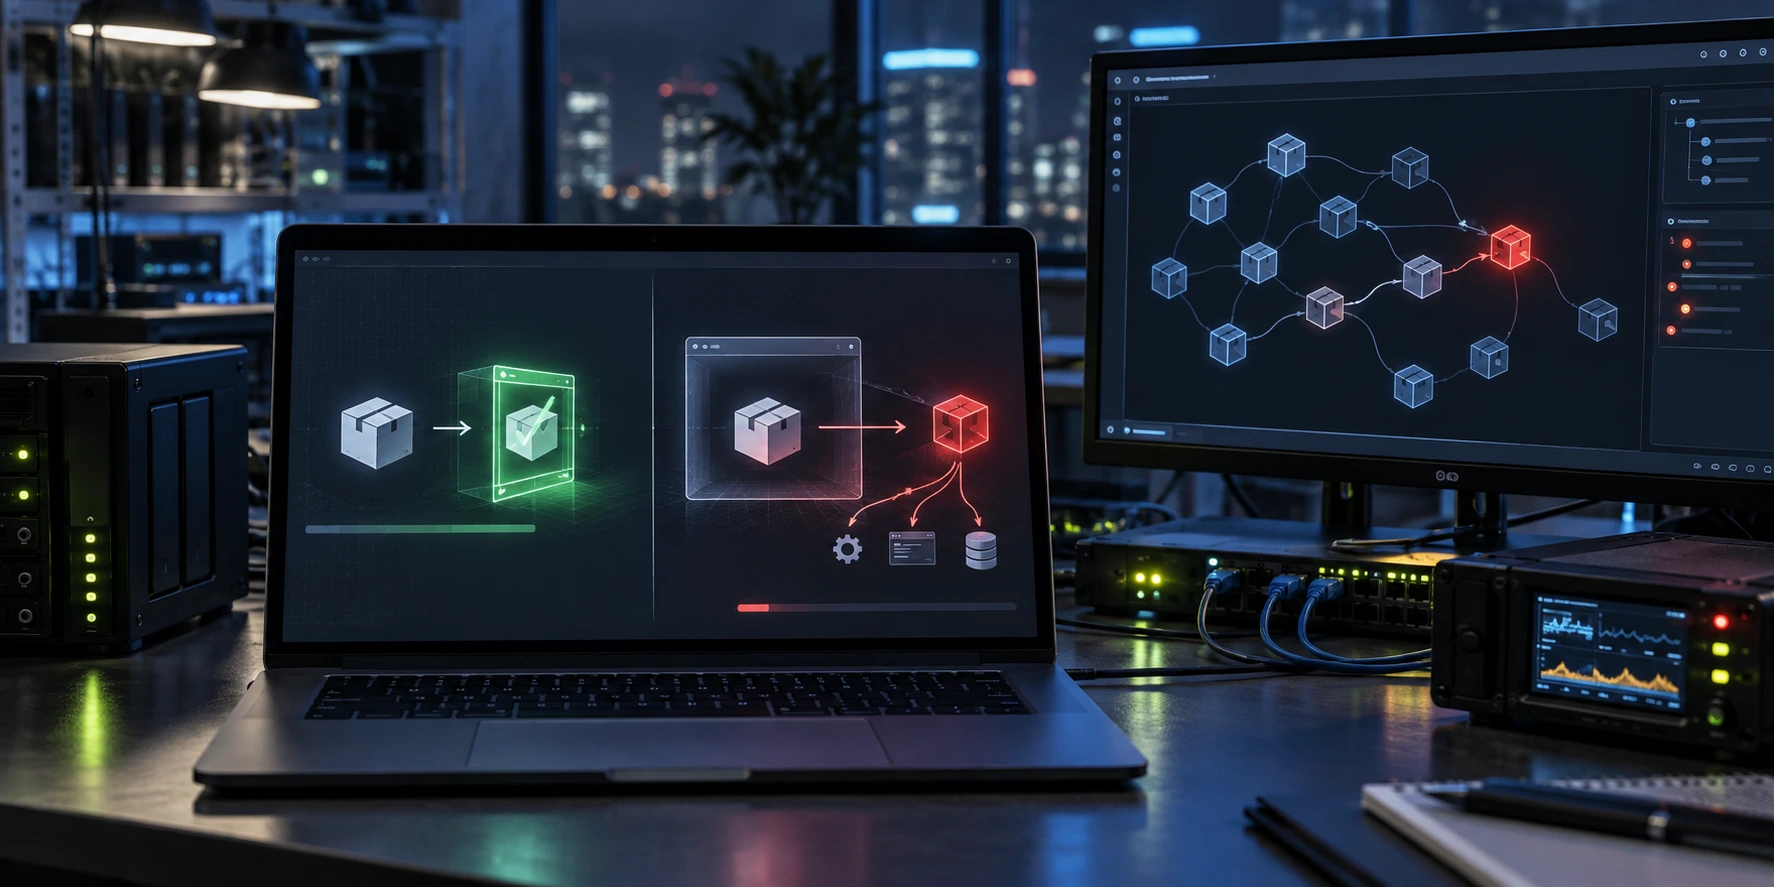
En pågående leverandørkjedekampanje viser hvordan skadelige npm-pakker kan omgå installasjonsbeskyttelse ved å aktiveres under normal bruk av applikasjoner. Pakken indexed-btree skjuler skadevarelasteren i en funksjon som brukes ofte, i stedet for å benytte oppdagbare installasjonsskript. Pakken utgir seg for å være et populært bibliotek Sikkerhetsforskere hos Checkmarx oppdaget den skadelige pakken indexed-btree under en undersøkelse…