


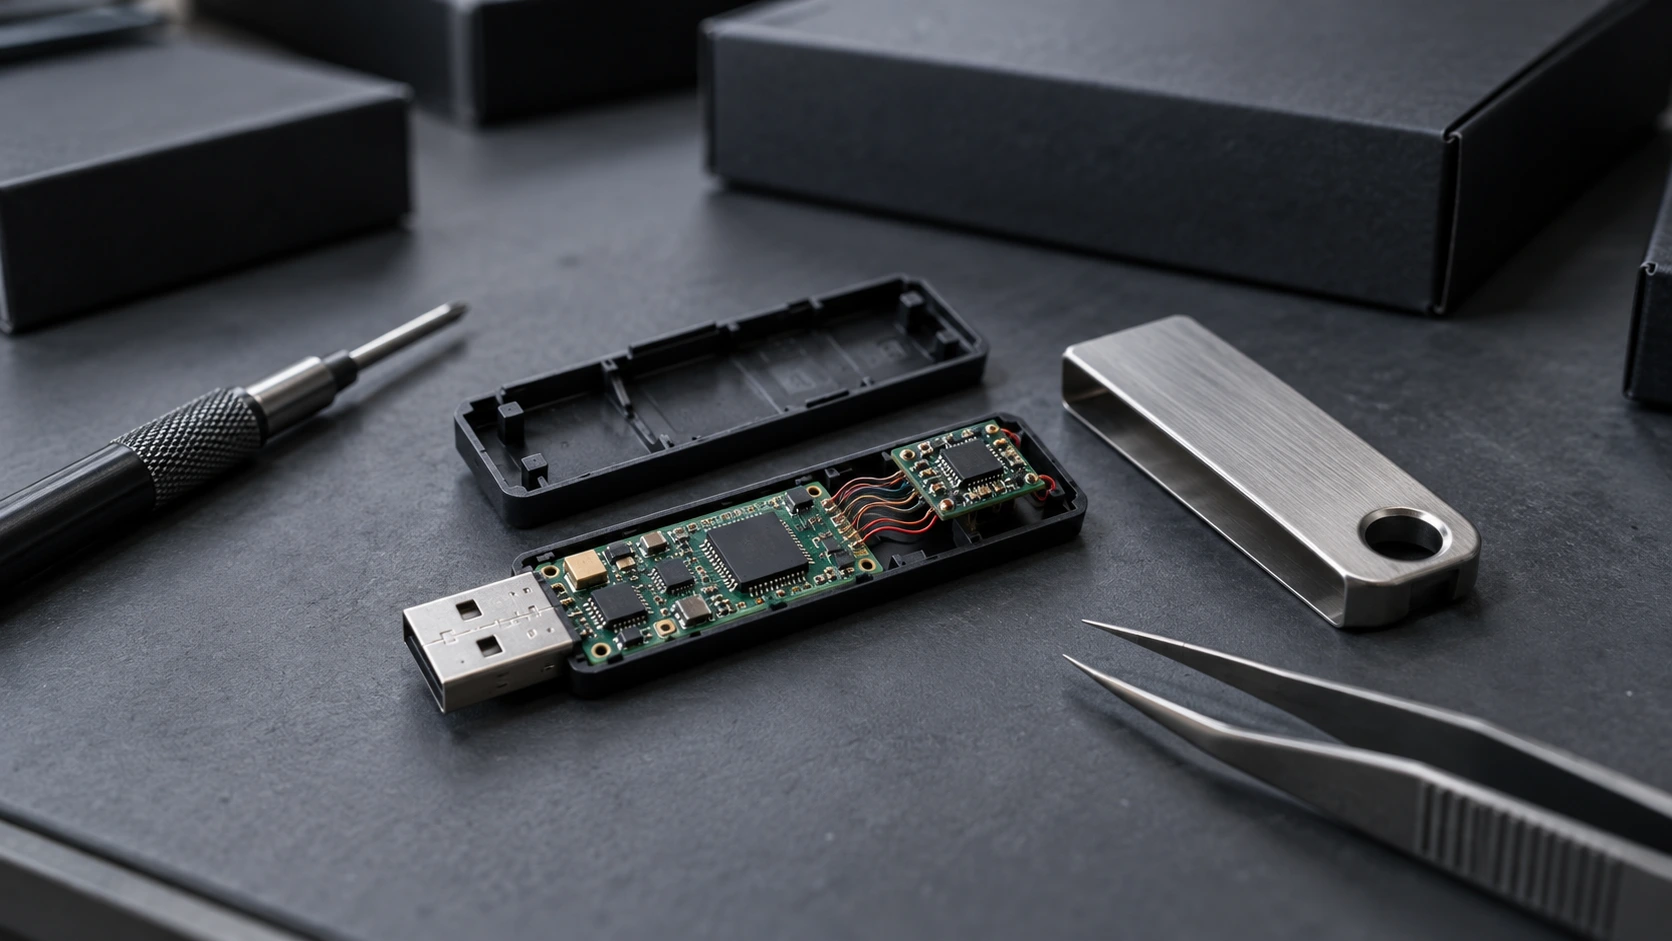
Leverandørkjedeangrepet mot Ledger har fått produsenten av kryptolommebøker til å be distributører og forhandlere i Sørøst-Asia og Hongkong om å stanse salget. Selskapet ønsker også at selgerne fjerner enhetene fra butikkhyllene mens det etterforsker manipulering av maskinvaren.
Etterforskere har funnet modifiserte lommebøker med implantater som fanger opp gjenopprettingsfraser og overfører dem via en LTE-forbindelse. Disse frasene kan gi angripere tilgang til kryptovalutaen som er sikret av en berørt lommebok.
Etterforskning knytter bekreftede tap til enheter fra CryptoBilis
Ledger startet en etterforskning 9. oktober etter at flere brukere rapporterte tap av kryptovaluta. Selskapet bekreftet deretter manipulering av enkelte enheter solgt av den sørøstasiatiske forhandleren CryptoBilis.
Selskapet produserer maskinvarelommebøker som lagrer private nøkler som brukes til å autorisere kryptovalutatransaksjoner. Implantatene retter seg imidlertid mot gjenopprettingsfrasen i stedet for å endre lommebokens prosess for signering av transaksjoner.
Ifølge Ledger gjelder alle bekreftede tap av midler enheter kjøpt fra CryptoBilis. Rapporter om andre forhandlere har likevel økt bekymringen rundt distribusjonskjeden.
Maskinvareimplantater sender gjenopprettingsfraser via LTE
Ledgers sikkerhetsteam Donjon forklarte at implantatet inneholder en mikrokontroller som kan oppdage og dekode lommebokens gjenopprettingsfrase på 24 ord.
Denne frasen gjør det mulig for eieren å gjenopprette tilgangen til lommeboken. Dermed kan også alle som får tak i den, få kontroll over de tilknyttede eiendelene.
Etter å ha fanget opp frasen overfører implantatet den via LTE ved hjelp av et forhåndskonfigurert eSIM.
Det er viktig å merke seg at den skadelige maskinvaren fungerer som en separat komponent. Den endrer ikke Ledgers Secure Element eller operativsystem, og den endrer heller ikke transaksjoner eller signaturer.
Som et resultat kan ikke Ledgers eksisterende selvtester for integritet oppdage denne typen implantat. En enhet kan derfor bestå disse kontrollene selv om den inneholder ekstra maskinvare som er utviklet for å stjele gjenopprettingsfrasen.
Rapporter omfatter flere enn den opprinnelig identifiserte forhandleren
Brukere har også rapportert om modifiserte lommebøker kjøpt gjennom andre selgere i Asia og Europa.
Disse rapportene inkluderer kjøp fra en Metapod-teknologibutikk på en flyplass i Singapore og gjennom MediaMarkt i Europa. Rapporter om kompromitterte enheter er imidlertid forskjellige fra Ledgers bekreftede funn om tap av kryptovaluta.
MediaMarkt, som skaffer Ledger-produkter gjennom distributøren Aqipa GmbH, har fjernet enhetene fra butikkhyllene etter rapportene.
Samtidig har Ledger utvidet salgsstansen til å omfatte flere enn forhandleren som opprinnelig ble knyttet til etterforskningen.
Leverandørkjedeangrepet mot Ledger fører til regional salgsstans
Den bredere stansen omfatter distributører i Indonesia, Singapore, Thailand, Filippinene, Vietnam, Malaysia og Hongkong.
Ledger har bedt selgerne om å stanse salget frem til undersøkelsene av enhetenes sikkerhet er avsluttet. Tiltaket har som mål å forhindre videre distribusjon mens selskapet undersøker den berørte leverandørkjeden.
Samtidig opplyser Ledger at selskapets infrastruktur, systemer, tjenester og direkte salgskanal fortsatt er trygge å bruke.
Denne forsikringen gjelder selskapets egen virksomhet. Den pågående etterforskningen fokuserer på fysisk manipulering av enheter som er solgt gjennom tredjepartskanaler.
Trezor skjerper kontrollen med forhandlernettverket sitt
Separat har produsenten av maskinvarelommebøker Trezor kunngjort planer om å redusere forhandlernettverket sitt som et forholdsregler mot leverandørkjedeangrep.
Selskapet opplyser at det ikke har funnet bevis for kompromitterte Trezor-enheter. Likevel planlegger det å skjerpe kravene til samarbeidspartnere og øke kontrollen med hvordan selgere anskaffer, lagrer og håndterer lommebøker.
Endringene inkluderer et oppdatert juridisk rammeverk og tettere oppfølging av gjenværende samarbeidspartnere.
I brev til berørte forhandlere opplyste Trezor at samarbeidene deres vil avsluttes 1. januar 2027. Deres autorisasjon til å selge Trezor-enheter vil utløpe på denne datoen.
0 responses to “Ledger stanser salget av maskinvarelommebøker i Sørøst-Asia etter manipulering av enheter”