


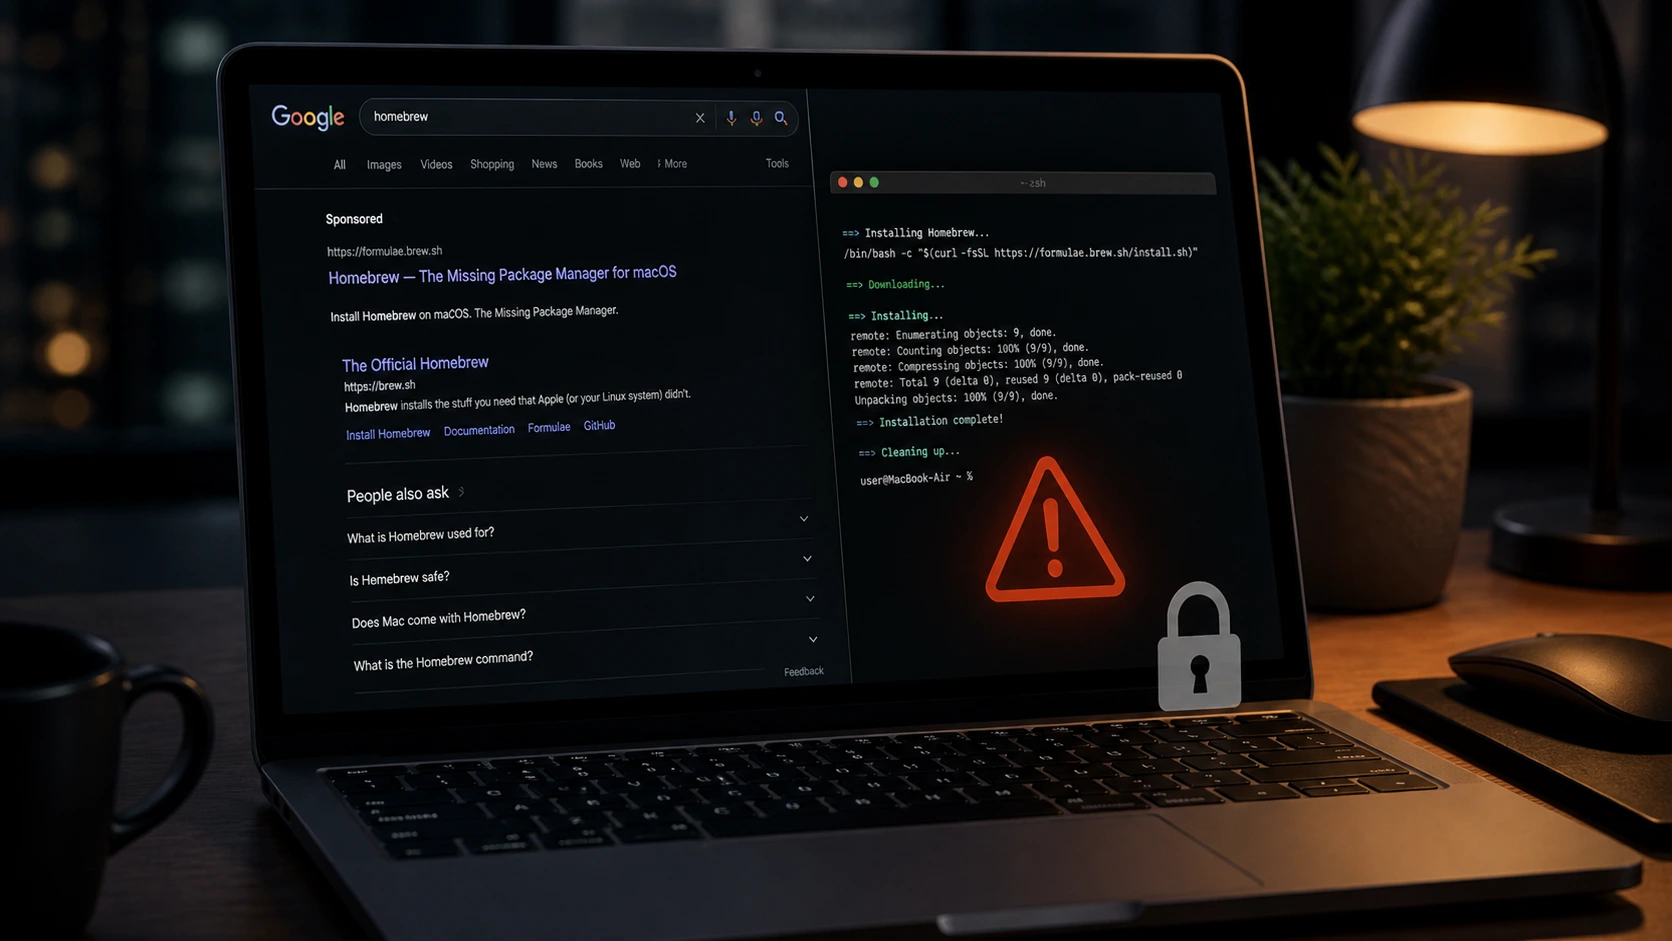
Sikkerhetsforskere har avdekket en homebrew-malvertisingkampanje som retter seg mot macOS-brukere gjennom annonser i Google Søk. Angripere plasserer falske sponsede resultater over legitime lenker, noe som får ondsinnede sider til å virke troverdige ved første øyekast.
Metoden bygger på brukeratferd. Mange brukere klikker på det første resultatet uten å kontrollere kilden. Dermed kan angripere omdirigere ofre til klonede nettsteder som etterligner den offisielle Homebrew-plattformen.
Falske Google-annonser driver angrepet
Homebrew-malvertisingkampanjen bruker sponsede annonser for å løfte ondsinnede lenker til toppen av søkeresultatene. Disse annonsene ser ofte identiske ut med legitime oppføringer, noe som øker sjansen for brukerinteraksjon.
Angriperne bruker også kompromitterte annonsekontoer for å drive kampanjene. Denne taktikken hjelper dem med å omgå vanlige systemer for annonseverifisering. I enkelte tilfeller hoster de falske sider på pålitelige plattformer, noe som gir ekstra troverdighet.
De klonede nettstedene kopierer designet og innholdet fra den ekte Homebrew-siden. For de fleste brukere er forskjellene vanskelige å oppdage uten nøye kontroll.
Ondsinnede kommandoer installerer infostealer
Infeksjonskjeden i homebrew-malvertisingkampanjen starter med en velkjent instruksjon. Brukere blir bedt om å kopiere og lime inn en kommando i macOS-terminalen, på samme måte som i den offisielle installasjonsprosessen.
Kommandoen er imidlertid endret. I stedet for å installere pakkebehandleren laster den ned en infostealer. Skadevaren samler deretter inn sensitiv informasjon fra systemet, inkludert lagrede innloggingsopplysninger og systemdetaljer.
Når brukeren kjører kommandoen, sender nyttelasten de stjålne dataene til en ekstern server som angriperne kontrollerer. Prosessen kan avsluttes med en feilmelding, noe som bidrar til å skjule den ondsinnede aktiviteten.
Pålitelige verktøy øker suksessraten
Homebrew-malvertisingkampanjen lykkes fordi den retter seg mot et utviklerverktøy mange stoler på. Homebrew brukes mye i macOS-økosystemet, noe som gjør brukerne mindre tilbøyelige til å stille spørsmål ved installasjonsprosessen.
Denne metoden gjenspeiler en bredere trend innen cyberkriminalitet. Angripere utgir seg stadig oftere for å være kjente merkevarer for å spre skadevare. Ved å tilpasse angrepene til normale arbeidsflyter reduserer de mistanke og øker suksessraten.
Lignende taktikker har rammet andre populære programvareverktøy, noe som viser at metoden både er skalerbar og effektiv.
Malvertising fortsetter å vokse som trussel
Malvertising fortsetter å utvikle seg etter hvert som angripere forbedrer teknikkene sine. I stedet for å utnytte tekniske sårbarheter fokuserer de på å manipulere brukernes tillit og plattformenes systemer.
Strategien gjør det mulig for kampanjer å nå store målgrupper raskt. Den gjør også oppdagelse vanskeligere, særlig når angripere bruker legitime tjenester til å hoste innholdet sitt.
Homebrew-malvertisingkampanjen viser hvor effektiv denne metoden kan være mot både vanlige brukere og utviklere.
Konklusjon
Homebrew-malvertisingkampanjen viser hvordan angripere kombinerer sosial manipulering med pålitelige plattformer for å spre skadevare. Ved å misbruke Google-annonser og klone legitime nettsteder skaper de overbevisende inngangspunkter for infeksjon.
Brukere kan redusere risikoen ved å unngå sponsede lenker når de laster ned programvare og ved å kontrollere offisielle kilder. Etter hvert som disse kampanjene blir mer avanserte, forblir bevissthet et avgjørende forsvar.
0 responses to “Homebrew-malvertising retter seg mot Mac-brukere via Google Ads”