


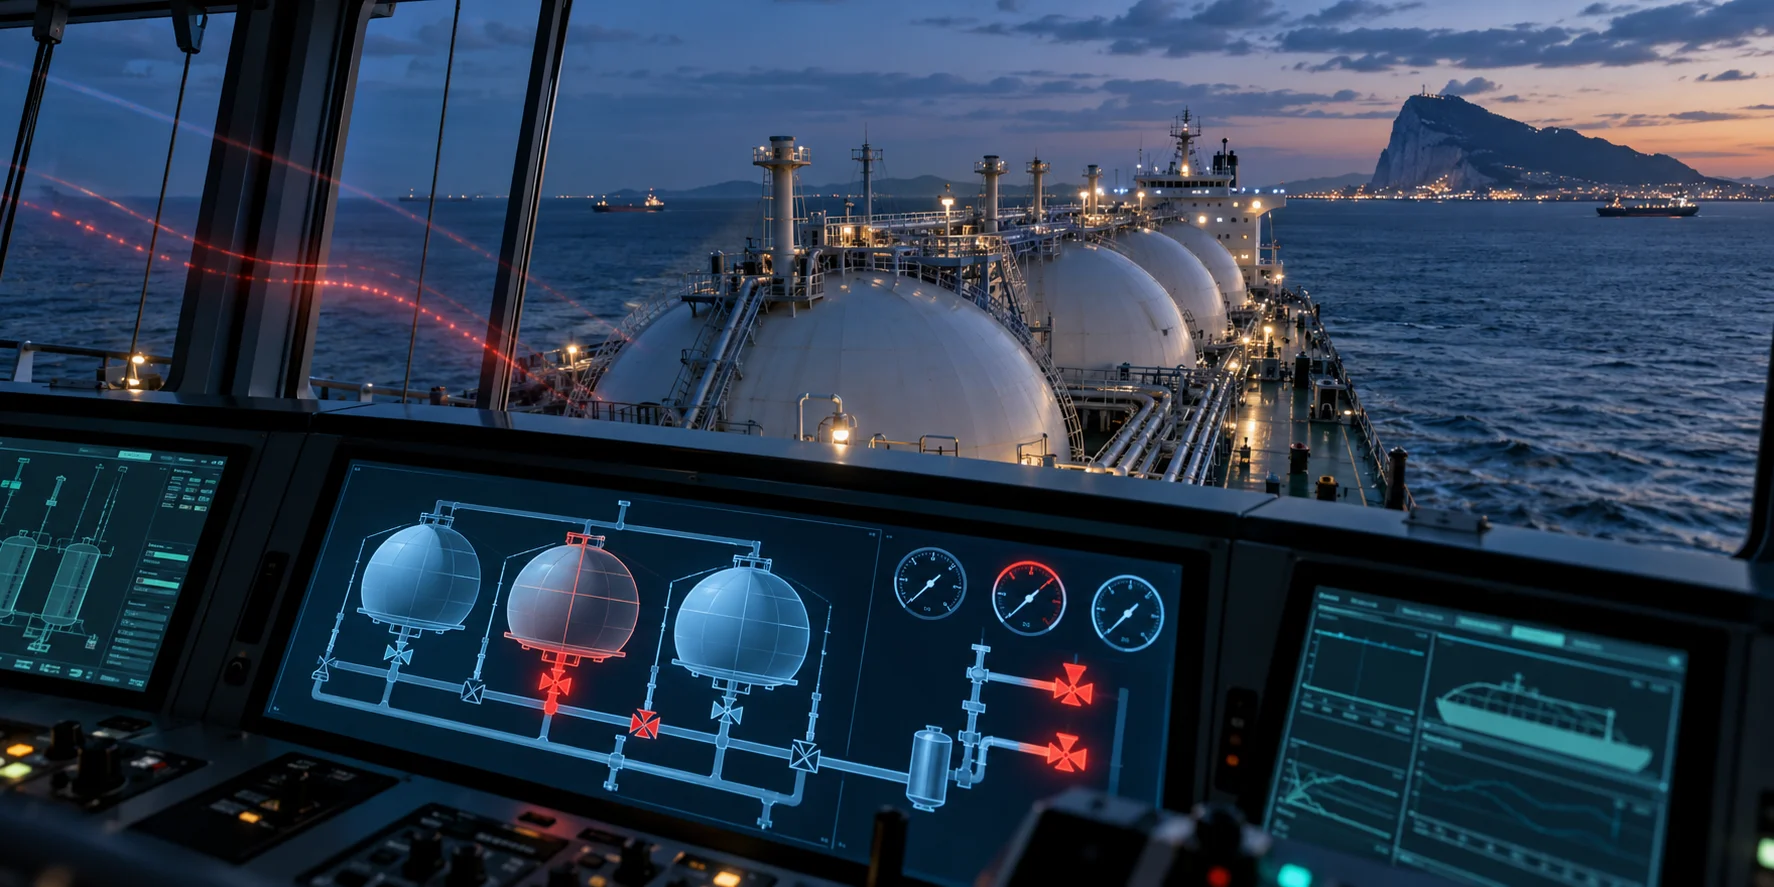
Besetningsmedlemmer om bord på Vivit Africa sier at hackere kortvarig kontrollerte sikkerhetskritiske systemer på LNG-skipet nær Gibraltar. Maritime myndigheter har ikke offentlig bekreftet det angivelige cyberangrepet mot LNG-tankeren.
Besetningen rapporterer tap av tilgang til kritiske systemer
Hendelsen skal ha påvirket det Liberia-flaggede Vivit Africa, som ble satt i drift i 2023.
Fartøyet forlot Louisiana 20. august. Det planla å losse flytende naturgass ved Adriatic LNG-terminalen nær Rovigo i Italia 7. september.
Skipet forlot imidlertid senere denne planen og satte kursen mot Barcelona.
Besetningsmedlemmer skal ha varslet Korean Register og den italienske kystvakten om feil som involverte interne kontrollsystemer.
I en e-post til shippingpublikasjonen Splash247 sa besetningen at cyberangripere hadde rettet et angrep mot fartøyet før det nådde terminalen.
Angripere skal ha kontrollert sikkerhetssystemer
Ifølge besetningen kontrollerte angriperne midlertidig systemene for tanktrykk og trykkavlastningsventiler.
De skal også ha forstyrret fartøyets system for håndtering av avkokingsgass. LNG-skip bruker denne prosessen til å håndtere gass som naturlig fordamper fra lasten.
Besetningen sa at problemer med damptrykk og sikkerhetsventiler økte risikoen for at en tank kunne sprekke eller eksplodere.
Maritime myndigheter har imidlertid ikke offentlig bekreftet disse påstandene.
Den italienske kystvakten skal ha beskrevet hendelsen som en feil i overvåkingssystemet. Den sa at selskapets teknikere måtte håndtere problemer knyttet til lasteparametere.
Tilgang til operasjonell teknologi øker sikkerhetsrisikoen
Spesialister på maritim cybersikkerhet advarer om at angrep mot skip skiller seg fra kompromitteringer i tradisjonelle kontormiljøer.
Etterforskere må fastslå om inntrengerne forble i IT-systemene eller fikk tilgang til operasjonell teknologi.
Operasjonelle systemer kontrollerer fysisk utstyr og industrielle prosesser om bord på et fartøy. Derfor kan tilgang til det riktige delsystemet skape alvorlige risikoer uten at angriperne får full kontroll over skipet.
På tankskip medfører laste- og ballastsystemer ytterligere farer. Forstyrrelser i ett system på et kritisk tidspunkt kan true fartøyet, besetningen og miljøet.
Slike hendelser kan også påvirke havner, energiforsyning og større logistikknettverk.
Hendelsen følger to bekreftede angrep mot tankskip
Det angivelige angrepet mot Vivit Africa følger etter bekreftede cyberangrep mot to tankskip på vei til Texas i august.
Cyberteam fra USAs kystvakt og FBI gikk om bord på VL Prosperity og Kokahu etter hendelsene. Alle tre fartøyene hadde reist gjennom Gibraltarstredet da systemproblemene oppsto.
Department of Homeland Security overvåker nå minst 20 andre kommersielle drivstofftankere til sjøs.
Samtidig fortsetter FBI å etterforske om Iran eller Iran-tilknyttede hackere spilte en rolle i angrepene.
Amerikanske myndigheter har ikke offentlig knyttet hendelsene til en bestemt trusselaktør.
Mulig kobling til Iran etterforskes fortsatt
En tidligere rapport fra Irans statseide Mehr News Agency hevdet at hackere forstyrret VL Prosperity alvorlig.
Rapporten hevdet at angriperne satte kommunikasjonen ut av drift i 30 timer. Den hevdet også at de infiltrerte systemene i maskinrommet og kontrollerte utstyr knyttet til drivstoff, kjøling og motorhastighet.
USAs kystvakt sa imidlertid at den ondsinnede aktiviteten ikke førte til driftsforstyrrelser, ustabilitet i fartøyet, fysisk fare eller miljøskader.
Separat rapporterte Anthropic at en Iran-tilknyttet trusselaktør hadde brukt selskapets Claude-assistent til marin rekognosering. Gruppen skal ha samlet inn og analysert offentlig tilgjengelig informasjon i åtte måneder.
Denne aktiviteten beviser ikke en forbindelse til hendelsene med tankskipene. Likevel fortsetter etterforskerne å undersøke mulige forbindelser til Iran-tilknyttede aktører.
Skip som nærmer seg amerikanske havner møter nytt krav
USAs kystvakt har innført et ekstra varslingskrav mens etterforskningen pågår.
Fartøy som nærmer seg amerikanske havner, må nå kontakte avdelingen for maritim sikkerhet før de går inn.
Tiltaket gjenspeiler økende bekymring for cybertrusler mot kommersiell skipsfart og kritisk energiinfrastruktur.
Samtidig har myndighetene ikke bekreftet påstandene om Vivit Africa. Derfor forblir det rapporterte cyberangrepet mot LNG-tankeren en angivelig hendelse mens etterforskerne vurderer de tilgjengelige bevisene.
0 responses to “Hackere skal ha tatt kontroll over sikkerhetssystemene på LNG-tanker”