


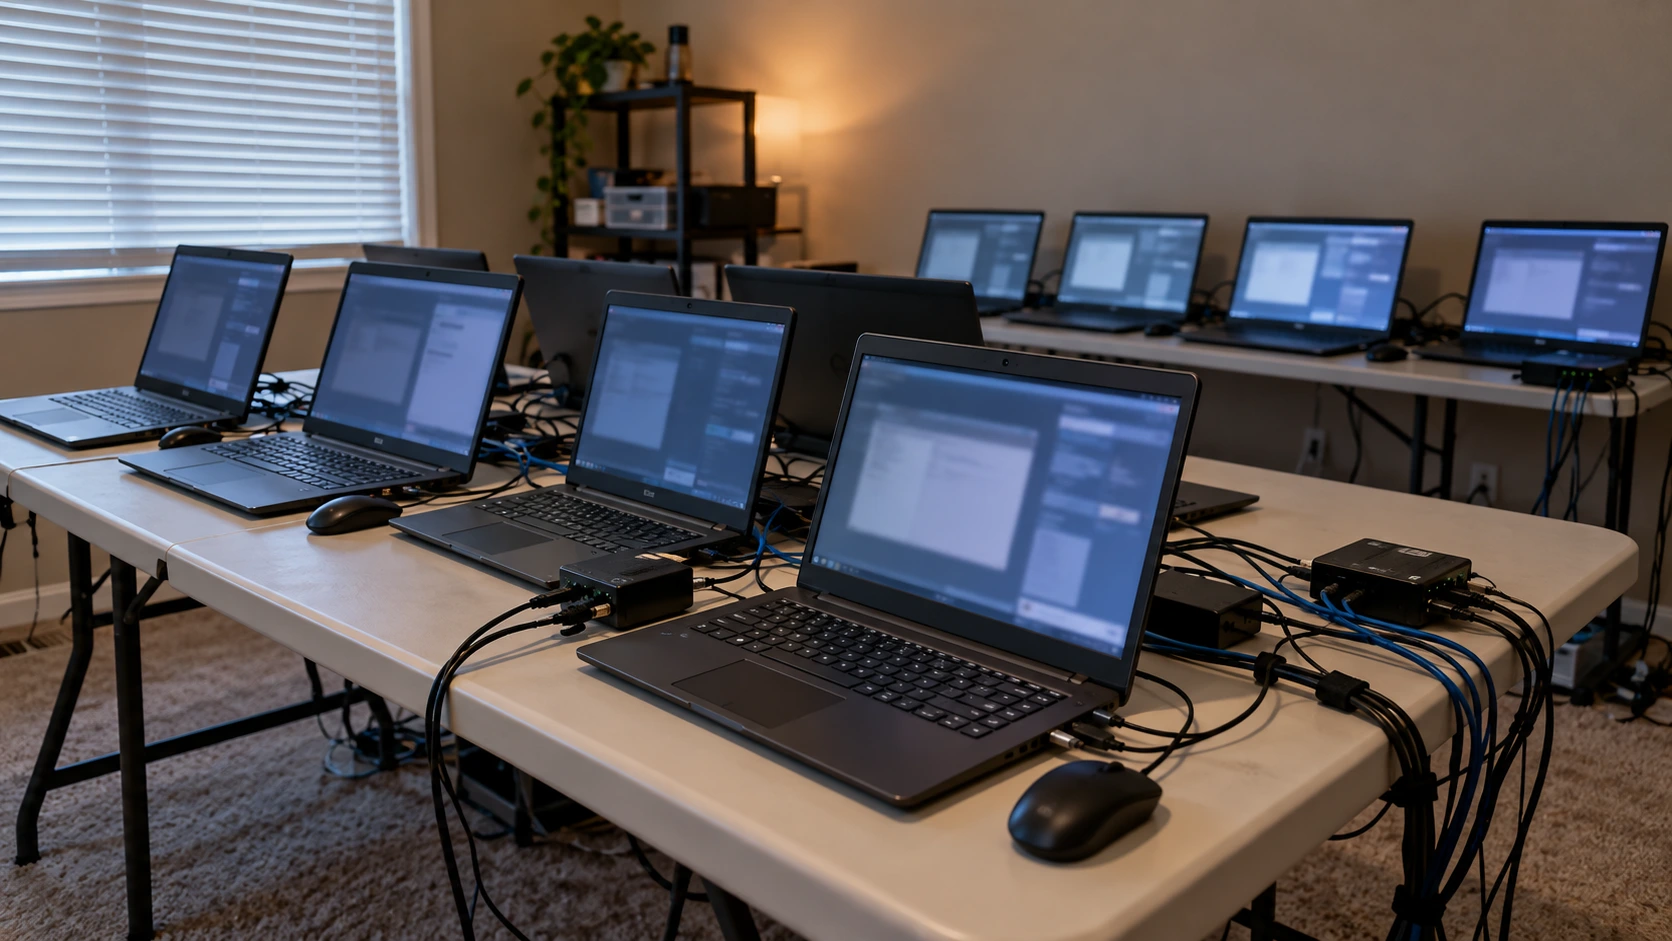
FBI har gjennomført razziaer mot mistenkte nordkoreanske laptopfarmer i Texas som en del av en aksjon mot svindel knyttet til IT-fjernarbeid. Myndighetene ransaket 40 boliger og beslagla rundt 187 bærbare datamaskiner, i tillegg til utstyr som brukes til å få ekstern tilgang til datamaskiner.
Det amerikanske justisdepartementet kunngjorde også tiltaler mot 14 personer i forbindelse med en relatert sammensvergelse knyttet til fjernarbeidere. To amerikanske statsborgere er anklaget for forhold som omfatter elektronisk bedrageri, hvitvasking av penger og identitetstyveri.
Razziaer i Texas retter seg mot infrastruktur for ekstern tilgang
FBI gjennomførte ransakingene i Texas mellom 21. og 25. september som en del av en operasjon kalt Lonestar Roundup.
Etterforskerne rettet seg mot boliger som var mistenkt for å huse bærbare datamaskiner utlevert av arbeidsgivere til nordkoreanske arbeidere. Disse stedene gjør det mulig for operatører i utlandet å få tilgang til bedriftsdatamaskiner samtidig som de fremstår som om de arbeider fra USA.
I tillegg til de bærbare datamaskinene beslagla agentene KVM-enheter, som gir tilgang til tilkoblede datamaskiner via tastatur, skjerm og mus.
Sikkerhetsforskere knyttet utstyret til Famous Chollima, også kjent som WageMole. De hadde fulgt gruppens aktiviteter siden april 2025.
Gruppen driver svindelbaserte IT-ansettelsesoperasjoner som genererer inntekter for Nord-Koreas regjering, til tross for omfattende internasjonale sanksjoner.
Nordkoreanske laptopfarmer bidrar til å skjule arbeidernes oppholdssteder
Svindeloppleggene er avhengige av en kombinasjon av falske identiteter og lokal bistand.
Nordkoreanske operatører søker på teknologijobber ved hjelp av stjålne, leide eller oppdiktede identiteter. Samtidig mottar og oppbevarer medhjelpere datamaskinene som arbeidsgivere sender til sine angivelige nyansatte i USA.
Arbeiderne i utlandet kobler seg deretter til disse enhetene eksternt. Denne ordningen bidrar til å skjule hvor de faktisk befinner seg, mens de utfører betalt arbeid.
Risikoen kan imidlertid strekke seg utover svindel knyttet til ansettelser. I enkelte tilfeller forsøker operatørene også å stjele sensitiv informasjon, installere skadevare eller skaffe seg kryptovaluta og andre eiendeler.
Operatører bruker falske påstander for å omdirigere bedriftsdatamaskiner
Sikkerhetsforskere identifiserte flere metoder arbeiderne brukte for å omdirigere arbeidsgivernes utstyr til laptopfarmer.
For eksempel leverte noen falske tyverimeldinger slik at selskapene skulle sende erstatningsenheter til en annen adresse. Andre hevdet at de hadde flyttet kort tid før leveringen.
I tillegg byttet operatørene mellom ulike boligadresser for å skjule datamaskinenes endelige destinasjoner.
Noen utnyttet også stillinger de hadde innen IT-bemanning til å omdirigere forsendelser uten å vekke oppmerksomhet. Til sammen bidro disse metodene til å skille leveringsstedene fra adressene som sto oppført i identitetsdokumentene deres.
Forskerne sier at økende offentlig oppmerksomhet også har presset operatørene til å forfalske enhetsidentifikatorer. I enkelte tilfeller gjenbrukte de identifikatorer på tvers av ulike berørte organisasjoner.
Tiltale i Ohio beskriver svindelopplegg som rammet 70 selskaper
Separat beskrev en tiltale i Ohio en angivelig operasjon med IT-fjernarbeidere som pågikk fra 2019 til juli 2025.
Ifølge påtalemyndigheten rammet opplegget rundt 70 amerikanske selskaper og genererte omtrent 3 millioner dollar til nordkoreanske operatører.
Arbeiderne skal ha kombinert stjålne eller oppdiktede identiteter med VPN-tjenester og proxyinfrastruktur for å fremstå som ansatte basert i USA.
Samtidig skal amerikanske medhjelpere ha oppbevart arbeidsgivernes bærbare datamaskiner, installert programvare for ekstern tilgang og overført inntekter til kontoer kontrollert av Nord-Korea.
Myndighetene arresterte de amerikanske statsborgerne Michael James Bostelle og Juan Cecilio Pena Carrillo. De står overfor tiltaler som omfatter elektronisk bedrageri, hvitvasking av penger og identitetstyveri.
Justisdepartementet kunngjorde også tiltaler mot 12 kinesiske tiltalte i forbindelse med den angivelige sammensvergelsen.
Etterforskere varsler ytterligere tiltak mot infrastruktur i USA
Razziaene i Texas fjernet utstyr som støttet gruppens tilgang til amerikanske arbeidsgivere. Likevel advarte forskerne om at én enkelt operasjon sannsynligvis ville ha begrenset effekt på det større nettverket.
De beskrev Lonestar Roundup som et første skritt i en bredere politiinnsats mot Famous Chollimas infrastruktur i USA.
De kunngjorte ransakingene og tiltalene representerer derfor en forstyrrelse av de angivelige operasjonene, snarere enn en bekreftelse på at de mer omfattende svindeloppleggene har opphørt.
0 responses to “FBI slår til mot laptopfarmer i Texas knyttet til nordkoreanske IT-arbeideres svindelopplegg”