


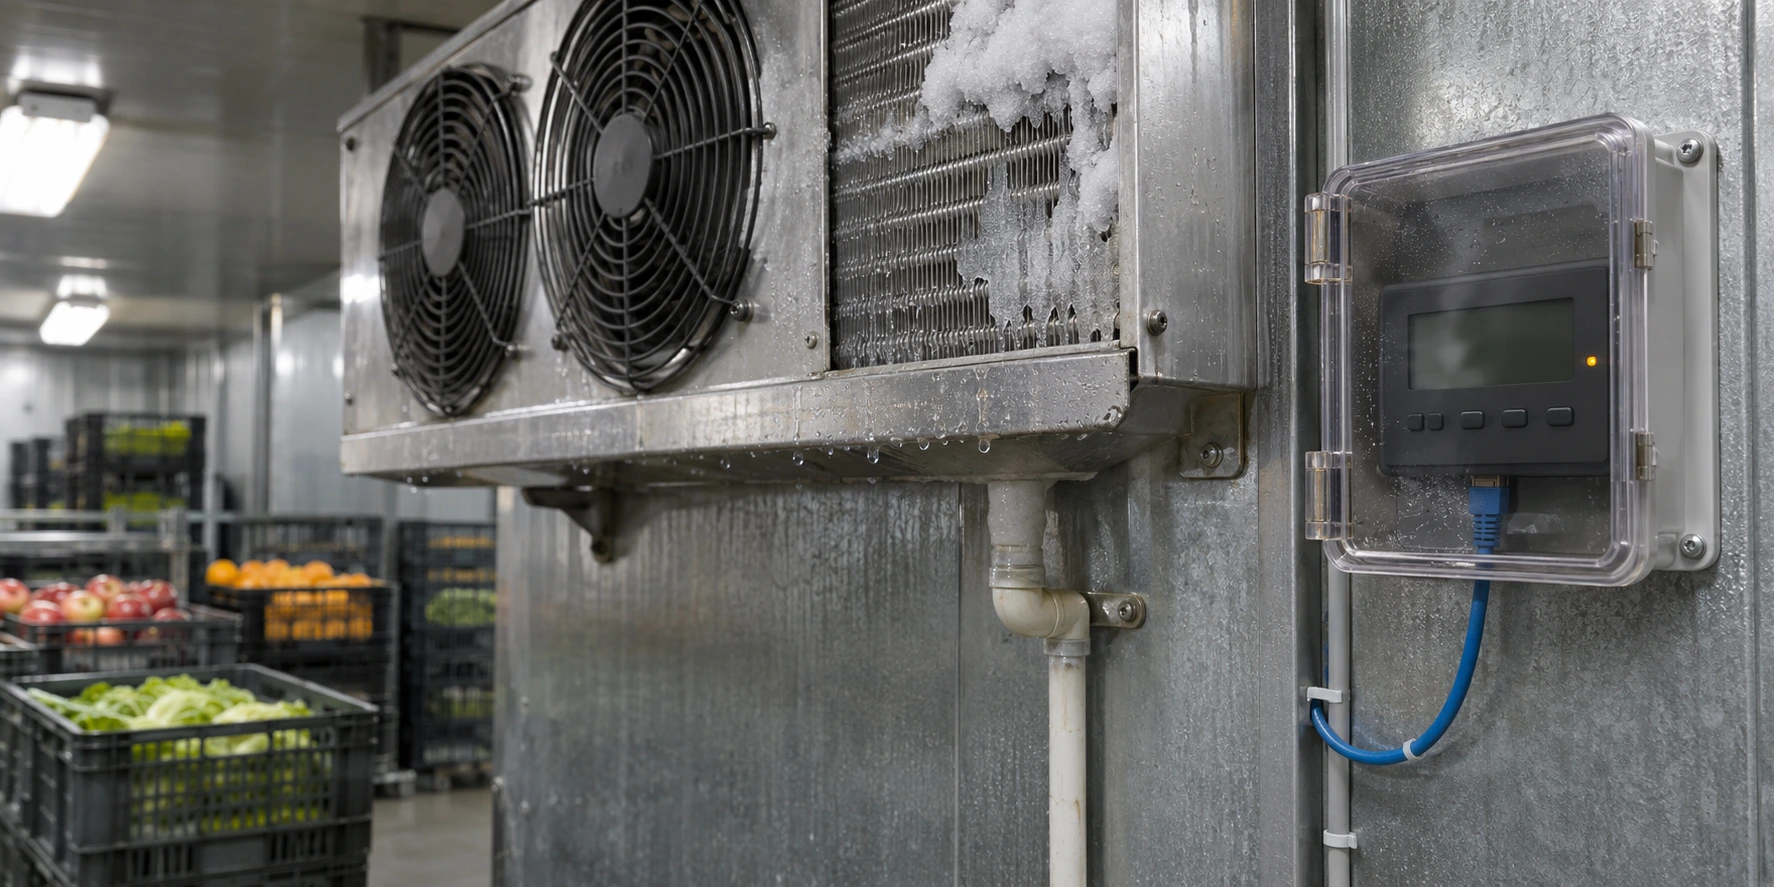
Cyberangrep mot kjølesystemer retter seg mot systemene som styrer og overvåker kjølelagring over hele verden, advarte FBI og CISA 5. november. Angripere kan fjernaktivere avrimingssykluser eller endre temperaturinnstillinger, noe som setter matvarer og blodprodukter i fare før ansatte oppdager problemet.
Angripere kan endre temperaturer og forstyrre overvåkingen
Den felles sikkerhetsadvarselen, som også ble utstedt av de amerikanske departementene for helse og omsorg, landbruk og transport, fokuserer på elektroniske temperaturkontrollere og styringssystemer for kommersielle kjøleanlegg. Operatører bruker disse enhetene til å overvåke temperaturer eksternt, justere kjølingen og planlegge avrimingssykluser. Enkelte anlegg eksponerer imidlertid kontrollerne sine mot det offentlige internett eller bruker programvare som mangler sikkerhetsoppdateringer.
Ifølge myndighetene kan angripere utnytte sårbarheter som gjør det mulig å omgå påloggingskontroller eller kjøre kode på en kontroller. Svake sikkerhetsinnstillinger kan også gi dem tilgang. Når en angriper først har fått tilgang, kan vedkommende tvinge utstyret til å fortsette å varme opp eller avrime. Hvis dette pågår over lengre tid, kan lagrede varer bli ødelagt, utstyrets levetid forkortes og brannfare oppstå.
Angripere kan også forstyrre temperaturovervåkingen. Dermed kan ansatte miste tilgangen til pålitelige temperaturmålinger akkurat når de må avgjøre om varene fortsatt kan oppbevares trygt.
Europeiske hendelser rammer supermarkeder og blodlagringsanlegg
I oktober kompromitterte angripere kjølekontrollere ved anslagsvis 250 til 350 franske supermarkeder. De aktiverte avrimingsfunksjoner eksternt, noe som førte til at temperaturene steg i kjøleskap og frysere. En ny bølge av cyberangrep mot kjølesystemer, som ble rapportert i november, rammet over 115 butikker i seks europeiske land. Noen systemer ble slått helt av, mens andre nådde temperaturer på opptil 50 grader Celsius.
Den 3. november bekreftet den franske blodtjenesten at en cyberhendelse hos en av leverandørene av kjøleutstyr hadde påvirket tre anlegg som oppbevarer blodprodukter. Hendelsen endret både temperaturinnstillingene og avrimingsplanene ved disse anleggene.
Myndighetene oppfordrer operatører til å begrense ekstern tilgang
Myndighetene anbefaler at operatører fjerner kjølekontrollere fra det offentlige internett og sikrer eventuelle eksterne tilkoblinger de fortsatt trenger. De anbefaler også å endre standardpassord og installere tilgjengelige sikkerhetsoppdateringer. Disse tiltakene gjelder hele kjølekjeden, fra matproduksjon og detaljhandel til helsevesen, kjemikalielagring og transport.
For anlegg som kobler kjøleutstyr til større nettverk, anbefaler sikkerhetsadvarselen å skille styringssystemene for kjøling fra virksomhetens øvrige IT-systemer. Myndighetene oppfordrer også operatører til å håndheve sikre temperaturgrenser, slik at kontrollerne bare kan operere innenfor temperaturområdene anlegget tillater.
0 responses to “Cyberangrep mot kjølesystemer får FBI og CISA til å advare”