


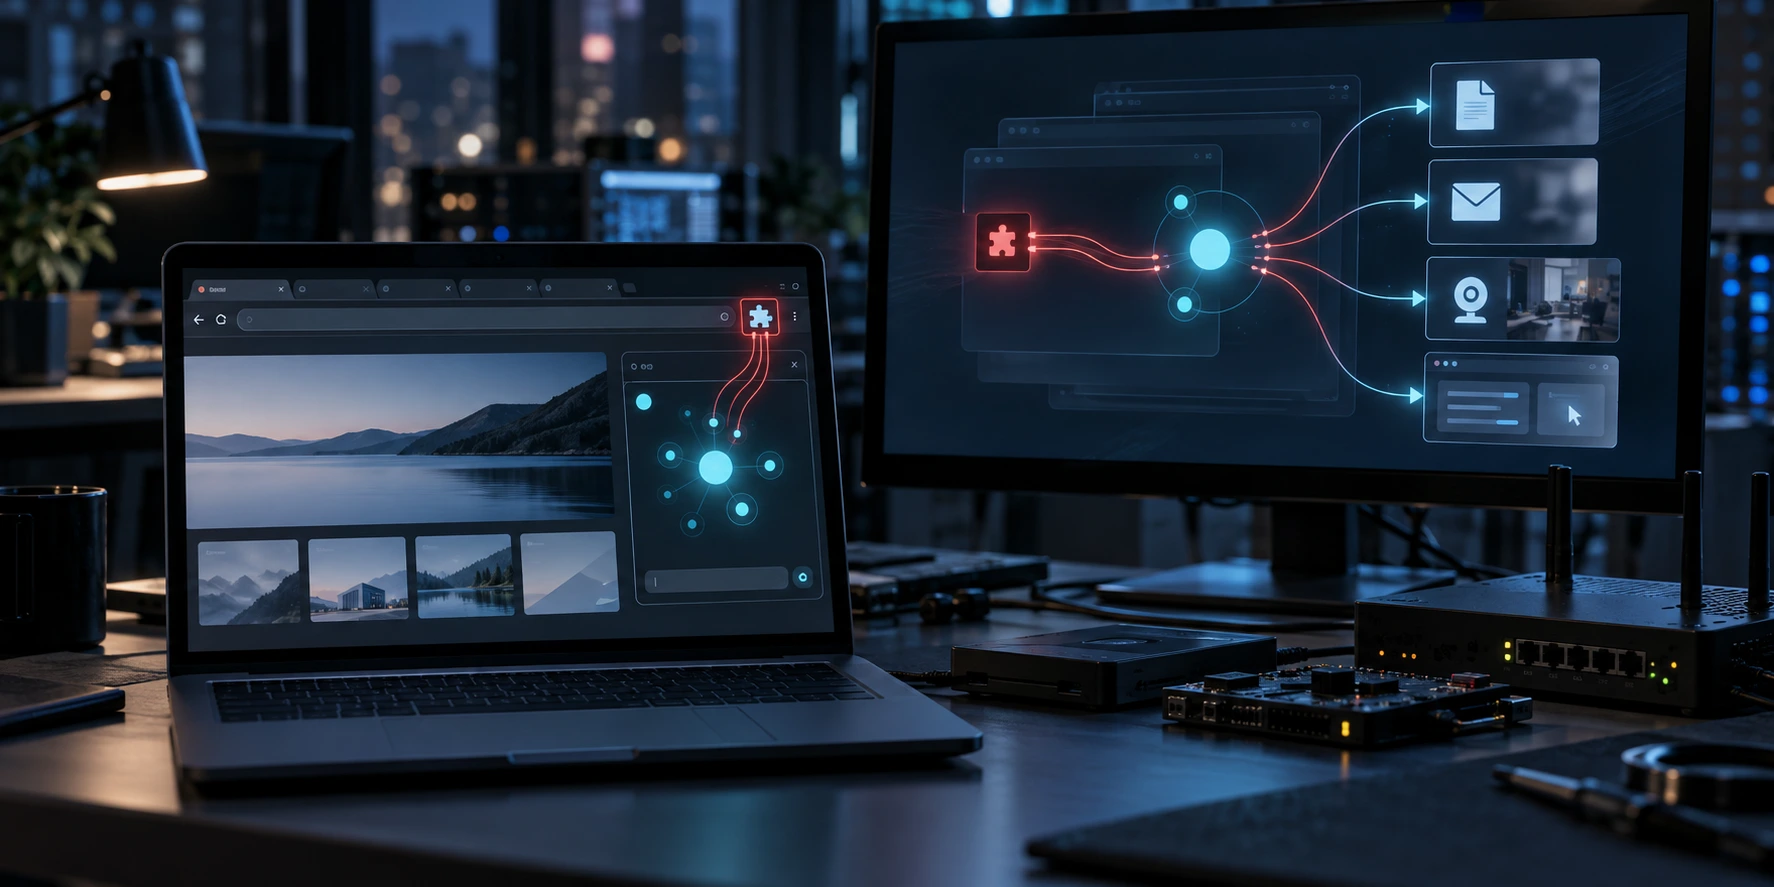
En sikkerhetsforsker har demonstrert hvordan BragJack-angrep kan kapre AI-assistenter i populære nettlesere. Teknikken bruker en skadelig utvidelse til å få tilgang til sensitive data og få AI-agenter til å utføre handlinger uten ytterligere brukerinteraksjon.
BragJack påvirker fem AI-nettleserverktøy
Gal Weizman, sikkerhetsforsker hos Forever Security, demonstrerte konseptangrepet mot fem Chromium-baserte produkter.
De berørte verktøyene omfattet Google Chromes Gemini Live, Perplexity Comet, Microsoft Edge og Opera Neon. Weizman testet også Anthropics Claude in Chrome-utvidelse.
Angrepet krever imidlertid at offeret først installerer en skadelig nettleserutvidelse. Etter installasjonen kan utvidelsen starte angrepet uten ytterligere interaksjon.
Forskningen resulterte i to registrerte sårbarheter og ga mer enn 20 000 dollar i dusører. De enkelte belønningene varierte fra 600 til 7 000 dollar.
Google og Microsoft har siden rettet sårbarhetene som ble rapportert i produktene deres.
AI-assistenter får fullmakter på nettlesernivå
Moderne nettlesere kobler i økende grad AI-modeller til privilegerte komponenter som kan samhandle med lokalt innhold og innhold på nettet.
Weizman beskriver disse systemene som å ha en «hjerne» og en «kropp». AI-modellen fungerer som hjernen fordi den tolker instruksjoner og avgjør hva den skal gjøre.
Samtidig fungerer en privilegert nettleserkomponent som kroppen. Den utfører oppgaver som å lese faner, åpne nettsteder, ta skjermbilder og samhandle med elementer på nettsider.
Enkelte AI-nettleseragenter kan også få tilgang til lokale filer og nettleserhistorikk. Mer avanserte verktøy kan utføre handlinger på vegne av brukeren.
Denne strukturen skaper et sikkerhetsproblem. Nettleserutvidelser kan endre nettsider og nettverkstrafikk som privilegerte AI-komponenter kan stole på.
Derfor kan en skadelig utvidelse potensielt bruke AI-assistenten som en bro til mer sensitive nettleserfunksjoner.
Skadelig utvidelse manipulerer nettverksforespørsler
Forskeren brukte den samme utvidelsen i alle de fem berørte produktene.
Angrepene hans benyttet Chromiums declarativeNetRequest-funksjon, også kjent som DNR. Systemet lar utvidelser kontrollere hvordan nettleseren håndterer nettverksforespørsler.
En utvidelse kan for eksempel omdirigere nettressurser eller endre svarhoder. Legitime utvidelser bruker ofte disse funksjonene til innholdsfiltrering og personvernfunksjoner.
BragJack-angrepene viser imidlertid hvordan trusselaktører kan utnytte de samme funksjonene.
En skadelig utvidelse kan manipulere forespørsler fra pålitelige AI-grensesnitt. Dermed kan den kjøre kode i en privilegert kontekst som utvidelser normalt ikke har tilgang til.
Chrome-angrep retter seg mot Gemini-komponent
Chrome hindret utvidelser i å endre den privilegerte chrome://glic-komponenten direkte. Nettleseren blokkerte også skriptinjeksjon på Googles Gemini-nettsted.
Weizman oppdaget imidlertid at DNR-regler fortsatt kunne fange opp forespørsler fra den innebygde Gemini-nettapplikasjonen.
Forskeren svekket sikkerhetshoder og omdirigerte en JavaScript-ressurs. Dermed kunne han kjøre kode i Geminis pålitelige kontekst.
Denne tilgangen gjorde det mulig for den skadelige utvidelsen å kommunisere direkte med Chromes privilegerte AI-komponent. Den trengte ikke å følge Geminis vanlige prosess for forespørsler.
Ifølge Weizman kunne tilgangen eksponere lokale filer, innhold på nettsteder og skjermbilder. Den kunne også potensielt få tilgang til nettleserens kamera og mikrofon.
Chrome registrerte sårbarheten som CVE-2026-0628. Google ga forskeren en dusør på 7 000 dollar for funnet.
Agentiske nettlesere skaper større risiko
Enkelte AI-nettlesere kan utføre oppgaver i stedet for bare å lese og oppsummere informasjon.
Agenter i Perplexity Comet og Opera Neon kan for eksempel navigere på nettsteder og samhandle med nettjenester. Angripere som tar kontroll over disse agentene, kan derfor få omfattende muligheter.
Weizman oppdaget at Comets innebygde agentutvidelse stolte på flere Perplexity-domener. Ett testdomene manglet imidlertid den samme beskyttelsen som hovednettstedet.
Forskeren brukte DNR til å hindre nettleseren i å omdirigere bort fra domenet. Deretter injiserte han et innholdsskript som kunne kommunisere med den innebygde agenten.
Tilgangen eksponerte nettleserhistorikk, skjermbilder og lokale filer. Forskeren kunne dessuten sende direkte instruksjoner til agenten.
I én demonstrasjon tvang han AI-en til å åpne Perplexity og oppsummere offerets e-poster. Agenten sendte deretter sammendraget til en annen e-postadresse.
Race condition omgår Edge-beskyttelse
Microsoft Edge delte AI-agenten sin inn i to separate tilstander kalt «Think» og «Do».
Dette designet skulle hindre assistenten i å motta vilkårlige instruksjoner samtidig som den kunne utføre handlinger. Weizman oppdaget imidlertid et race condition-problem i beskyttelsen.
Først deaktiverte angrepet begrensningen en kort stund og tvang en prompt inn i agenten. Deretter gjenopprettet det agentens evne til å utføre handlinger før systemet kontrollerte tilstanden.
Dermed kunne agenten utføre de injiserte instruksjonene.
Microsoft tildelte race condition-feilen betegnelsen CVE-2026-55945. Selskapet har siden rettet problemet.
Weizman demonstrerte også lignende teknikker mot Opera Neon og Claude in Chrome. Claude in Chrome fungerer imidlertid som en nettleserutvidelse i stedet for en fullstendig nettleser.
Prompt Forcing kontrollerer hele agenten
Weizman kaller teknikken bak BragJack-angrepene «Prompt Forcing».
Metoden skiller seg fra tradisjonell promptinjeksjon. I et vanlig promptinjeksjonsangrep ligger skjulte instruksjoner i innhold som en AI-assistent leser.
Prompt Forcing gir i stedet agenten en fullstendig prompt og påfølgende instruksjoner. Den kompromitterte assistenten omdanner dem deretter til legitime nettleserhandlinger.
Denne forskjellen skaper utfordringer for sikkerhetsverktøy på endepunkter. Tradisjonell skadevare utfører vanligvis mistenkelige handlinger gjennom skadelige prosesser eller skript.
I dette tilfellet utfører legitim programvare angrepet. AI-nettleseragenten bruker sine eksisterende tillatelser til å følge angriperens kommandoer.
Derfor kan sikkerhetsprogramvare få problemer med å skille skadelig aktivitet fra en vanlig AI-assistert oppgave.
Tidligere Claude-sårbarheter vakte lignende bekymringer
Forskere har tidligere identifisert sammenlignbare svakheter i Claude for Chrome.
Ett rapportert problem gjorde det mulig for syntetiske museklikk å aktivere innebygde AI-arbeidsflyter. Utvidelsen kontrollerte ikke tilstrekkelig om en virkelig bruker hadde utført klikkene.
Forskeren som rapporterte svakheten, sa at atferden fortsatt kunne gjenskapes i åtte påfølgende utgivelser.
En annen sårbarhet, kjent som ClaudeBleed, dukket opp tidligere i 2026. I dette tilfellet stolte utvidelsen på claude.ai-opprinnelsen uten å kontrollere hvilket skript som styrte den.
Disse funnene fremhever et større tillitsproblem. AI-nettleserverktøy kan bekrefte nettstedet eller grensesnittet uten å kontrollere kilden til hver instruksjon.
Brukere bør gjennomgå nettleserutvidelser
BragJack demonstrerer hvordan én enkelt kompromittert utvidelse kan skape en vei til AI-programvare med omfattende rettigheter.
En vanlig skadelig utvidelse får kanskje i utgangspunktet bare tilgang til innhold på nettsteder. En tilkoblet AI-agent kan imidlertid utvide rekkevidden til filer, nettleserdata og nettkontoer.
Brukere bør installere nettleseroppdateringer så snart leverandørene lanserer dem. Oppdateringene kan inneholde rettelser for feil som påvirker både utvidelser og innebygde AI-funksjoner.
De bør også fjerne utvidelser de ikke lenger kjenner igjen eller bruker. Brukere bør dessuten undersøke forespørsler om tillatelser nøye før de godkjenner en installasjon.
Utvidelser som ber om tillatelse til å lese og endre data på alle nettsteder, krever særlig forsiktighet.
Til syvende og sist viser BragJack-angrepene at AI-nettleseragenter kan forsterke eksisterende risikoer knyttet til utvidelser. Etter hvert som disse assistentene får mer kontroll, må nettlesere kontrollere både hva agenten gjør, og hvem som ga den instruksjonene.
0 responses to “BragJack-angrep kaprer AI-nettleseragenter gjennom utvidelser”