

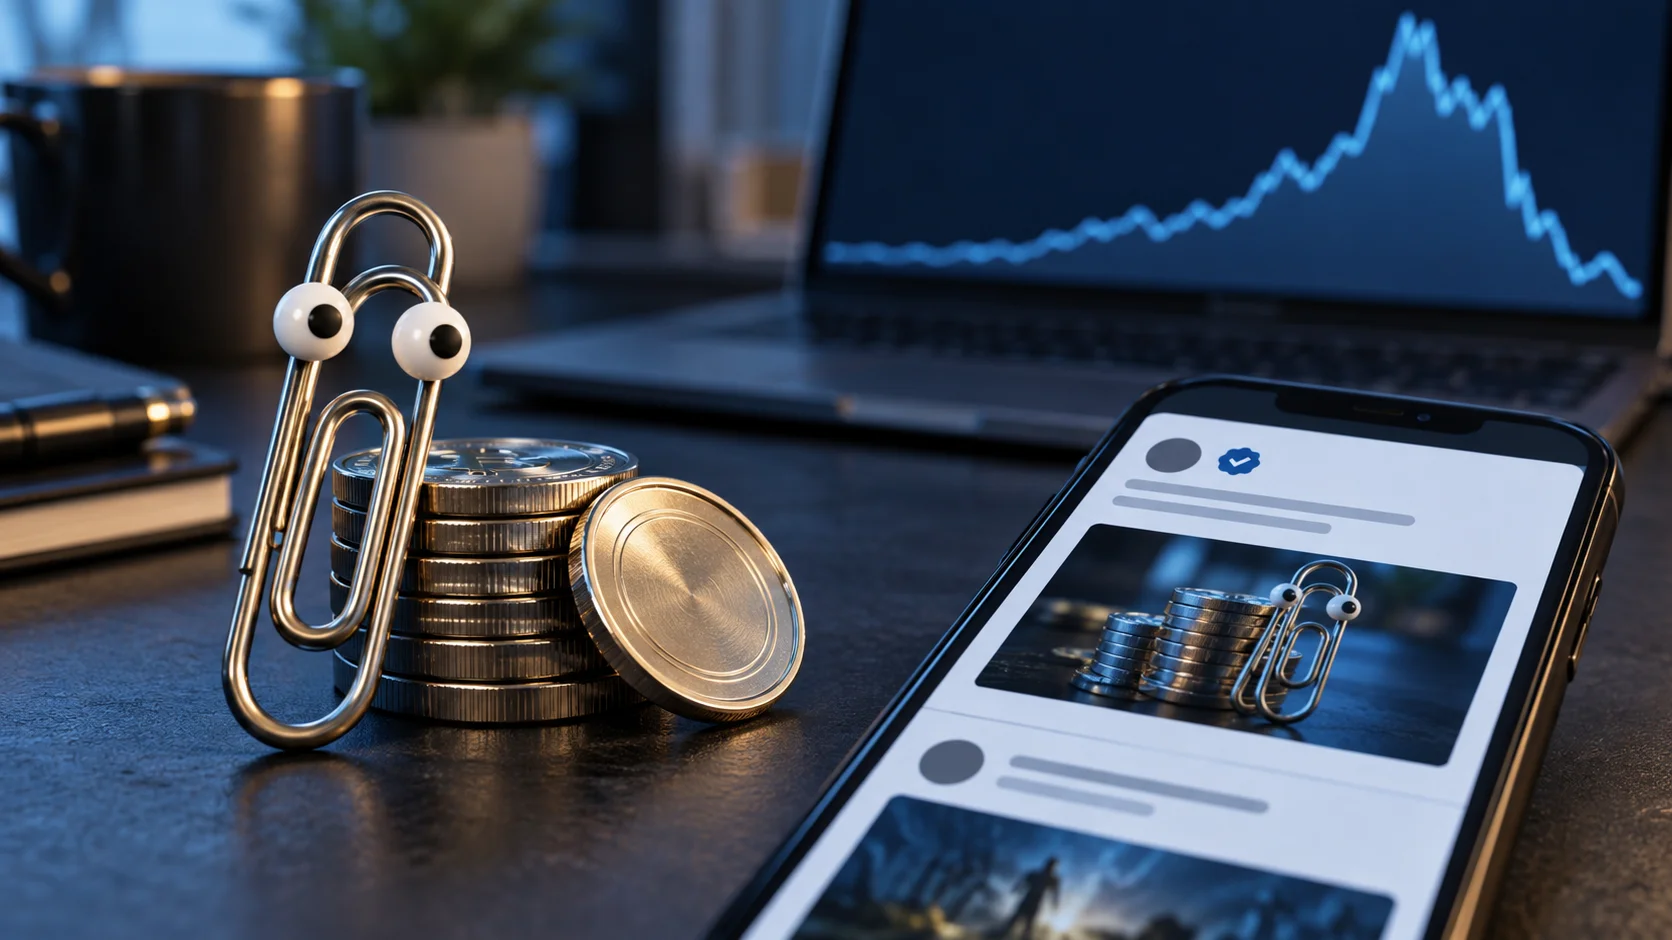
Microsoft hat sein offizielles X-Konto gesichert, nachdem Angreifer es genutzt hatten, um einen nicht autorisierten Kryptowährungs-Token zu bewerben, der mit der Clippy-Figur des Unternehmens in Verbindung gebracht wurde. Der Microsoft X-Hack betraf ein Konto mit mehr als 13 Millionen Followern und verschaffte der Werbung damit ein großes potenzielles Publikum.
Das Unternehmen bestätigte, dass sich jemand ohne Erlaubnis Zugriff auf das Konto verschafft und Beiträge veröffentlicht hatte, die nicht von Microsoft stammten. Seitdem hat das Unternehmen die Inhalte entfernt und eine Untersuchung eingeleitet.
Gekapertes Konto verstärkt Clippy-Imitator
Der Vorfall ereignete sich am 1. Oktober, als Microsofts Konto einem Account folgte und Inhalte von diesem erneut veröffentlichte, der sich als ehemaliger virtueller Assistent des Unternehmens ausgab.
Dieses Konto, @clippymsftcto, wurde anschließend gesperrt. Ein weiteres Konto, @ClippyMSFT, bewarb jedoch weiterhin einen Token namens $Clippy, nachdem es den Repost von Microsoft geteilt hatte.
In der Werbung wurde behauptet, der Token verfüge über einen Liquiditätspool, der mit $MSFT gekoppelt sei. Microsoft wies jede Verbindung zwischen dem Projekt und seinem Geschäft, Börsenkürzel oder geistigen Eigentum zurück.
Die Aktivität schien einem Pump-and-Dump-System zu entsprechen, bei dem Akteure Interesse an einem Vermögenswert erzeugen, bevor sie ihre Bestände verkaufen. Die verfügbaren Informationen belegen jedoch nicht, ob die Angreifer Token verkauften oder wie viel Geld jemand verlor.
Microsoft weist Unterstützung für Token zurück
Microsoft erklärte, das Unternehmen habe die Kontrolle über das Konto wiederhergestellt und die nicht autorisierten Beiträge entfernt. Gleichzeitig untersucht es weiterhin, wie die Angreifer Zugriff erlangten.
In einer separaten, später gelöschten Erklärung ging das Unternehmen auf den Missbrauch von Clippy und der Microsoft-Marke ein. Es erklärte, den Token weder autorisiert noch gesponsert oder unterstützt zu haben.
Die Erklärung wies außerdem jede Verbindung zu den Erstellern des Tokens oder dem damit verbundenen Kryptowährungsprojekt zurück. Darüber hinaus erklärte Microsoft, geeignete rechtliche Schritte einzuleiten, um die Entfernung des nicht autorisierten Tokens und der damit verbundenen Materialien zu erreichen.
Das Unternehmen hat die Angreifer nicht öffentlich identifiziert und auch nicht erklärt, mit welcher Methode sie das Konto kompromittierten.
Früherer Angriff auf Microsoft India bewarb Diebstahl aus Krypto-Wallets
Der Microsoft X-Hack folgt auf eine separate Kompromittierung des Indien-Kontos des Unternehmens im Juni 2024.
Bei diesem Vorfall veränderten die Angreifer das Konto, um sich als Roaring Kitty auszugeben, die Online-Identität des Traders Keith Gill. Zu diesem Zeitpunkt hatte das Konto mehr als 211.000 Follower.
Anschließend bewarben die Angreifer über Beiträge und Antworten einen angeblichen Vorverkauf einer GameStop-Kryptowährung. Diese Nachrichten leiteten Nutzer auf eine bösartige Website weiter.
Personen, die ihre Wallets verbanden und bösartige Transaktionen genehmigten, riskierten, ihre Kryptowährungen an einen Wallet-Draining-Dienst zu verlieren. Anders als bei der jüngsten Clippy-Werbung nutzte diese frühere Kampagne gezielt einen betrügerischen Vorverkauf, um Nutzer zur Autorisierung von Überweisungen zu verleiten.
Prominente Konten verleihen betrügerischen Beiträgen Glaubwürdigkeit
Andere Angriffe auf prominente Konten zeigen, wie Angreifer ein etabliertes Publikum ausnutzen können.
Im Januar 2024 kompromittierten Angreifer das X-Konto der US-Börsenaufsicht SEC durch einen SIM-Swapping-Angriff. Sie veröffentlichten eine falsche Mitteilung, in der behauptet wurde, börsengehandelte Spot-Bitcoin-Fonds seien genehmigt worden, wodurch sich der Bitcoin-Preis kurzzeitig bewegte.
Eric Council Jr. bekannte sich später wegen seiner Rolle in dieser Verschwörung schuldig und wurde 2025 zu einer 14-monatigen Haftstrafe verurteilt.
Für Microsoft fällt das bislang bestätigte Ergebnis begrenzter aus: Angreifer veröffentlichten nicht autorisierte Kryptowährungsinhalte, und das Unternehmen erlangte die Kontrolle über sein Konto zurück. Fragen zur ursprünglichen Zugriffsmethode, zu Handelsaktivitäten und zu möglichen finanziellen Verlusten bleiben unbeantwortet.
0 Kommentare zu „Microsofts X-Konto gehackt, um nicht autorisierten Clippy-Krypto-Token zu bewerben“