


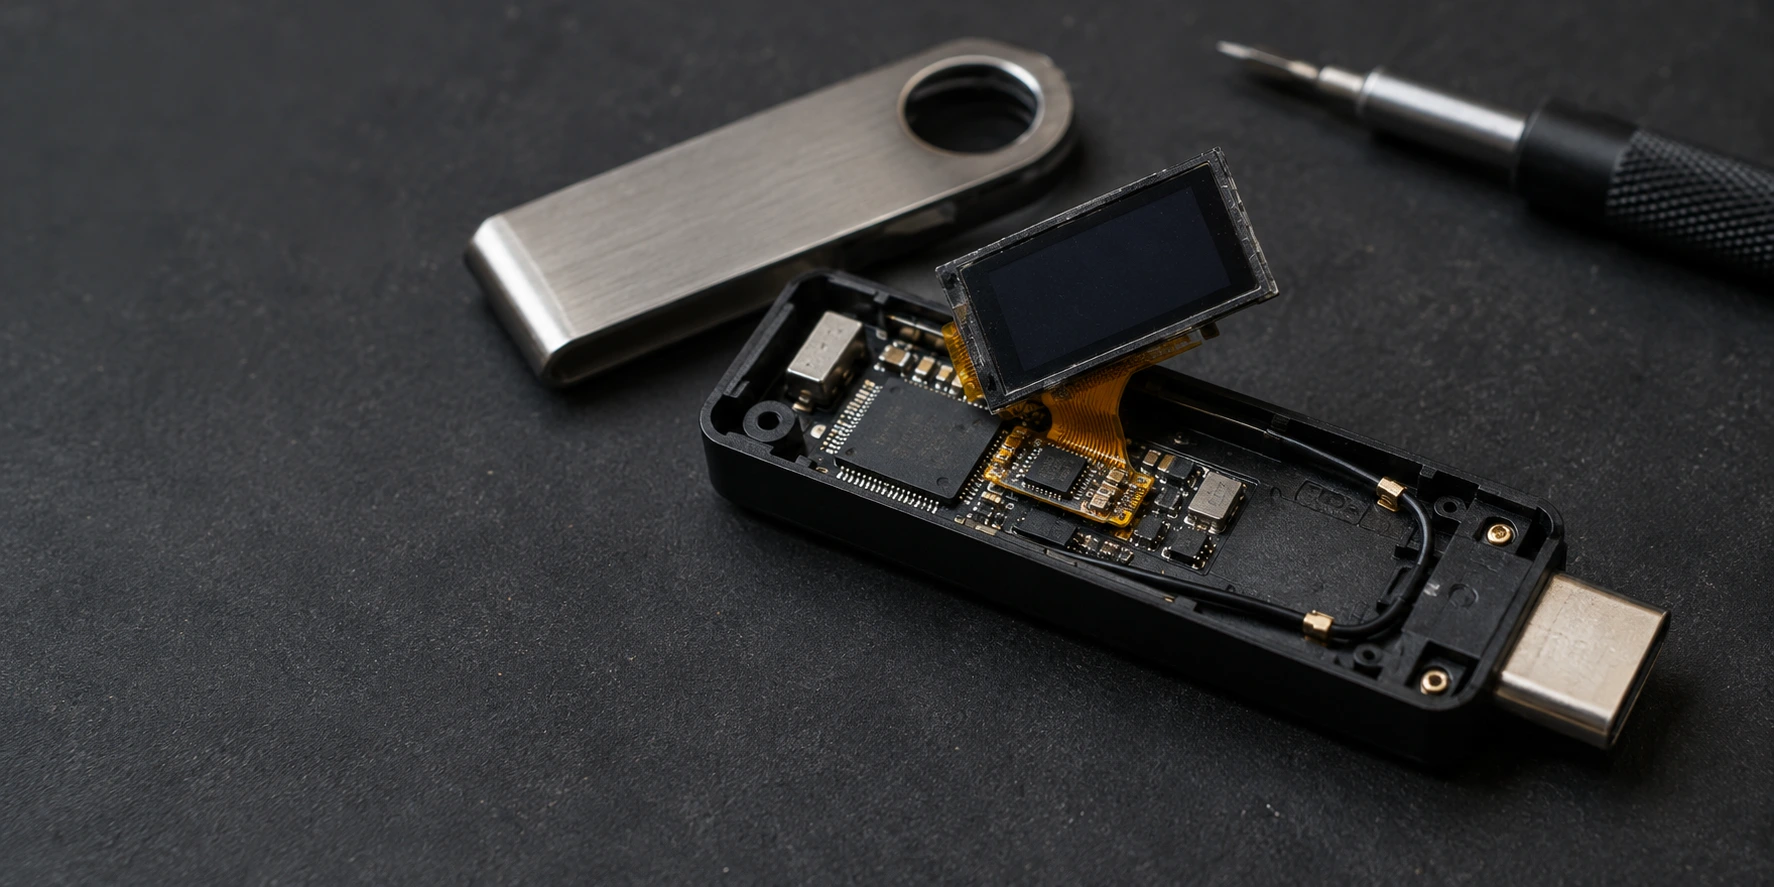
Ledger hat bestätigt, dass ein unautorisiertes Hardware-Implantat in einem Ledger-Gerät vorhanden war, das mit gemeldeten Kryptowährungsdiebstählen in Verbindung steht. Die Untersuchung konzentriert sich auf Wallets, die über CryptoBilis verkauft wurden, einen in Malaysia ansässigen Wiederverkäufer, der in Südostasien tätig ist.
Nach Angaben von Ledger betrafen sämtliche während der Untersuchung eingegangenen Meldungen über unerwartete Abflüsse von Kryptowährungen Geräte dieses Wiederverkäufers. Das Unternehmen bezeichnete die Anzahl der betroffenen Geräte als begrenzt, hat jedoch keine genaue Zahl veröffentlicht.
Ledger fordert CryptoBilis auf, den Verkauf einzustellen
Ledger kündigte seine Untersuchung am 9. Oktober an, nachdem Kunden gemeldet hatten, Kryptowährungen aus Wallets verloren zu haben, die sie über CryptoBilis gekauft hatten. Das Unternehmen forderte den Händler außerdem auf, den Verkauf und Versand seiner Geräte einzustellen.
Am folgenden Tag bestätigte Ledger, dass mindestens eine betroffene Wallet physisch manipuliert worden war. Die Ermittler haben jedoch noch nicht festgestellt, wann oder wo jemand die Hardware verändert hat.
Das Unternehmen erklärte, es kontaktiere betroffene Kunden und arbeite mit den Behörden zusammen, um die Verantwortlichen zu identifizieren.
Gleichzeitig riet Ledger Kunden, die ihre bei CryptoBilis gekauften Geräte noch nicht eingerichtet haben, diese nicht zu initialisieren. Kunden, die bereits ein solches Gerät verwenden, empfahl das Unternehmen, eine Übertragung ihrer Vermögenswerte auf ein neues Ledger-Gerät mit einer neu generierten Seed-Phrase in Betracht zu ziehen.
Hardware-Implantat in Ledger-Geräten erfasst Wiederherstellungsinformationen
Unabhängige Untersuchungen an modifizierten Ledger Nano X-Wallets beschreiben Implantate, die Bildschirmausgaben und Tastendrücke abfangen.
Den Erkenntnissen zufolge ermöglicht dies den schädlichen Schaltkreisen, die Seed-Phrase der Wallet zu erfassen. Diese Wiederherstellungsinformationen können einem Angreifer die Kontrolle über die zugehörigen Kryptowährungsbestände verschaffen.
Anschließend soll das Implantat die erfassten Informationen über eine LTE-Verbindung mithilfe einer integrierten SIM-Karte übertragen.
Obwohl Ledger ein unautorisiertes Implantat bestätigte, nannte das Unternehmen in seinen öffentlichen Mitteilungen keine betroffenen Modelle. Die detaillierten Erkenntnisse zum Nano X stammen aus unabhängigen Hardwareuntersuchungen.
Forscher entdecken zwei unterschiedliche Implantatdesigns
Forscher untersuchten zwei modifizierte Nano X-Geräte, die über japanische Online-Marktplätze gekauft worden waren. Eines stammte von einem in China ansässigen Verkäufer, der die Ware aus Malaysia versandte, während das andere über ein Auktionsangebot erworben wurde.
Beim ersten Design wurde der Originalakku durch eine kleinere Einheit ersetzt, wodurch Platz für zusätzliche Schaltkreise entstand. Der Ersatzakku versorgte sowohl die Wallet als auch das Implantat mit Strom.
Zu den hinzugefügten Komponenten gehörten ein Mikrocontroller, eine winzige eSIM und ein abgeschirmtes LTE-Modul. Eine Antenne verlief über den Akku und die Kommunikationshardware.
Im Gegensatz dazu blieb beim zweiten Design der Originalakku erhalten. Die zusätzlichen Schaltkreise befanden sich in einem Bereich, der normalerweise mit Schaumstoffpolsterung unter dem OLED-Display ausgefüllt ist.
Die Forscher stellten außerdem fest, dass jemand die Bauteilkennzeichnungen entfernt hatte, wodurch die Komponenten schwieriger zu identifizieren waren. Dennoch blieb ein Antennendraht entlang des Gehäuses als sichtbares Anzeichen einer Modifikation erkennbar.
Zu den Funden gehörte eine professionell gefertigte flexible Leiterplatte, was auf ein weiterentwickeltes Design als bei einer einfachen Modifikation mit handverdrahteten Komponenten hindeutet.
Genuine Check kann nicht jede Modifikation erkennen
Die Geräteauthentifizierungsfunktion von Ledger weist in diesem Szenario eine wichtige Einschränkung auf.
Das Unternehmen warnt davor, dass seine Genuine-Check-Funktion zusätzliche Hardware-Implantate nicht erkennen kann, solange das ursprüngliche Secure Element intakt bleibt. Folglich kann ein modifiziertes Gerät weiterhin authentische Sicherheitskomponenten enthalten und gleichzeitig mit separaten Schaltkreisen ausgestattet sein, die sensible Informationen abfangen.
Diese Unterscheidung ist wichtig, da die Bestätigung der Echtheit der ursprünglichen Hardware nicht zwangsläufig bedeutet, dass niemand nachträglich Komponenten hinzugefügt hat.
Unternehmen warnt vor nicht verifizierten Vertriebskanälen
Ledger forderte Kunden auf, nicht autorisierte Verkäufer zu meiden, da dort ein erhöhtes Risiko für gefälschte oder modifizierte Geräte besteht.
Das Unternehmen erinnerte außerdem Distributoren und autorisierte Wiederverkäufer daran, ihre Waren ausschließlich über zugelassene Kanäle zu beziehen und zurückgegebene Produkte nicht erneut in Umlauf zu bringen.
Zum Zeitpunkt der Mitteilungen hatte Ledger keine weiteren Wiederverkäufer identifiziert, die kompromittierte Wallets versendeten. Unterdessen bleibt ein Zusammenhang zwischen den unabhängig untersuchten Geräten von Online-Marktplätzen und der Untersuchung zu CryptoBilis unbestätigt.
0 Kommentare zu „Hardware-Implantat in Ledger-Geräten mit Diebstählen aus Krypto-Wallets in Verbindung gebracht“