


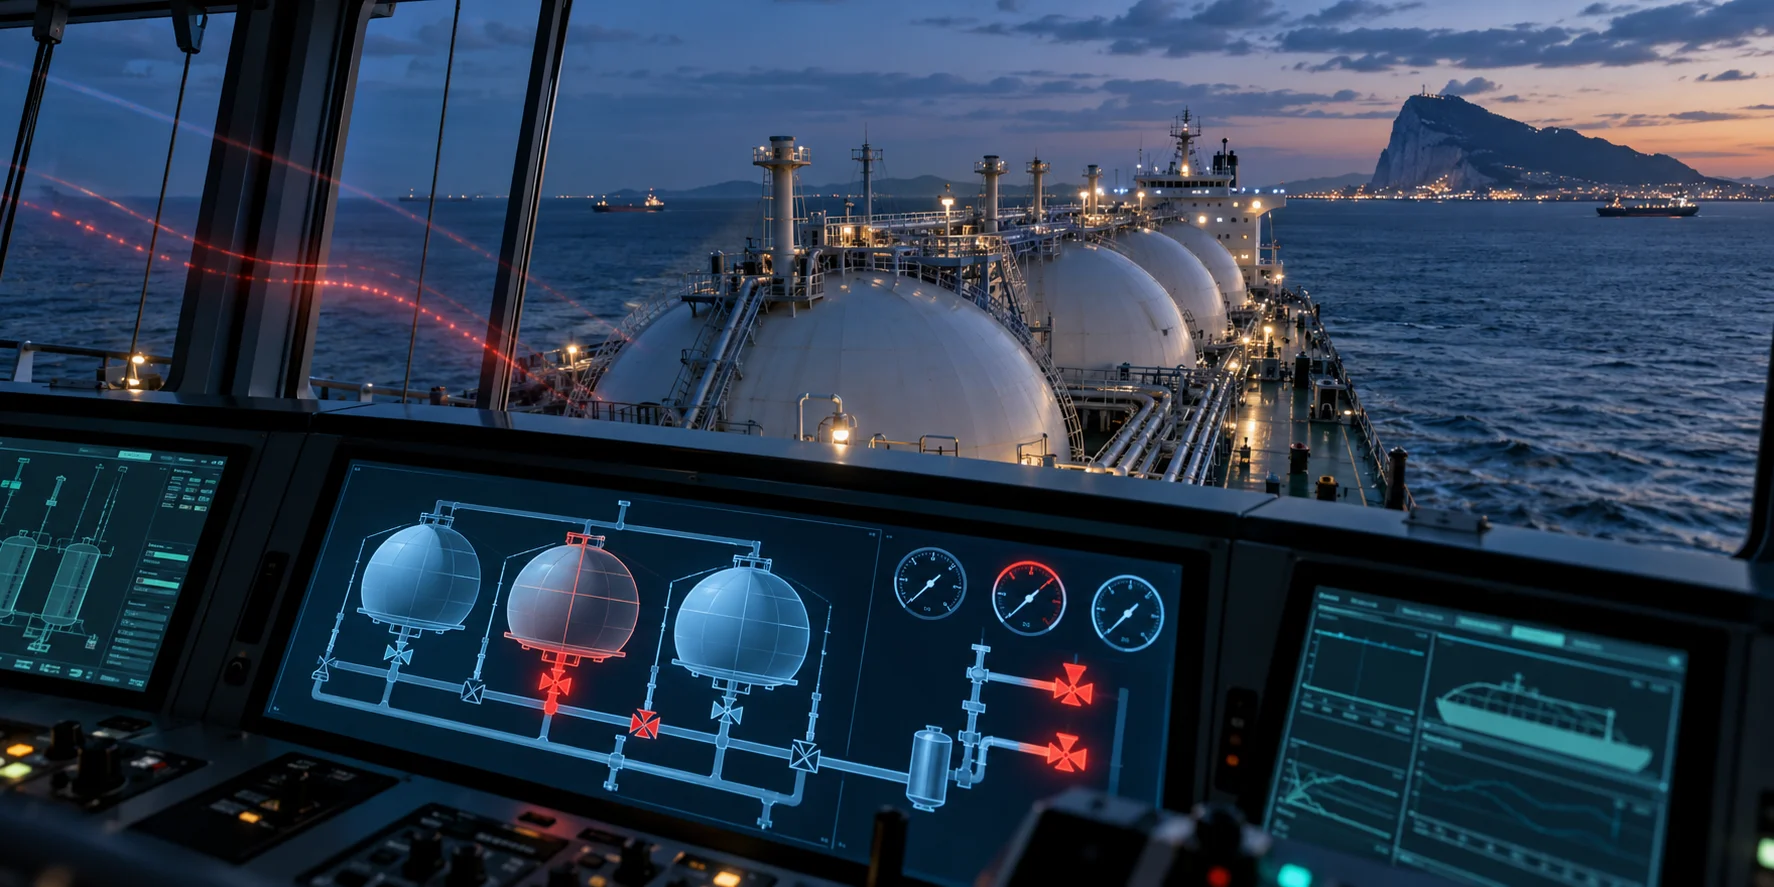
Besatzungsmitglieder an Bord der Vivit Africa berichten, dass Hacker kurzzeitig sicherheitskritische Systeme des LNG-Tankers nahe Gibraltar kontrollierten. Die Schifffahrtsbehörden haben den mutmaßlichen Cyberangriff auf den LNG-Tanker nicht öffentlich bestätigt.
Besatzung meldet Verlust des Zugriffs auf kritische Systeme
Der Vorfall soll die unter liberianischer Flagge fahrende Vivit Africa betroffen haben, die 2023 ihren Betrieb aufnahm.
Das Schiff verließ Louisiana am 20. August. Es sollte am 7. September Flüssigerdgas am Adriatic LNG-Terminal nahe Rovigo in Italien entladen.
Das Schiff gab diesen Plan jedoch später auf und änderte seinen Kurs in Richtung Barcelona.
Besatzungsmitglieder sollen das Korean Register und die italienische Küstenwache über Ausfälle interner Kontrollsysteme informiert haben.
In einer E-Mail an die Schifffahrtspublikation Splash247 erklärte die Besatzung, dass Cyberangreifer das Schiff ins Visier genommen hätten, bevor es das Terminal erreichte.
Angreifer sollen Sicherheitssysteme kontrolliert haben
Nach Angaben der Besatzung kontrollierten die Angreifer vorübergehend die Tankdrucksysteme und Druckentlastungsventile.
Sie sollen außerdem den Boil-off-Gas-Managementzyklus des Schiffes gestört haben. LNG-Tanker nutzen diesen Prozess, um Gas zu kontrollieren, das auf natürliche Weise aus ihrer Ladung verdampft.
Die Besatzung erklärte, dass Probleme mit Dampfdruck und Sicherheitsventilen das Risiko eines Tankbruchs oder einer Explosion erhöht hätten.
Die Schifffahrtsbehörden haben diese Angaben jedoch nicht öffentlich bestätigt.
Die italienische Küstenwache beschrieb den Vorfall Berichten zufolge als Fehlfunktion des Überwachungssystems. Sie erklärte, dass Techniker des Unternehmens Probleme mit den Ladungsparametern beheben müssten.
Zugriff auf Betriebstechnologie erhöht Sicherheitsrisiken
Experten für maritime Cybersicherheit warnen davor, dass sich Angriffe auf Schiffe von Kompromittierungen in herkömmlichen Büroumgebungen unterscheiden.
Ermittler müssen feststellen, ob die Eindringlinge innerhalb der IT-Systeme blieben oder Zugriff auf die Betriebstechnologie erlangten.
Betriebssysteme steuern physische Geräte und industrielle Prozesse an Bord eines Schiffes. Daher kann der Zugriff auf das richtige Teilsystem erhebliche Risiken verursachen, ohne dass Angreifer die vollständige Kontrolle über das Schiff erlangen.
Auf Tankern bringen Fracht- und Ballastsysteme zusätzliche Gefahren mit sich. Die Störung eines Systems in einem kritischen Moment könnte das Schiff, die Besatzung und die Umwelt gefährden.
Solche Vorfälle könnten außerdem Häfen, die Energieversorgung und größere Logistiknetzwerke beeinträchtigen.
Vorfall folgt auf zwei bestätigte Angriffe auf Tanker
Die mutmaßliche Kompromittierung der Vivit Africa folgt auf bestätigte Cyberangriffe gegen zwei Tanker auf dem Weg nach Texas im August.
Cyberteams der US-Küstenwache und des FBI gingen nach den Vorfällen an Bord der VL Prosperity und der Kokahu. Alle drei Schiffe waren durch die Straße von Gibraltar gefahren, als ihre Systemprobleme auftraten.
Das Department of Homeland Security überwacht derzeit mindestens 20 weitere kommerzielle Treibstofftanker auf See.
Unterdessen untersucht das FBI weiterhin, ob Iran oder mit Iran verbundene Hacker bei den Angriffen eine Rolle spielten.
US-Behörden haben die Vorfälle bislang keinem bestimmten Bedrohungsakteur öffentlich zugeschrieben.
Mögliche Verbindung zum Iran wird weiterhin untersucht
Ein früherer Bericht der staatlichen iranischen Mehr News Agency behauptete, Hacker hätten die VL Prosperity erheblich beeinträchtigt.
Dem Bericht zufolge legten die Angreifer die Kommunikation für 30 Stunden lahm. Außerdem sollen sie in Systeme des Maschinenraums eingedrungen sein und Geräte im Zusammenhang mit Treibstoff, Kühlung und Motordrehzahl kontrolliert haben.
Die US-Küstenwache erklärte jedoch, dass die schädlichen Aktivitäten keine Betriebsunterbrechungen, Instabilität des Schiffes, physischen Gefahren oder Umweltschäden verursacht hätten.
Unabhängig davon berichtete Anthropic, dass ein mit Iran verbundener Bedrohungsakteur den Claude-Assistenten des Unternehmens für maritime Aufklärung genutzt habe. Die Gruppe soll acht Monate lang öffentlich verfügbare Informationen gesammelt und analysiert haben.
Diese Aktivität beweist keine Verbindung zu den Tanker-Vorfällen. Dennoch untersuchen Ermittler weiterhin mögliche Verbindungen zu Iran-nahen Akteuren.
Schiffe auf dem Weg zu US-Häfen müssen neue Anforderung erfüllen
Die US-Küstenwache hat im Zuge der Ermittlungen eine zusätzliche Meldepflicht eingeführt.
Schiffe, die sich US-Häfen nähern, müssen nun vor der Einfahrt die Abteilung für maritime Sicherheit kontaktieren.
Die Maßnahme spiegelt die wachsende Besorgnis über Cyberbedrohungen für die kommerzielle Schifffahrt und kritische Energieinfrastruktur wider.
Unterdessen haben die Behörden die Angaben zur Vivit Africa nicht bestätigt. Daher bleibt der gemeldete Cyberangriff auf den LNG-Tanker ein mutmaßlicher Vorfall, während Ermittler die verfügbaren Beweise prüfen.
0 Kommentare zu „Hacker sollen Sicherheitssysteme eines LNG-Tankers übernommen haben“