

Die Universität Kopenhagen hat bestätigt, dass Hacker auf eine Testumgebung mit personenbezogenen Daten von 525.000 Menschen zugegriffen haben. Die Datenpanne in Kopenhagen führte außerdem zu Zugangsbeschränkungen auf dem Campus, nachdem die Universität festgestellt hatte, dass PIN-Codes von Mitarbeitern und Studierenden offengelegt worden waren.
Die Universität entdeckte den Angriff am 20. Oktober und machte ihn am 23. Oktober öffentlich. Anschließend ergab eine Aktualisierung vom 25. Oktober, dass auch die Zugangs-PINs von weiteren 20.000 Mitarbeitern und Studierenden offengelegt worden waren.
Angreifer griffen auf personenbezogene Daten in einer Testumgebung zu
Die kompromittierte Umgebung enthielt personenbezogene Daten, darunter vollständige Namen, dänische Personenkennzahlen, sogenannte CPR-Nummern, Telefonnummern und E-Mail-Adressen. Die Universität untersucht jedoch weiterhin das vollständige Ausmaß des Vorfalls.
Diese Informationen könnten Kriminellen helfen, überzeugende Phishing-Nachrichten zu erstellen oder sich als vertrauenswürdige Kontaktpersonen auszugeben. Beispielsweise könnte ein Angreifer persönliche Informationen einer Person verwenden, um eine betrügerische Anfrage glaubwürdig erscheinen zu lassen.
Allerdings belegen die verfügbaren Informationen nicht, dass Kriminelle die offengelegten Datensätze bereits für weitere Angriffe verwendet haben. Die Universität hat außerdem nicht bestätigt, ob bei jeder betroffenen Person sämtliche genannten Datenkategorien offengelegt wurden.
Datenpanne in Kopenhagen führt zu Zugangsbeschränkungen auf dem Campus
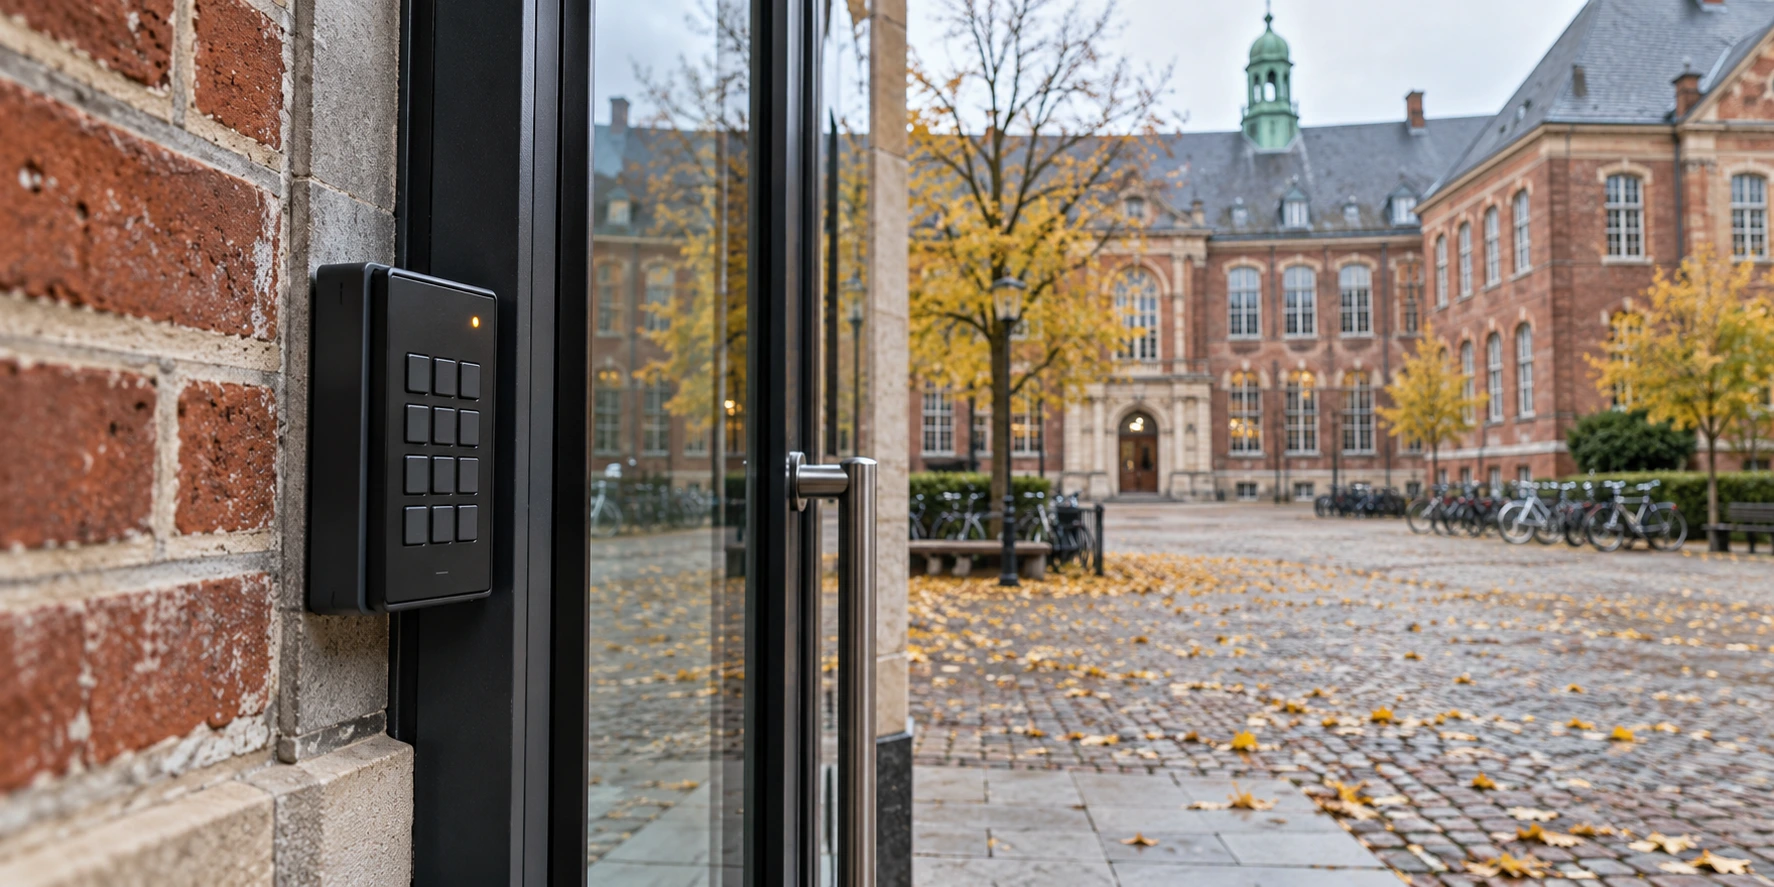
Die Offenlegung der PIN-Codes löste Bedenken hinsichtlich des physischen Zugangs zu Universitätseinrichtungen aus. Als Vorsichtsmaßnahme beschränkte die Universität den Zutritt zu bestimmten sicherheitskritischen Bereichen auf dem Campus, während sie die betroffenen Codes ersetzte.
Unterdessen öffnen Mitarbeiter diese Bereiche schrittweise wieder, während die Universität neue Zugangsdaten ausgibt. Aus den verfügbaren Berichten geht nicht hervor, ob sich die 20.000 Personen mit offengelegten PIN-Codes mit der größeren Gruppe überschneiden. Daher sollten die Zahlen nicht automatisch addiert werden.
Die Universität Kopenhagen ist Dänemarks älteste Universität und wurde 1479 gegründet. Sie hat etwa 36.800 Studierende und 10.700 Beschäftigte. Diese aktuellen Zahlen erklären jedoch nicht die vollständige Zusammensetzung des betroffenen Datensatzes.
Universität stoppt Angriff und informiert Datenschutzbehörde
Die Universität erklärt, dass sie den Angriff eingedämmt und den Zugang des Eindringlings blockiert hat. Darüber hinaus gebe es keine Hinweise darauf, dass die Hacker auf Systeme zugegriffen hätten, die den täglichen Betrieb unterstützen, oder die Aktivitäten der Universität beeinträchtigt hätten.
Die Universität hat die dänische Datenschutzbehörde informiert und erklärt, dass sie die erforderlichen regulatorischen Schritte gemäß der Datenschutz-Grundverordnung (DSGVO) unternimmt. Die Untersuchung dauert jedoch weiterhin an, und die Universität hat die vollständigen Auswirkungen des Vorfalls noch nicht festgestellt.
Diese Erkenntnisse unterscheiden den bestätigten Angriff auf die Testumgebung von einer möglichen weitergehenden Kompromittierung. Derzeit stützen die verfügbaren Informationen keine Behauptungen, dass die Angreifer auf die operativen Systeme der Universität zugegriffen haben.
Betroffene sollten unerwartete Anfragen überprüfen
Nach der Datenpanne in Kopenhagen sollten potenziell betroffene Studierende und Mitarbeiter bei unaufgeforderten Nachrichten vorsichtig sein. Sie sollten unerwartete Anfragen unabhängig überprüfen, insbesondere wenn diese Zugangsdaten, personenbezogene Informationen oder den Zugriff auf Konten betreffen.
Die Universität hat weitere Aktualisierungen zugesagt, sobald ihre Untersuchung zuverlässigere Informationen liefert. Bis dahin bleiben Fragen zum genauen Ausmaß der Datenoffenlegung und dazu offen, welche Personen von den einzelnen Kategorien kompromittierter Daten betroffen sind.
0 Kommentare zu „Datenpanne in Kopenhagen legt personenbezogene Daten von 525.000 Menschen offen“