


Kategori: Phishingangreb
-
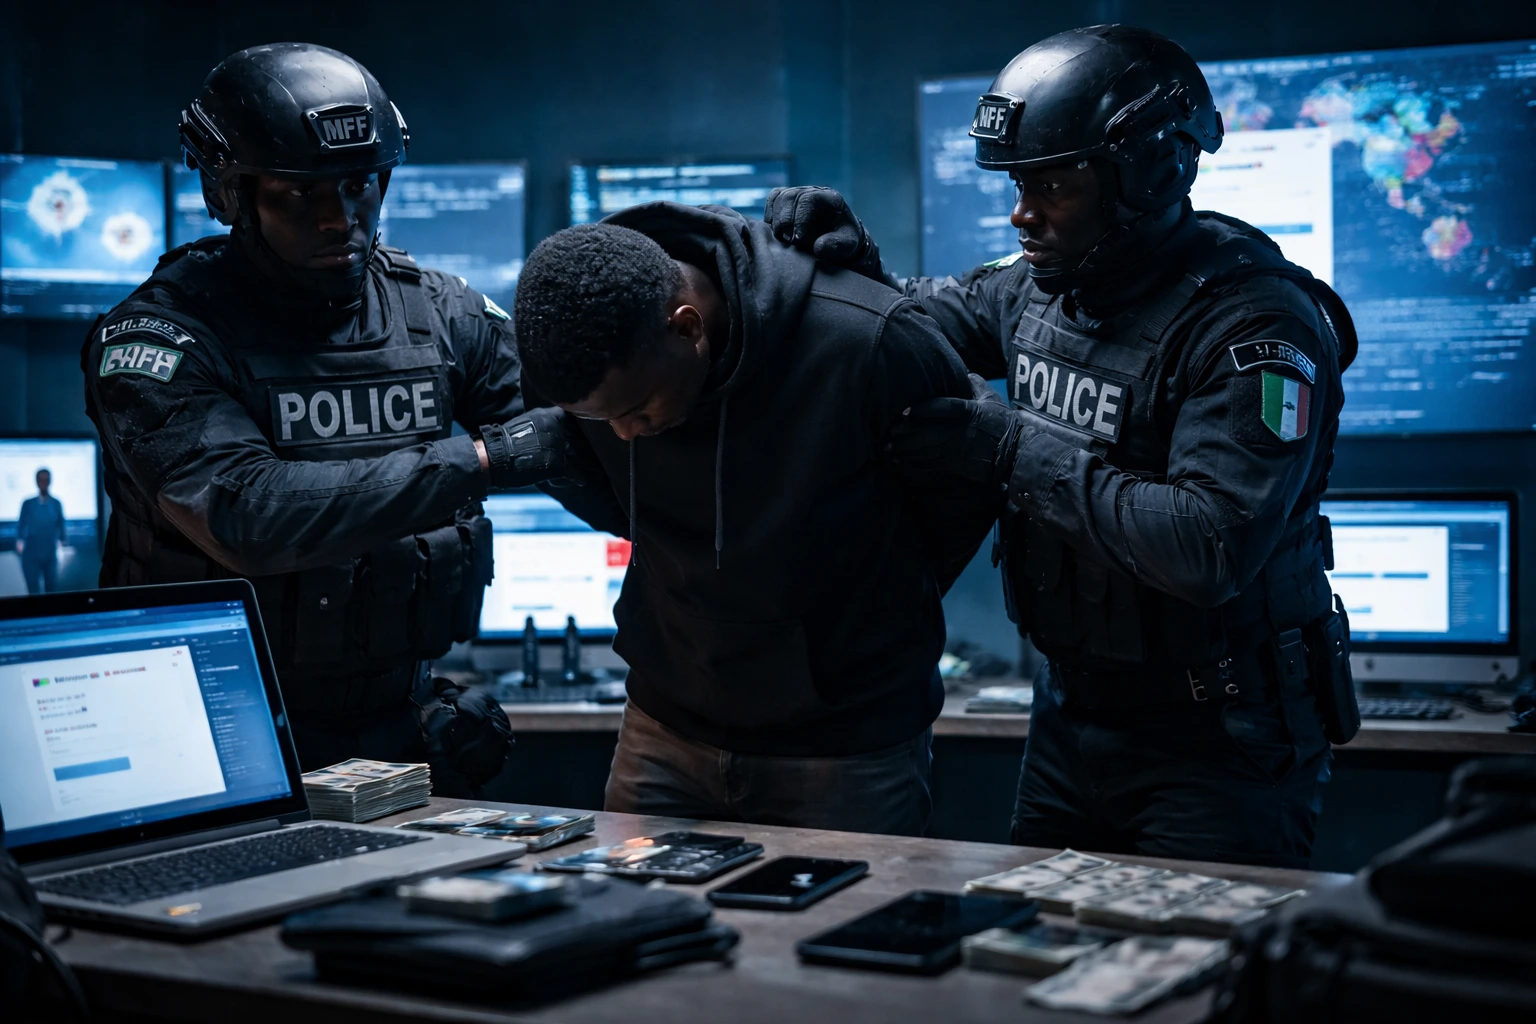
Nigerianske myndigheder har anholdt den formodede udvikler bag phishingplatformen Raccoon0365 efter en international efterforskning af cyberkriminalitet. Anholdelsen retter sig mod en tjeneste, der muliggjorde storskala tyveri af Microsoft 365-legitimationsoplysninger på tværs af flere regioner. Efterforskere har knyttet platformen direkte til phishingkampagner, som kompromitterede virksomheders e-mailkonti. Ved at sælge færdig phishinginfrastruktur hjalp operatøren cyberkriminelle med at…
-

Mimecast-linkmisbrug driver en ny bølge af overbevisende phishing-mails, der omgår registrering. Angribere udnyttede betroede funktioner til omskrivning af links for at sende tusindvis af falske notifikationer og lokke ofre i forsøg på at stjæle legitimationsoplysninger. Angribere udnytter betroet linkomskrivning Kampagnen byggede på en enkel, men stærk taktik. Mimecast omskriver udgående links for at inspicere dem…
-

GhostFrame-phishingkittet er blevet en stor trussel i de seneste måneder. Sikkerhedsteams forbinder kittet med omfattende kampagner for tyveri af loginoplysninger, som bruger avancerede undvigelsesteknikker og hurtigt skiftende infrastruktur. Udformningen skjuler skadeligt indhold bag rene HTML-lag, hvilket gør det muligt for angribere at omgå filtre og nå mål på tværs af mange sektorer. Denne artikel forklarer,…
-

En stigende bølge af angreb rettet mod loginoplysninger spreder sig nu på tværs af professionelle miljøer. Cyberkriminelle bruger et nyt Calendly-phishingsvindel til at stjæle Google Workspace- og Facebook Business-loginoplysninger. Angriberne udgiver sig for rekrutteringsfolk, sender troværdige interviewinvitationer og kaprer konti knyttet til annoncering, brand management og forretningsdrift. Calendly-phishingsvindelen er hurtigt blevet en af de mest…
-
Legacy-MFA-svagheder bliver tydelige, når Tycoon 2FA-phishingplatformen spreder sig i det kriminelle økosystem. Angribere bruger nu færdige kits til at kapre sessioner, der ellers er beskyttet af SMS-koder, pushbeskeder og autentifikationsapps. Platformens fremmarch viser, hvordan forældede MFA-metoder får svært ved at modstå moderne phishingteknikker og angreb med realtidsaflytning. Virksomheder, der stadig baserer sig på ældre MFA,…
-

TOAD-phishingkampagnen er blevet en alvorlig trussel mod brugere af Microsoft Entra. Cyberkriminelle sender gæsteinvitationer, der ser legitime ud, men som indeholder falske fakturaer og instruktioner om at ringe til et bestemt telefonnummer. Metoden kombinerer misbrug af cloud-identitet med telefonbaserede angreb og kræver øjeblikkelig opmærksomhed fra både organisationer og brugere. Sådan fungerer angrebet Angriberne udnytter gæsteinvitationsfunktionen…
-

En phishingkampagne mod polske kommuner har målrettet borgmestre og højtstående embedsmænd med falske myndighedsmails. Angribere udgav sig for at være fra landets digitaliseringsministerium og forsøgte at lokke kommunale ledere til at åbne filer med malware. Hændelsen viser, at lokale myndigheder fortsat er attraktive mål for avancerede social-engineering-angreb. Sådan blev angrebet udført Målpersoner modtog e-mails, som…
-

Et omfattende nedbrud hos Amazon Web Services (AWS) forstyrrede store onlineplatforme og udløste nye bekymringer om cybersikkerhed. Eksperter advarer om, at phishingangreb efter AWS-nedbruddet kan følge, efterhånden som hackere udnytter brugernes forvirring og ustabile systemer. Nedbruddet forårsagede omfattende fejl på streamingtjenester, netbutikker og finansielle platforme. Brugere oplevede loginfejl, mislykkede betalinger og afbrudte forbindelser – forhold,…
-
Angribere misbruger tjenester som Vercel, Netlify og Lovable til at hoste overbevisende CAPTCHA-sider. Disse falske sikkerhedstjek omdirigerer brugere til sider, der stjæler legitimationsoplysninger, hvilket gør phishing sværere at opdage. Sådan fungerer svindlen Cyberkriminelle udnytter lavkodebaserede AI-platforme til hurtigt at iværksætte phishingkampagner. De offentliggør websteder med CAPTCHA-udfordringer, der efterligner legitime verificeringstrin. Når brugeren har løst CAPTCHA’en,…
-
Microsoft har beslaglagt phishing-sider forbundet med Raccoon0365, en nigeriansk gruppe der driver en abonnementsbaseret cyberkriminalitetstjeneste. Næsten 340 domæner blev taget ned. Disse websteder hostede falske Microsoft-login-sider designet til at stjæle legitimationsoplysninger. Nedtagningen er en af de største anti-phishing-operationer, som Microsoft har ledet i år. Hvordan Raccoon0365 opererede Gruppen lancerede sin tjeneste i juli 2024. Siden…