


Kategori: Phishingangreb
-

FBI advarer om, at cyberkriminelle i stigende grad bruger Kali365-phishingkittet til at kapre Microsoft 365-konti samtidig med, at de omgår multifaktorautentificering. Ifølge efterforskere fungerer Kali365 som en phishing-as-a-service-platform, der distribueres via Telegram-kanaler og cyberkriminelle fora. I stedet for at stjæle adgangskoder direkte fokuserer værktøjet på at stjæle OAuth-tokens og autentificerede sessioner. Forskere advarer om, at…
-
Tycoon2FA-platformen til phishing er dukket op igen med en ny angrebsmetode, der kaprer Microsoft 365-konti gennem phishing med enhedskoder. Forskere advarer om, at den opdaterede kampagne gør det muligt for angribere at få adgang til konti uden direkte at stjæle adgangskoder, hvilket gør angrebene sværere at opdage og stoppe. Tycoon2FA fik allerede tidligere opmærksomhed for…
-
ManageWP-phishingangrebet retter sig mod WordPress-administratorer gennem ondsindede Google Ads, der efterligner den legitime ManageWP-loginportal. Forskere opdagede, at angribere køber sponsorerede Google-resultater, der er designet til at narre brugere til at indtaste deres GoDaddy-loginoplysninger via falske loginportaler. Kampagnen retter sig specifikt mod brugere af ManageWP, en GoDaddy-ejet platform, som bruges til at administrere flere WordPress-websites fra…
-
En voksende ses phishing-trend skaber bekymring i cybersikkerhedsbranchen. Angribere udnytter nu Amazons e-mailinfrastruktur til at sende overbevisende phishingbeskeder, som slipper forbi traditionelle sikkerhedskontroller. Fordi e-mailsene kommer fra en betroet kilde, ender de ofte i indbakken uden at udløse advarsler. Udviklingen viser, hvordan angribere tilpasser deres metoder. I stedet for at bruge mistænkelige domæner anvender de…
-
En ny Bluekit phishingtjeneste gør det lettere for cyberkriminelle at gennemføre storskala kampagner. Ved at kombinere automatisering, færdige skabeloner og AI-værktøjer forenkler platformen opgaver, som tidligere krævede avancerede tekniske færdigheder. Hvad platformen indeholder Bluekit phishingtjeneste fungerer som et phishing-as-a-service-værktøj. Den tilbyder over 40 skabeloner, der efterligner velkendte platforme som e-mailtjenester, cloudløsninger og kryptosider. Skabelonerne gør…
-
Robinhood phishing-emailfejl gjorde det muligt for angribere at sende falske sikkerhedsadvarsler fra legitime virksomhedsadresser. Problemet opstod specifikt i kontooprettelsesprocessen, hvor angribere manipulerede inputfelter for at injicere phishingindhold. Som resultat viser hændelsen, hvordan betroede systemer kan misbruges selv uden et direkte brud. Kontooprettelsesflow muliggjorde angrebet Angribere udnyttede Robinhood phishing-emailfejl til at indsætte skadelige beskeder i automatiserede…
-

Apple iCloud-phishing retter sig mod brugere med falske advarsler om, at deres data vil blive slettet. Disse beskeder efterligner officielle Apple-advarsler og presser brugere til at handle hurtigt. Angrebet bygger på hastværk og tillid. Brugere, der reagerer, risikerer at eksponere deres Apple-ID og personlige data. Falske advarsler efterligner Apples kommunikation Phishing-e-mails hævder, at iCloud-lagringen er…
-
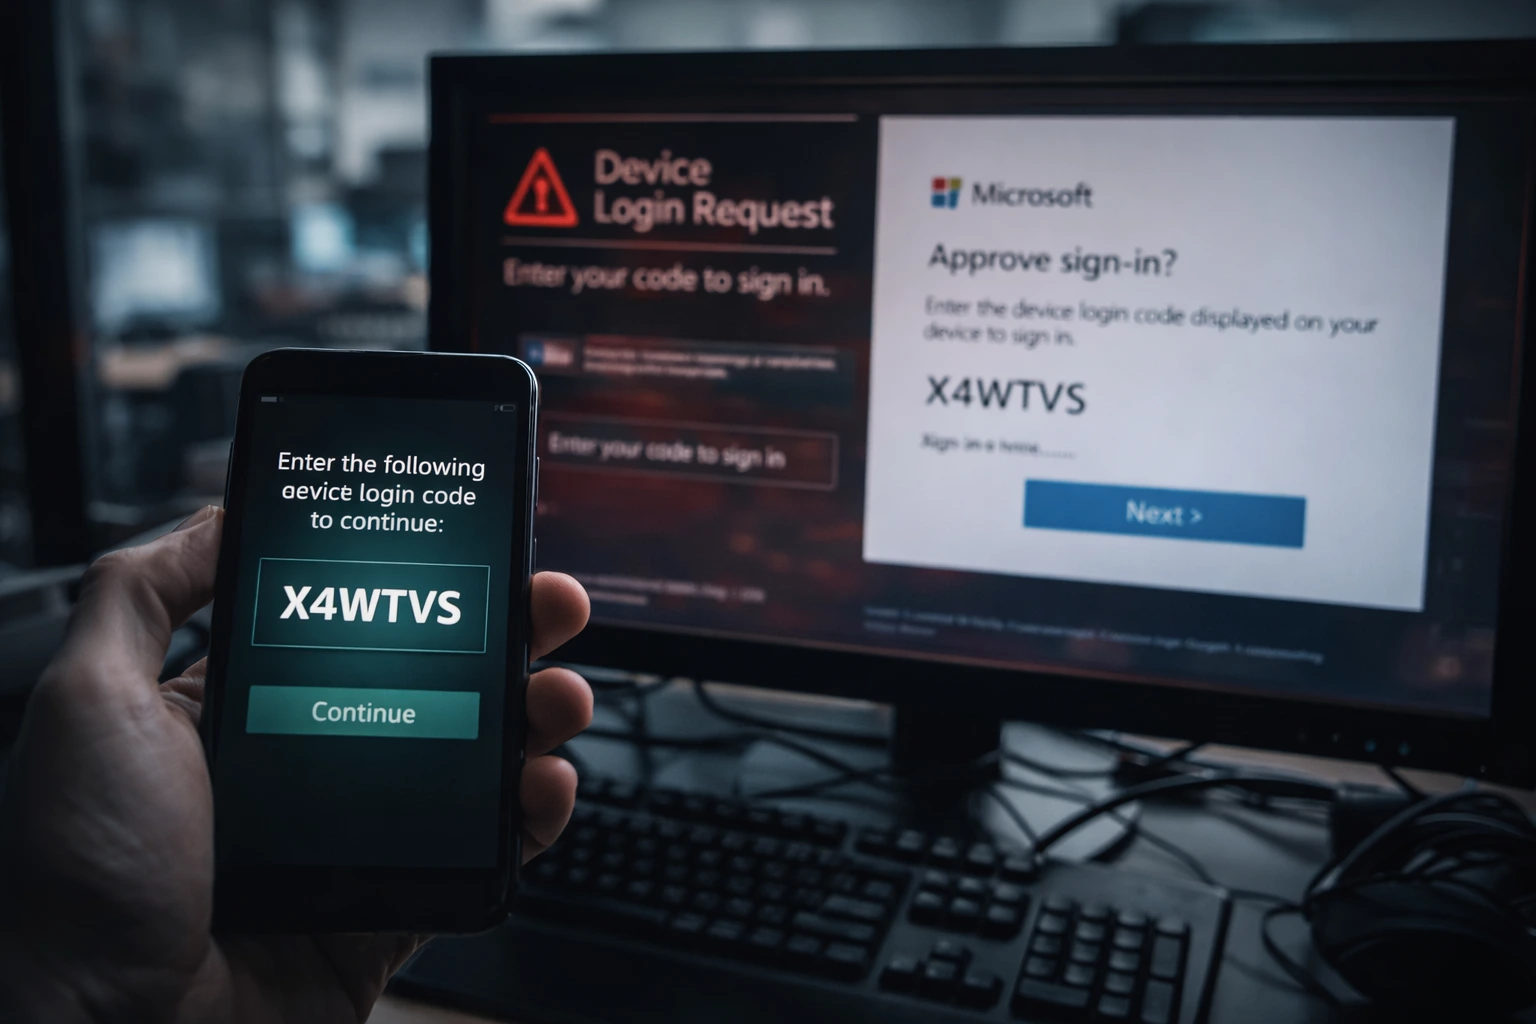
Device code-phishing vokser hurtigt. Angribere har øget aktiviteten 37 gange, efterhånden som nye phishingkits spreder sig online. Det, som tidligere krævede teknisk kunnen, leveres nu som færdige værktøjer. Denne udvikling gør en diskret metode til en udbredt trussel. Angribere udnytter betroede loginflows Angribere misbruger en legitim enhedsloginproces til at gennemføre angrebet. De genererer en login-kode,…
-
LinkedIn-phishingmails retter sig mod brugere med overbevisende falske jobtilbud, der fører til tyveri af loginoplysninger. Beskederne ser ægte ud og skaber en følelse af hast, hvilket får mange til at klikke, før de tjekker afsenderen. Når brugeren først interagerer, handler angriberne hurtigt for at indsamle følsomme oplysninger. Denne kampagne viser, hvordan phishing fortsætter med at…
-
Det hollandske politis phishingangreb viser, hvordan én enkelt kompromitteret konto kan udløse en bredere sikkerhedshændelse. Angribere fik adgang gennem social engineering og bevægede sig videre ind i interne systemer, hvilket eksponerede følsomme data knyttet til politipersonale. Sagen viser, hvordan angreb rettet mod mennesker kan omgå stærke tekniske forsvar. Phishing åbnede vejen til interne systemer Angribere…