


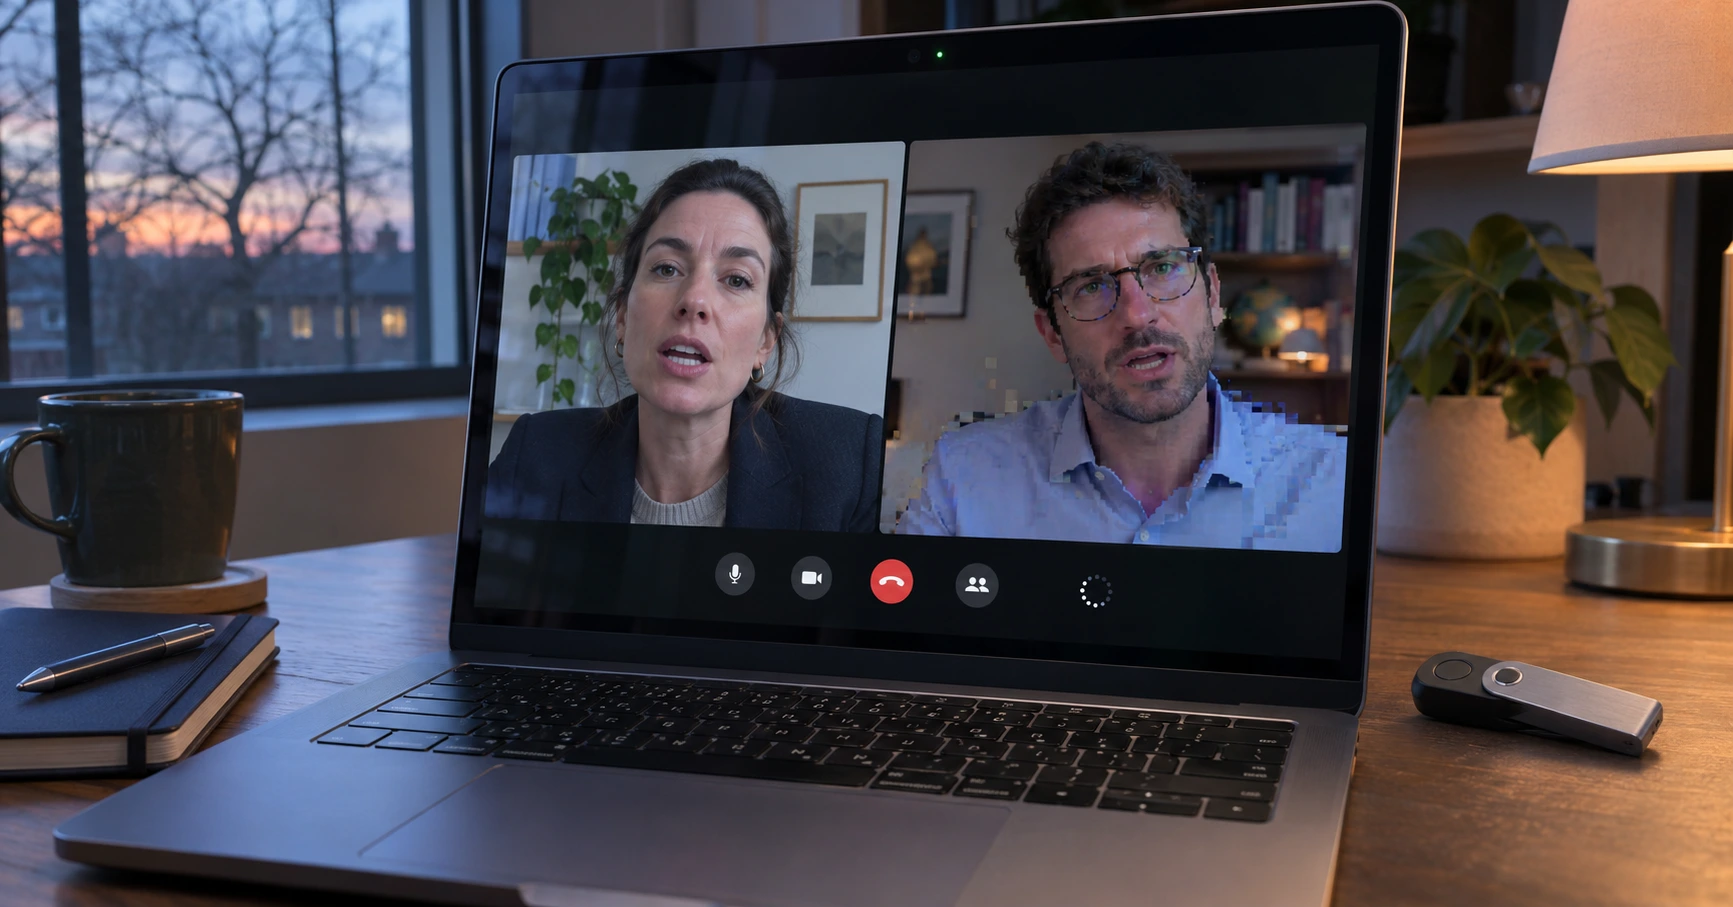
US-Behörden beschlagnahmten die Cloud-Infrastruktur hinter der FaceStealer-Kampagne und störten damit eine 18 Monate andauernde nordkoreanische Operation, bei der Kryptowährungen im Wert von mehr als 400 Millionen Dollar gestohlen wurden. Die Ermittler entdeckten außerdem über 900 Webcam-Aufnahmen, die die Angreifer heimlich von Beschäftigten der Technologiebranche angefertigt hatten.
Die Operation richtete sich gegen Personen aus der Kryptowährungs- und Web3-Branche sowie gegen Entwickler, die Open-Source-Software betreuen. Sicherheitsforscher ordneten die FaceStealer-Kampagne BlueNoroff zu, einer nordkoreanischen Hackergruppe. Sie identifizierten 677 Ziele in 58 Ländern, wobei Unternehmensgründer und Führungskräfte zu den wichtigsten Zielpersonen gehörten.
Vertraute Gesichter machten die Meeting-Einladungen glaubwürdig
Nach Angaben des FBI stammten viele Einladungen von Kontakten, deren Telegram-, LinkedIn-, Slack- oder Discord-Konten die Angreifer bereits kontrollierten. Wenn jemand einem Anruf beitrat, sah die Person scheinbar einen Kollegen, der auf den Beginn des Meetings wartete. In einigen Fällen erschienen mehrere vertraute Gesichter auf dem Bildschirm.
Bei den Personen auf dem Bildschirm handelte es sich um frühere Opfer, deren Videoaufnahmen die Angreifer gespeichert hatten. Während der neue Teilnehmer wartete, zeichneten die Angreifer ihn heimlich über seine Webcam auf. Dadurch erhielt die Gruppe ein weiteres vertrautes Gesicht, das sie bei zukünftigen Anrufen einsetzen konnte. Gleichzeitig half ihr der Zugriff auf die Kontaktlisten der Opfer dabei, Personen zu identifizieren, die diese Gesichter wahrscheinlich wiedererkennen würden.
Anschließend machten die Angreifer ein angebliches technisches Problem für die Unterbrechung des Meetings verantwortlich. Sie boten etwas an, das wie ein Update oder Installationsprogramm aussah. Wer die Datei ausführte, riskierte jedoch die Installation von Malware, die Kryptowährungsdaten und Kontozugangsdaten stahl. Das FBI erklärte, dass die Gruppe manchmal mehrere Monate oder sogar mehr als ein Jahr wartete, bevor sie dieselbe Person erneut ins Visier nahm. Die Ermittler vermuten, dass die Angreifer darauf warteten, dass der Kryptowährungsbestand der betroffenen Person an Wert gewann.
Auch Open-Source-Entwickler erhielten gefälschte Meeting-Anfragen
In einem Fall kompromittierten die Angreifer einen Entwickler, der eine JavaScript-Bibliothek mit mehreren zehn Millionen wöchentlichen Downloads betreute. Der Entwickler hatte an einem vermeintlichen Microsoft-Teams-Meeting teilgenommen und einen der Teilnehmer wiedererkannt. Da der Angriff frühzeitig erkannt wurde, konnte er unterbrochen werden. Das FBI dokumentierte jedoch weitere Angriffsversuche gegen Entwickler, die npm-Pakete und Rust-Crates betreuen.
Das FBI empfiehlt Empfängern, unerwartete Meeting-Einladungen über einen separaten Kommunikationskanal zu bestätigen. Bei einem legitimen Meeting können Teilnehmer die offizielle Anwendung selbst öffnen und den Einladungscode eingeben. Die Behörde rät außerdem dazu, Webcams ausgeschaltet zu lassen, bis sie benötigt werden, und keine Skripte oder Installationsprogramme auszuführen, die während eines Anrufs als Lösung für technische Probleme angeboten werden.
Unabhängig davon gab das US-Justizministerium bekannt, dass Behörden und private Unternehmen Vermögenswerte im Wert von mehr als 2,7 Milliarden Dollar eingefroren hatten, die mit einem Kryptowährungsdiebstahl bei Binance in Verbindung standen. Von diesem eingefrorenen Betrag unterlagen mehr als 1,2 Milliarden Dollar dem Erfordernis einer gerichtlichen Genehmigung für eine Beschlagnahme oder andere rechtliche Sicherungsmaßnahmen.
0 Kommentare zu „FaceStealer-Kampagne nutzte gefälschte Anrufe, um über 400 Millionen Dollar zu stehlen“