


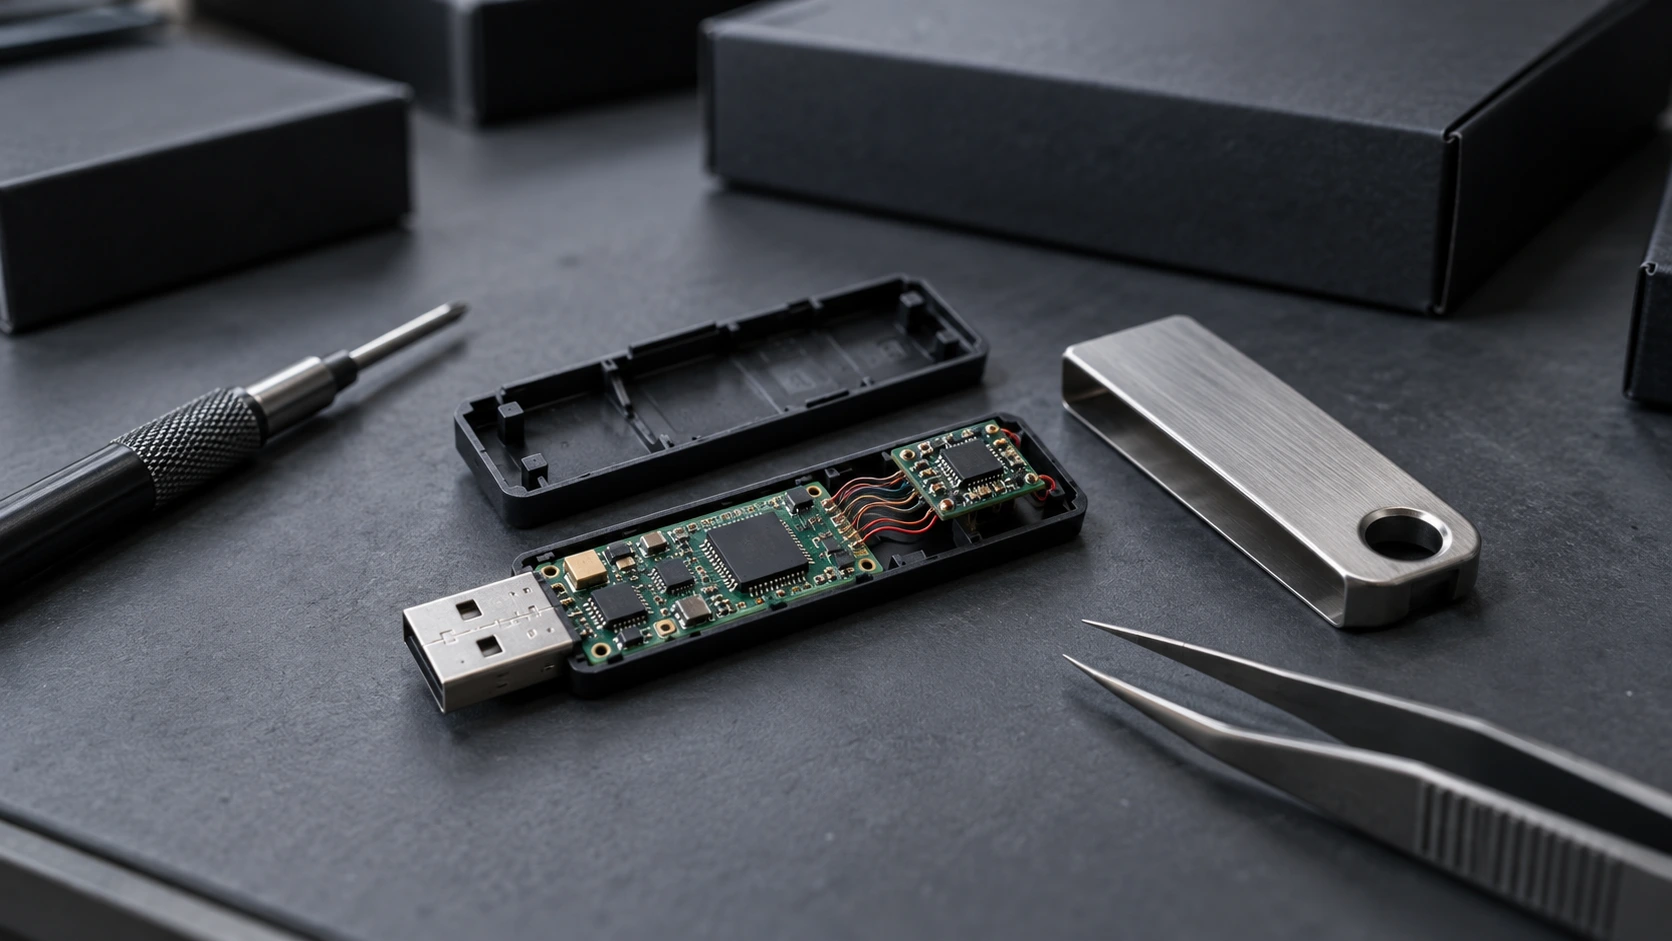
Forsyningskædeangrebet mod Ledger har fået producenten af kryptowallets til at bede distributører og forhandlere i Sydøstasien og Hongkong om at indstille salget. Virksomheden ønsker også, at sælgerne fjerner enhederne fra butikshylderne, mens den undersøger manipulation af hardwaren.
Efterforskere har fundet modificerede wallets med implantater, der opfanger gendannelsesfraser og sender dem via en LTE-forbindelse. Disse fraser kan give angribere adgang til den kryptovaluta, der er sikret af en berørt wallet.
Efterforskning forbinder bekræftede tab med enheder fra CryptoBilis
Ledger indledte en efterforskning den 9. oktober, efter at flere brugere havde rapporteret tab af kryptovaluta. Virksomheden bekræftede efterfølgende manipulation af visse enheder solgt af den sydøstasiatiske forhandler CryptoBilis.
Virksomheden fremstiller hardware-wallets, der opbevarer private nøgler, som bruges til at godkende kryptovalutatransaktioner. Implantaterne er dog rettet mod gendannelsesfrasen i stedet for at ændre walletens proces til signering af transaktioner.
Ifølge Ledger vedrører alle bekræftede tab af midler enheder købt hos CryptoBilis. Rapporter om andre forhandlere har ikke desto mindre øget bekymringen omkring distributionskæden.
Hardwareimplantater sender gendannelsesfraser via LTE
Ledgers sikkerhedsteam Donjon forklarede, at implantatet indeholder en mikrocontroller, der kan registrere og afkode walletens gendannelsesfrase på 24 ord.
Denne frase gør det muligt for ejeren at gendanne adgangen til sin wallet. Derfor kan enhver, der får fat i den, også få kontrol over de tilknyttede aktiver.
Efter at have opfanget frasen sender implantatet den via LTE ved hjælp af et forudkonfigureret eSIM.
Det er afgørende, at den skadelige hardware fungerer som en separat komponent. Den ændrer hverken Ledgers Secure Element eller operativsystem og ændrer heller ikke transaktioner eller signaturer.
Derfor kan Ledgers eksisterende selvkontroller af integriteten ikke opdage denne type implantat. En enhed kan således bestå disse kontroller, selvom den indeholder ekstra hardware, der er designet til at stjæle dens gendannelsesfrase.
Rapporter omfatter flere end den oprindeligt identificerede forhandler
Brugere har også rapporteret om modificerede wallets købt gennem andre sælgere i Asien og Europa.
Disse rapporter omfatter køb fra en Metapod-teknologibutik i en lufthavn i Singapore og gennem MediaMarkt i Europa. Rapporter om kompromitterede enheder skal dog skelnes fra Ledgers bekræftede resultater vedrørende tab af kryptovaluta.
MediaMarkt, der får Ledger-produkter gennem distributøren Aqipa GmbH, har fjernet enhederne fra butikshylderne efter rapporterne.
Samtidig har Ledger udvidet sit salgsstop til at omfatte flere end den forhandler, der oprindeligt blev knyttet til efterforskningen.
Forsyningskædeangrebet mod Ledger fører til regionalt salgsstop
Det bredere salgsstop omfatter distributører i Indonesien, Singapore, Thailand, Filippinerne, Vietnam, Malaysia og Hongkong.
Ledger har bedt sælgerne om at indstille salget, indtil undersøgelserne af enhedernes sikkerhed er afsluttet. Tiltaget har til formål at forhindre yderligere distribution, mens virksomheden undersøger den berørte forsyningskæde.
Samtidig oplyser Ledger, at virksomhedens infrastruktur, systemer, tjenester og direkte salgskanal fortsat er sikre at bruge.
Denne forsikring vedrører virksomhedens egne aktiviteter. Den igangværende efterforskning fokuserer på fysisk manipulation af enheder solgt gennem tredjepartskanaler.
Trezor skærper kontrollen med sit forhandlernetværk
Separat har producenten af hardware-wallets Trezor annonceret planer om at reducere sit forhandlernetværk som en forholdsregel mod forsyningskædeangreb.
Virksomheden oplyser, at den ikke har fundet beviser for kompromitterede Trezor-enheder. Ikke desto mindre planlægger den at skærpe kravene til samarbejdspartnere og øge kontrollen med, hvordan sælgere anskaffer, opbevarer og håndterer wallets.
Ændringerne omfatter en opdateret juridisk ramme og tættere tilsyn med de tilbageværende samarbejdspartnere.
I breve til berørte forhandlere oplyste Trezor, at deres samarbejdsaftaler vil ophøre den 1. januar 2027. Deres tilladelse til at sælge Trezor-enheder udløber på samme dato.
0 svar til “Ledger stopper salget af hardware-wallets i Sydøstasien efter manipulation af enheder”