


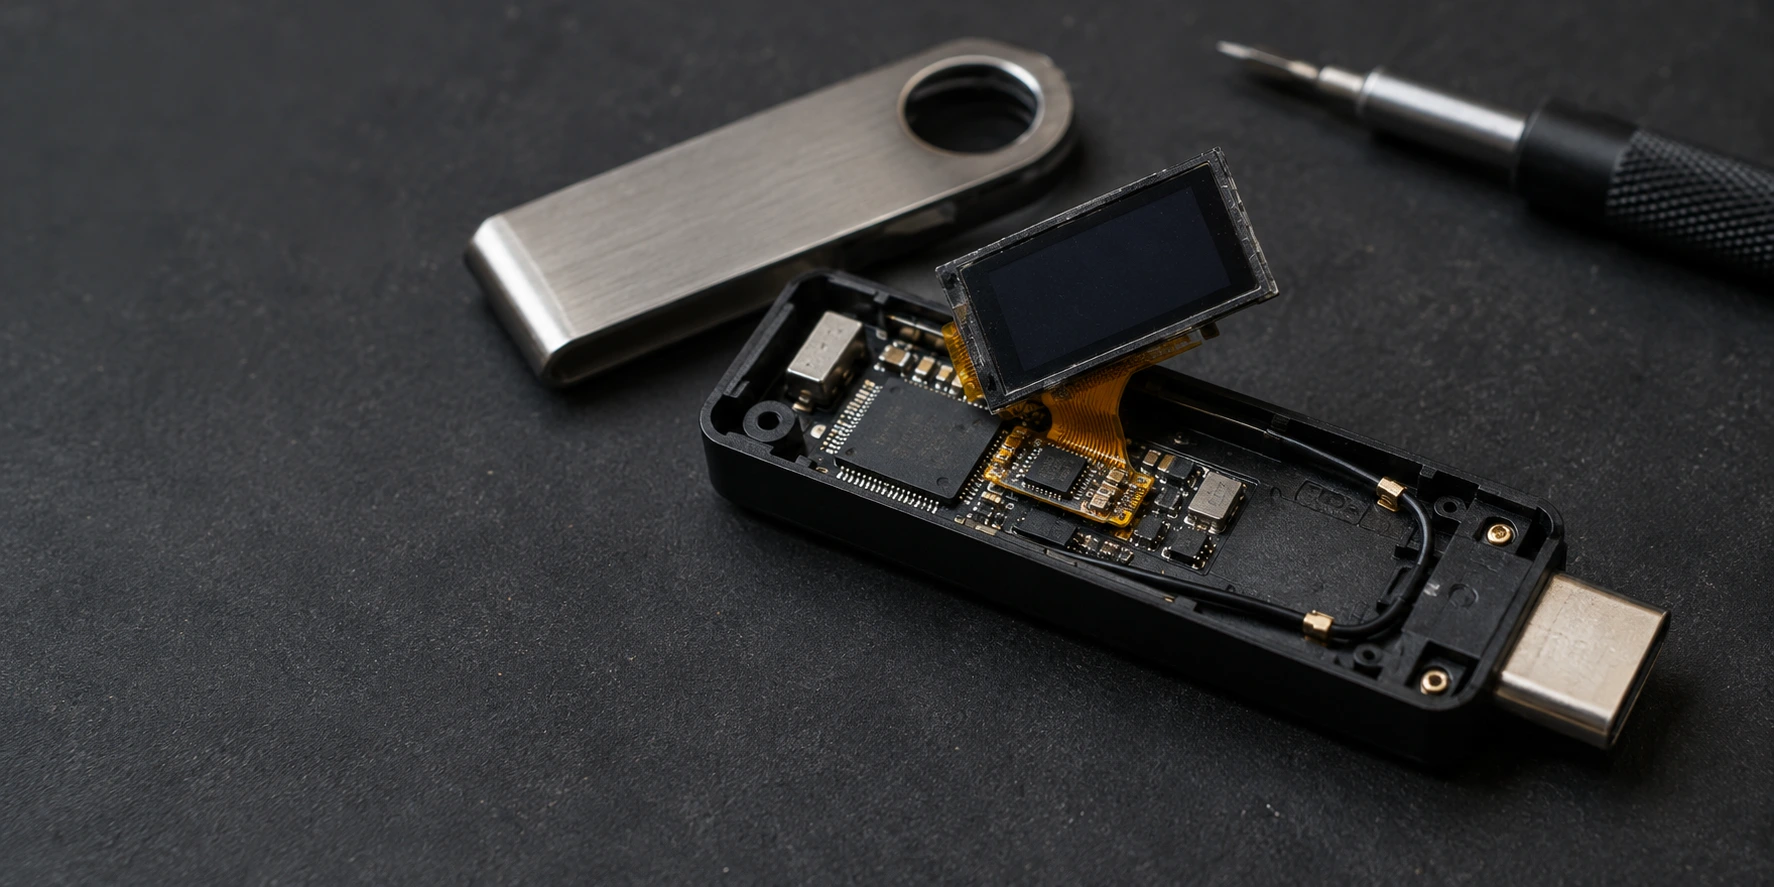
Ledger har bekræftet, at et uautoriseret hardwareimplantat i en Ledger-enhed var til stede i en enhed, der er blevet knyttet til rapporterede tyverier af kryptovaluta. Undersøgelsen fokuserer på wallets solgt gennem CryptoBilis, en Malaysia-baseret forhandler, der opererer i Sydøstasien.
Ifølge Ledger vedrørte alle rapporter om uventet tømning af kryptomidler, som virksomheden modtog under undersøgelsen, enheder fra denne forhandler. Virksomheden beskrev antallet af berørte enheder som begrænset, men har ikke offentliggjort et præcist tal.
Ledger beder CryptoBilis om at indstille salget
Ledger annoncerede sin undersøgelse den 9. oktober, efter at kunder havde rapporteret at have mistet kryptovaluta fra wallets købt gennem CryptoBilis. Virksomheden bad også forhandleren om at stoppe salget og forsendelsen af dens enheder.
Den følgende dag bekræftede Ledger fysisk manipulation af mindst én berørt wallet. Efterforskerne har dog ikke fastslået, hvornår eller hvor nogen modificerede hardwaren.
Virksomheden oplyste, at den kontaktede berørte kunder og samarbejdede med myndighederne for at identificere de ansvarlige.
Samtidig rådede Ledger kunder, der endnu ikke havde konfigureret enheder fra CryptoBilis, til at lade dem forblive uinitialiserede. For dem, der allerede bruger en sådan enhed, anbefalede virksomheden at overveje at overføre midlerne til en ny Ledger-enhed med en nygenereret seed phrase.
Hardwareimplantat i Ledger-enheder opsnapper gendannelsesoplysninger
Separat forskning i modificerede Ledger Nano X-wallets beskriver implantater, der opsnapper skærmoutput og knaptryk.
Ifølge resultaterne gør dette det muligt for de skadelige kredsløb at opsnappe walletens seed phrase. Disse gendannelsesoplysninger kan give en angriber kontrol over de tilknyttede kryptovalutaaktiver.
Implantatet sender derefter angiveligt de indsamlede oplysninger via en LTE-forbindelse ved hjælp af et indbygget SIM-kort.
Selvom Ledger bekræftede et uautoriseret implantat, identificerede virksomheden ikke de berørte modeller i sine offentlige opdateringer. De detaljerede Nano X-resultater stammer fra uafhængige hardwareundersøgelser.
Forskere opdager to forskellige implantatdesigns
Forskere undersøgte to modificerede Nano X-enheder, der var købt gennem japanske online markedspladser. Den ene kom fra en Kina-baseret sælger, som sendte varen fra Malaysia, mens den anden kom fra en auktionsannonce.
Det første design erstattede det originale batteri med en mindre enhed, hvilket skabte plads til yderligere elektroniske kredsløb. Erstatningsbatteriet forsynede både walleten og implantatet med strøm.
De tilføjede komponenter omfattede en mikrocontroller, et lille eSIM og et afskærmet LTE-modul. En antenne strakte sig hen over batteriet og kommunikationshardwaren.
Det andet design bevarede derimod det originale batteri. Dets kredsløb optog plads, som normalt er fyldt med skumpolstring under OLED-skærmen.
Forskerne fandt også ud af, at nogen havde fjernet komponentmærkningerne, hvilket gjorde delene sværere at identificere. Ikke desto mindre var en antenneledning langs kabinettet stadig et synligt tegn på modificering.
Fundene omfattede et professionelt fremstillet fleksibelt printkort, hvilket tyder på et mere udviklet design end en simpel modificering med håndforbundne ledninger.
Genuine Check kan ikke opdage alle modificeringer
Ledgers funktion til enhedsgodkendelse har en vigtig begrænsning i dette scenarie.
Virksomheden advarer om, at dens Genuine Check ikke kan opdage tilføjede hardwareimplantater, når den oprindelige Secure Element-chip forbliver intakt. Derfor kan en modificeret enhed bevare autentiske sikkerhedskomponenter, samtidig med at den indeholder separate kredsløb, der opsnapper følsomme oplysninger.
Denne forskel er vigtig, fordi en bekræftelse af, at den oprindelige hardware er ægte, ikke nødvendigvis fastslår, at ingen har tilføjet komponenter efterfølgende.
Virksomheden advarer mod ikke-verificerede salgskanaler
Ledger opfordrede kunder til at undgå uautoriserede sælgere på grund af den øgede risiko for forfalskede eller modificerede enheder.
Virksomheden mindede også distributører og autoriserede forhandlere om at skaffe varer gennem godkendte kanaler og undgå at sætte returnerede produkter tilbage i omløb.
På tidspunktet for opdateringerne havde Ledger ikke identificeret andre forhandlere, der sendte kompromitterede wallets. Samtidig er forbindelsen mellem de uafhængigt undersøgte enheder fra online markedspladserne og CryptoBilis-undersøgelsen fortsat ubekræftet.
0 svar til “Hardwareimplantat i Ledger kædes sammen med tyverier fra kryptowallets”