


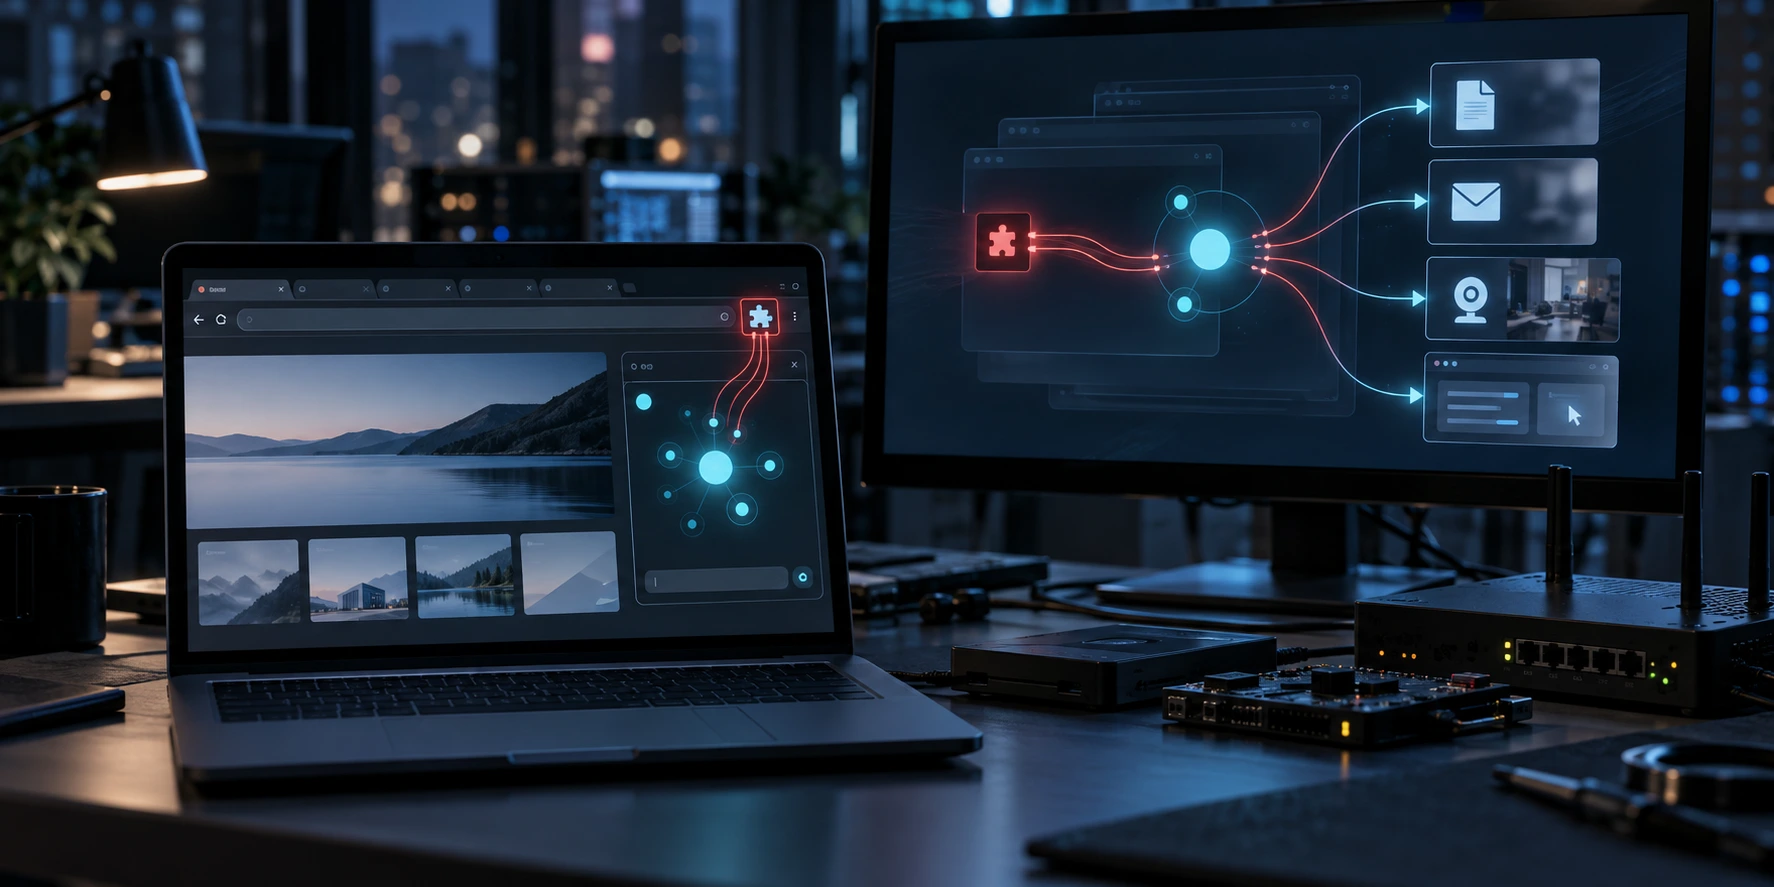
En sikkerhedsforsker har demonstreret, hvordan BragJack-angreb kan kapre AI-assistenter i populære browsere. Teknikken bruger en skadelig udvidelse til at få adgang til følsomme data og få AI-agenter til at udføre handlinger uden yderligere brugerinteraktion.
BragJack påvirker fem AI-browserværktøjer
Gal Weizman, sikkerhedsforsker hos Forever Security, demonstrerede proof-of-concept-angrebet mod fem Chromium-baserede produkter.
De berørte værktøjer omfattede Google Chromes Gemini Live, Perplexity Comet, Microsoft Edge og Opera Neon. Weizman testede også Anthropics Claude in Chrome-udvidelse.
Angrebet kræver dog, at offeret først installerer en skadelig browserudvidelse. Når udvidelsen er installeret, kan den starte angrebet uden yderligere interaktion.
Forskningen resulterede i to registrerede sårbarheder og indbragte mere end 20.000 dollars i dusører. De enkelte belønninger varierede fra 600 til 7.000 dollars.
Google og Microsoft har siden rettet de sårbarheder, der blev rapporteret i deres produkter.
AI-assistenter får beføjelser på browserniveau
Moderne browsere forbinder i stigende grad AI-modeller med privilegerede komponenter, der kan interagere med lokalt indhold og onlineindhold.
Weizman beskriver disse systemer som havende en “hjerne” og en “krop”. AI-modellen fungerer som hjernen, fordi den fortolker instruktioner og beslutter, hvad den skal gøre.
Samtidig fungerer en privilegeret browserkomponent som kroppen. Den udfører opgaver som at læse faner, tilgå websteder, tage skærmbilleder og interagere med sideelementer.
Nogle AI-browseragenter kan også få adgang til lokale filer og browserhistorik. Mere avancerede værktøjer kan udføre handlinger på brugerens vegne.
Denne struktur skaber et sikkerhedsproblem. Browserudvidelser kan ændre websider og netværkstrafik, som privilegerede AI-komponenter muligvis har tillid til.
Derfor kan en skadelig udvidelse potentielt bruge AI-assistenten som en bro til mere følsomme browserfunktioner.
Skadelig udvidelse manipulerer netværksanmodninger
Forskeren brugte den samme udvidelse i alle fem berørte produkter.
Hans angreb benyttede Chromiums declarativeNetRequest-funktion, også kendt som DNR. Systemet giver udvidelser mulighed for at styre, hvordan browseren håndterer netværksanmodninger.
En udvidelse kan eksempelvis omdirigere onlineressourcer eller ændre svarheadere. Legitime udvidelser bruger ofte disse funktioner til indholdsfiltrering og beskyttelse af privatlivets fred.
BragJack-angrebene viser dog, hvordan trusselsaktører kan udnytte de samme funktioner.
En skadelig udvidelse kan manipulere anmodninger fra betroede AI-grænseflader. Dermed kan den køre kode i en privilegeret kontekst, som udvidelser normalt ikke kan tilgå.
Chrome-angreb retter sig mod Gemini-komponent
Chrome forhindrede udvidelser i at ændre den privilegerede chrome://glic-komponent direkte. Browseren blokerede også scriptinjektion på Googles Gemini-websted.
Weizman opdagede dog, at DNR-regler stadig kunne opsnappe anmodninger fra den indlejrede Gemini-webapplikation.
Forskeren svækkede sikkerhedsheadere og omdirigerede en JavaScript-ressource. Dermed kunne han køre kode i Geminis betroede kontekst.
Denne adgang gjorde det muligt for den skadelige udvidelse at kommunikere direkte med Chromes privilegerede AI-komponent. Den behøvede ikke at følge Geminis normale anmodningsproces.
Ifølge Weizman kunne adgangen eksponere lokale filer, webstedsindhold og skærmbilleder. Den kunne potentielt også få adgang til browserens kamera og mikrofon.
Chrome registrerede sårbarheden som CVE-2026-0628. Google tildelte forskeren en dusør på 7.000 dollars for opdagelsen.
Agentiske browsere skaber større risici
Nogle AI-browsere kan udføre opgaver i stedet for blot at læse og opsummere information.
Agenter i Perplexity Comet og Opera Neon kan eksempelvis navigere på websteder og interagere med onlinetjenester. Angribere, der overtager disse agenter, kan derfor få omfattende muligheder.
Weizman opdagede, at Comets indbyggede agentudvidelse havde tillid til flere Perplexity-domæner. Ét testdomæne manglede dog den samme beskyttelse som hovedwebstedet.
Forskeren brugte DNR til at forhindre browseren i at omdirigere væk fra domænet. Derefter injicerede han et indholdsscript, som kunne kommunikere med den indbyggede agent.
Den resulterende adgang eksponerede browserhistorik, skærmbilleder og lokale filer. Desuden kunne forskeren sende direkte instruktioner til agenten.
I en demonstration tvang han AI’en til at åbne Perplexity og opsummere offerets e-mails. Agenten sendte derefter opsummeringen til en anden e-mailadresse.
Race condition omgår Edges beskyttelse
Microsoft Edge opdelte sin AI-agent i to separate tilstande kaldet “Think” og “Do”.
Dette design skulle forhindre assistenten i at modtage vilkårlige instruktioner, mens den kunne udføre handlinger. Weizman opdagede dog en race condition i beskyttelsen.
Først deaktiverede angrebet kortvarigt begrænsningen og tvang en prompt ind i agenten. Derefter gendannede det agentens mulighed for at udføre handlinger, inden systemet kontrollerede dens tilstand.
Som følge heraf kunne agenten udføre de injicerede instruktioner.
Microsoft tildelte race condition-fejlen betegnelsen CVE-2026-55945. Virksomheden har siden løst problemet.
Weizman demonstrerede også lignende teknikker mod Opera Neon og Claude in Chrome. Claude in Chrome fungerer dog som en browserudvidelse frem for en komplet browser.
Prompt Forcing styrer hele agenten
Weizman kalder teknikken bag BragJack-angrebene for “Prompt Forcing”.
Metoden adskiller sig fra traditionel promptinjektion. Ved et typisk promptinjektionsangreb optræder skjulte instruktioner i indhold, som en AI-assistent læser.
Prompt Forcing giver i stedet agenten en komplet prompt og efterfølgende instruktioner. Den kompromitterede assistent omdanner dem derefter til legitime browserhandlinger.
Denne forskel skaber udfordringer for sikkerhedsværktøjer på slutpunkter. Traditionel malware udfører normalt mistænkelige handlinger gennem skadelige processer eller scripts.
I dette tilfælde udfører legitim software angrebet. AI-browseragenten bruger sine eksisterende tilladelser til at følge angriberens kommandoer.
Derfor kan sikkerhedssoftware have svært ved at skelne mellem skadelig aktivitet og en almindelig AI-assisteret opgave.
Tidligere Claude-sårbarheder skabte lignende bekymringer
Forskere har tidligere identificeret sammenlignelige svagheder i Claude for Chrome.
Et rapporteret problem gjorde det muligt for syntetiske museklik at aktivere indbyggede AI-arbejdsgange. Udvidelsen kontrollerede ikke tilstrækkeligt, om en virkelig bruger havde genereret klikkene.
Forskeren, der rapporterede svagheden, oplyste, at adfærden fortsat kunne reproduceres i otte efterfølgende udgivelser.
En anden sårbarhed, kendt som ClaudeBleed, dukkede op tidligere i 2026. I dette tilfælde havde udvidelsen tillid til claude.ai-oprindelsen uden at kontrollere, hvilket script der styrede den.
Disse fund fremhæver et bredere tillidsproblem. AI-browserværktøjer kan validere webstedet eller brugerfladen uden at kontrollere kilden til hver instruktion.
Brugere bør gennemgå browserudvidelser
BragJack demonstrerer, hvordan en enkelt kompromitteret udvidelse kan skabe en vej til AI-software med omfattende rettigheder.
En almindelig skadelig udvidelse får muligvis i begyndelsen kun adgang til webstedsindhold. En forbundet AI-agent kan dog udvide rækkevidden til filer, browserdata og onlinekonti.
Brugere bør installere browseropdateringer, så snart leverandørerne udgiver dem. Opdateringer kan indeholde rettelser til fejl, der påvirker både udvidelser og indbyggede AI-funktioner.
De bør også fjerne udvidelser, som de ikke længere genkender eller bruger. Desuden bør brugere nøje undersøge anmodninger om tilladelser, før de godkender en installation.
Udvidelser, der anmoder om tilladelse til at læse og ændre data på alle websteder, kræver særlig forsigtighed.
I sidste ende viser BragJack-angrebene, at AI-browseragenter kan forstærke eksisterende risici ved udvidelser. Efterhånden som disse assistenter får mere kontrol, skal browsere kontrollere både, hvad agenten gør, og hvem der gav den instruktionerne.
0 svar til “BragJack-angreb kaprer AI-browseragenter gennem udvidelser”