


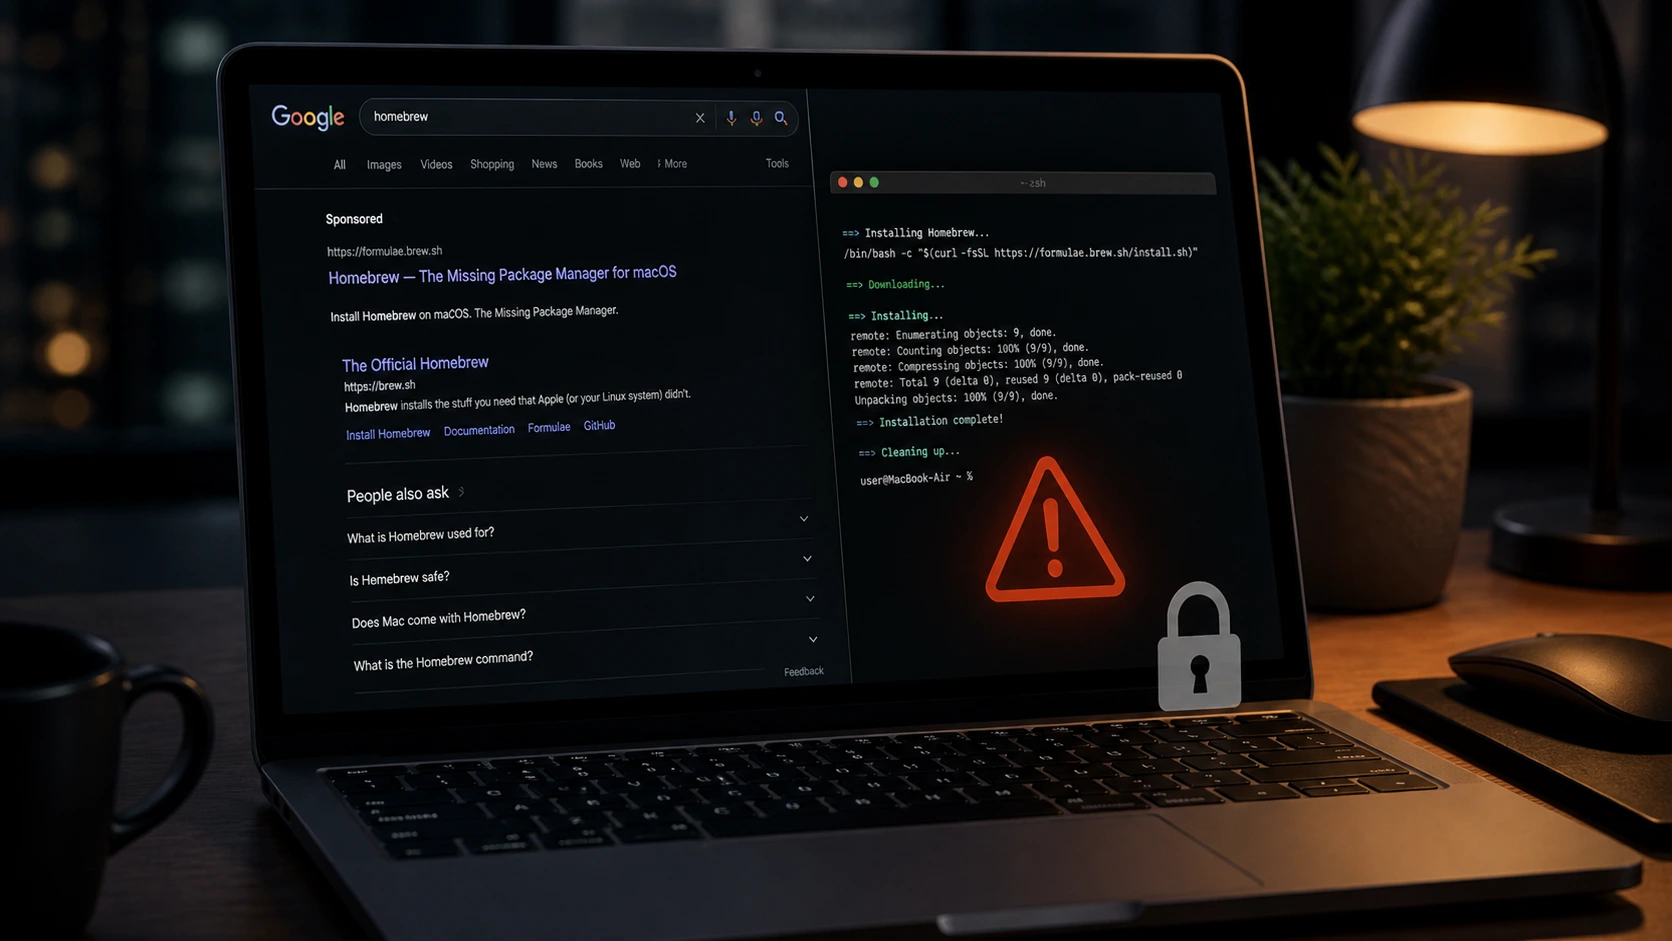
Sikkerhedsforskere har afsløret en homebrew-malvertisingkampagne, som retter sig mod macOS-brugere gennem annoncer i Google Søgning. Angribere placerer falske sponsorerede resultater over legitime links, hvilket får ondsindede sider til at virke troværdige ved første øjekast.
Metoden bygger på brugeradfærd. Mange brugere klikker på det første resultat uden at kontrollere kilden. Derfor kan angribere omdirigere ofre til klonede websites, der efterligner den officielle Homebrew-platform.
Falske Google-annoncer driver angrebet
Homebrew-malvertisingkampagnen bruger sponsorerede annoncer til at placere ondsindede links øverst i søgeresultaterne. Disse annoncer ligner ofte legitime resultater, hvilket øger sandsynligheden for, at brugere klikker på dem.
Angriberne bruger også kompromitterede annoncekonti til at drive kampagnerne. Denne taktik hjælper dem med at omgå standardiserede systemer til annonceverificering. I nogle tilfælde hoster de falske sider på troværdige platforme, hvilket giver ekstra troværdighed.
De klonede websites kopierer designet og indholdet fra den rigtige Homebrew-side. For de fleste brugere er forskellene svære at opdage uden en grundig kontrol.
Ondsindede kommandoer installerer infostealer
Infektionskæden i homebrew-malvertisingkampagnen starter med en velkendt instruktion. Brugere bliver bedt om at kopiere og indsætte en kommando i macOS-terminalen, præcis som i den officielle installationsproces.
Kommandoen er dog ændret. I stedet for at installere pakkehåndteringen downloader den en infostealer. Malwaren indsamler derefter følsomme oplysninger fra systemet, herunder gemte loginoplysninger og systemdetaljer.
Når brugeren kører kommandoen, sender nyttelasten de stjålne data til en fjernserver, som angriberne kontrollerer. Processen kan afsluttes med en fejlmeddelelse, hvilket hjælper med at skjule den ondsindede aktivitet.
Betroede værktøjer øger succesraten
Homebrew-malvertisingkampagnen lykkes, fordi den retter sig mod et udviklerværktøj, som mange stoler på. Homebrew bruges bredt i macOS-økosystemet, hvilket gør brugerne mindre tilbøjelige til at stille spørgsmål ved installationsprocessen.
Metoden afspejler en bredere tendens inden for cyberkriminalitet. Angribere udgiver sig i stigende grad for at være kendte brands for at sprede malware. Ved at tilpasse angrebene til normale arbejdsgange reducerer de mistanke og øger succesraten.
Lignende taktikker har ramt andre populære softwareværktøjer, hvilket viser, at metoden både er skalerbar og effektiv.
Malvertising fortsætter med at vokse som trussel
Malvertising udvikler sig fortsat, efterhånden som angribere forfiner deres teknikker. I stedet for at udnytte tekniske sårbarheder fokuserer de på at manipulere brugernes tillid og platformenes systemer.
Strategien gør det muligt for kampagner hurtigt at nå store målgrupper. Den gør også opdagelse vanskeligere, især når angribere bruger legitime tjenester til at hoste deres indhold.
Homebrew-malvertisingkampagnen viser, hvor effektiv denne metode kan være mod både almindelige brugere og udviklere.
Konklusion
Homebrew-malvertisingkampagnen viser, hvordan angribere kombinerer social manipulation med betroede platforme for at sprede malware. Ved at misbruge Google-annoncer og klone legitime websites skaber de overbevisende indgangspunkter for infektion.
Brugere kan reducere risikoen ved at undgå sponsorerede links ved download af software og ved at kontrollere officielle kilder. Efterhånden som disse kampagner bliver mere avancerede, forbliver opmærksomhed et afgørende forsvar.
0 svar til “Homebrew-malvertising retter sig mod Mac-brugere via Google Ads”