


Kategori: Nettsvindelangrep
-
En ny Bluekit phishingtjeneste gjør det enklere for cyberkriminelle å gjennomføre storskala kampanjer. Ved å kombinere automatisering, ferdige maler og AI-verktøy forenkler plattformen oppgaver som tidligere krevde avansert teknisk kompetanse. Hva plattformen inneholder Bluekit phishingtjeneste fungerer som et phishing-as-a-service-verktøy. Den tilbyr over 40 maler som etterligner kjente plattformer, som e-posttjenester, skytjenester og kryptosider. Malene gjør…
-
Robinhood phishing-e-postfeil gjorde det mulig for angripere å sende falske sikkerhetsvarsler fra legitime e-postadresser. Problemet oppstod i kontoopprettelsesprosessen, der angripere manipulerte inndatafelt for å injisere phishinginnhold. Som et resultat viser denne hendelsen hvordan pålitelige systemer kan misbrukes selv uten et direkte brudd. Kontoopprettelsesflyten muliggjorde angrepet Angripere utnyttet Robinhood phishing-e-postfeil til å sette inn skadelige meldinger…
-

Apple iCloud-phishing retter seg mot brukere med falske varsler om at dataene deres vil bli slettet. Disse meldingene etterligner offisielle Apple-varsler og presser brukere til å handle raskt. Angrepet bygger på hastverk og tillit. Brukere som reagerer risikerer å eksponere Apple-ID-en sin og personlige data. Falske varsler etterligner Apples kommunikasjon Phishing-e-postene hevder at iCloud-lagringen er…
-
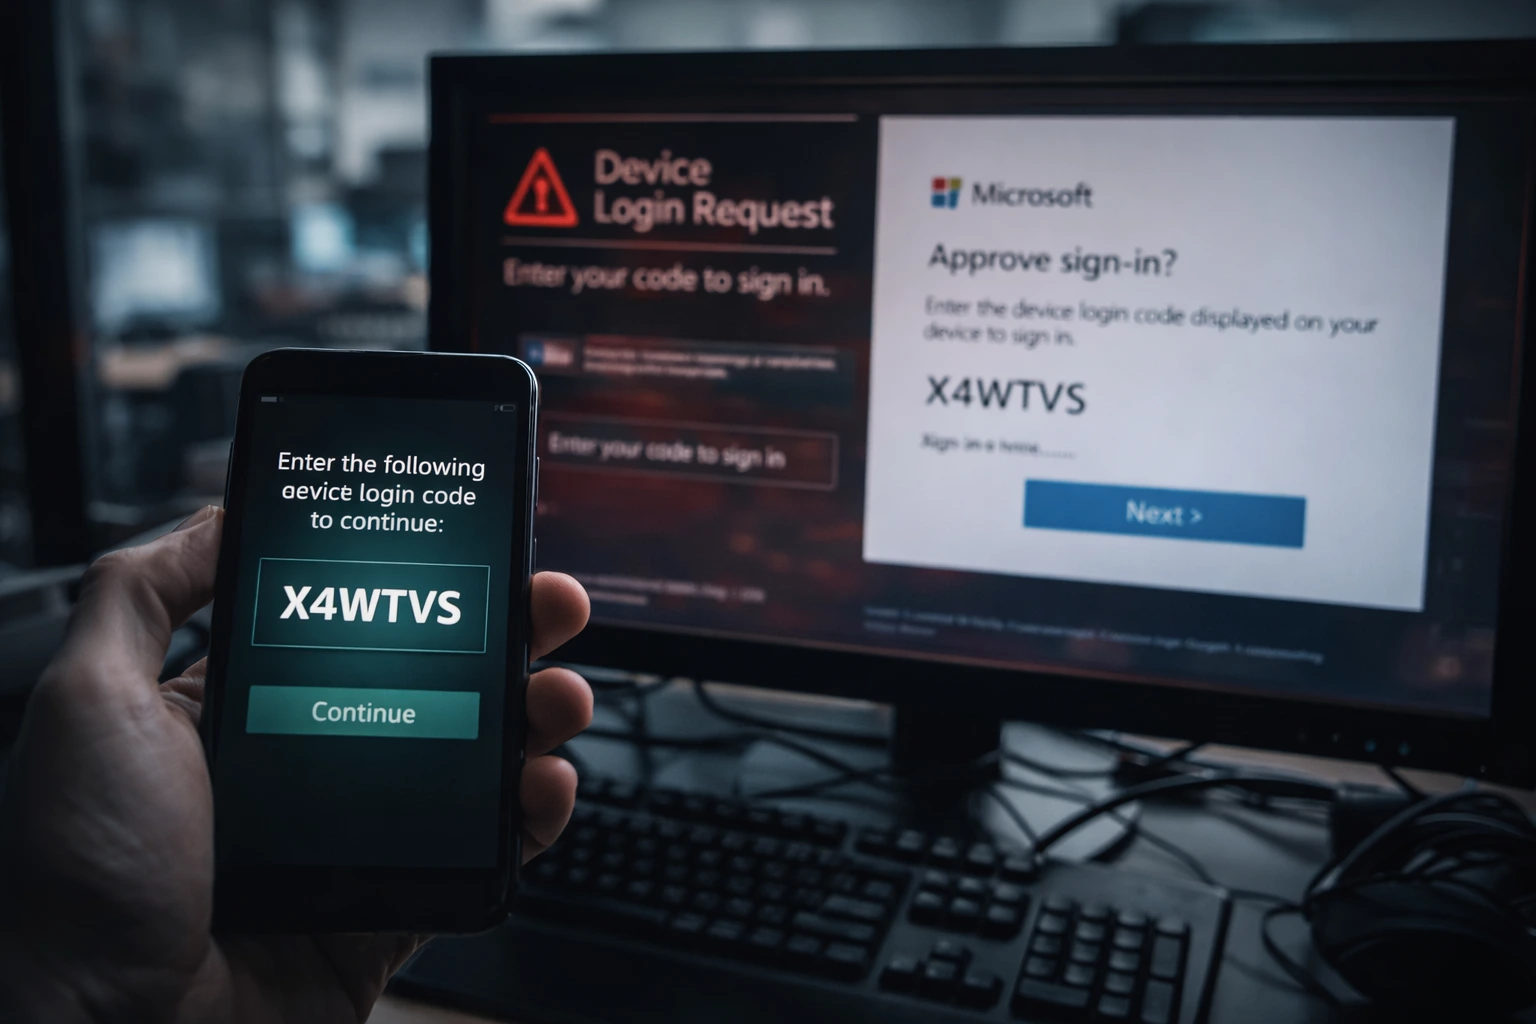
Device code-phishing vokser raskt. Angripere har økt aktiviteten 37 ganger etter hvert som nye phishingkits sprer seg på nett. Det som tidligere krevde teknisk kompetanse, leveres nå som ferdige verktøy. Denne utviklingen gjør en diskret metode til en utbredt trussel. Angripere utnytter pålitelige innloggingsflyter Angripere misbruker en legitim enhetsinnlogging for å gjennomføre angrepet. De genererer…
-
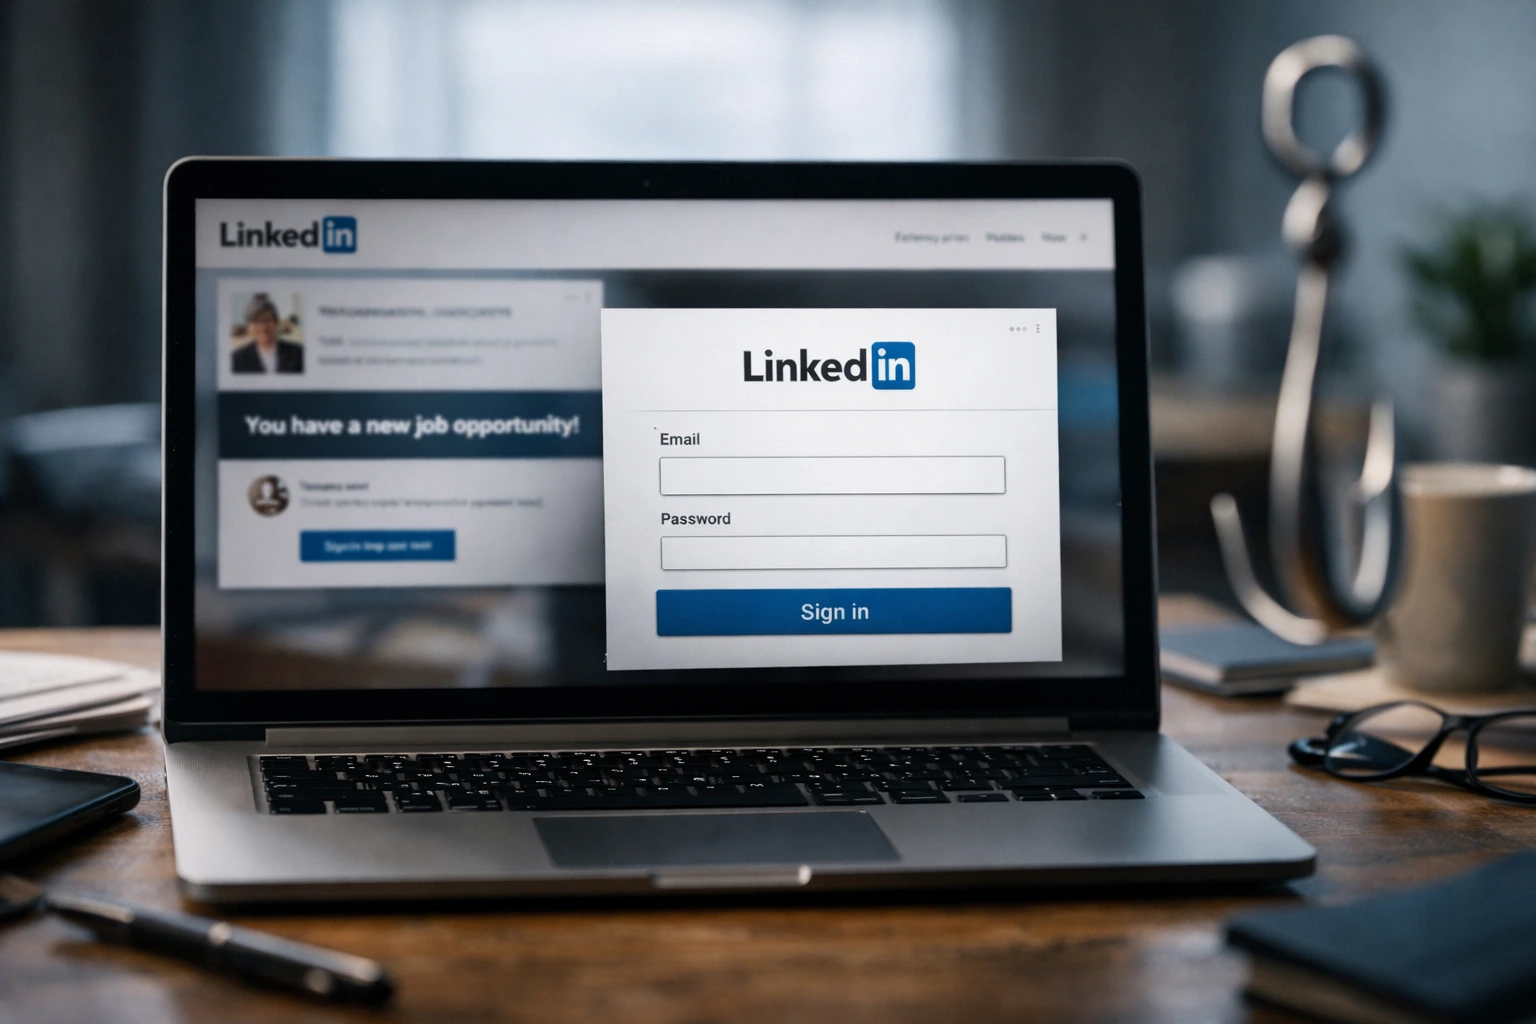
LinkedIn-phishing-e-poster retter seg mot brukere med overbevisende falske jobbtilbud som fører til tyveri av innloggingsopplysninger. Meldingene ser ekte ut og skaper en følelse av hastverk, noe som får mange til å klikke før de rekker å kontrollere avsenderen. Når brukeren først interagerer, handler angriperne raskt for å samle inn sensitiv informasjon. Denne kampanjen viser hvordan…
-
Det nederlandske politiets phishingangrep viser hvordan én enkelt kompromittert konto kan utløse en bredere sikkerhetshendelse. Angripere fikk tilgang gjennom sosial manipulering og beveget seg videre inn i interne systemer, noe som eksponerte sensitiv data knyttet til politipersonell. Saken viser hvordan angrep rettet mot mennesker kan omgå sterke tekniske forsvar. Phishing åpnet veien til interne systemer…
-
Et TikTok-phishingangrep retter seg mot bedriftskontoer med en metode som går utover tradisjonelle svindler. I stedet for bare å stjele innloggingsdetaljer, avlytter angripere økter i sanntid, noe som gjør det mulig for dem å omgå tofaktorautentisering og få direkte tilgang til kontoer. Kampanjen fokuserer på TikTok for Business-brukere, der tilgang til annonseverktøy og kontodata skaper…
-
Bubble AI-phishingangrepet viser hvordan angripere endrer taktikk. I stedet for å bruke mistenkelig infrastruktur, benytter de nå legitime plattformer til å hoste phishinginnhold. Denne tilnærmingen øker tilliten og reduserer risikoen for å bli oppdaget. Som et resultat er brukere mer tilbøyelige til å samhandle med skadelige lenker. No-code-apper brukes til å levere phishing Angripere bruker…
-
Voice phishing-angrep er i ferd med å bli en alvorlig trussel mot bedriftsnettverk. Angripere er ikke lenger avhengige av kun tekniske sårbarheter. I stedet bruker de telefonsamtaler i sanntid for å manipulere ansatte og få tilgang til sensitive systemer. Denne utviklingen viser at menneskelig interaksjon har blitt en sentral inngangsvei i moderne cyberangrep. Voice phishing-angrep…
-
Angripere utnytter i økende grad betrodde skytjenester for å levere phishingangrep. Azure Monitor-phishingkampanjen viser hvordan legitime varslingssystemer kan omgjøres til overbevisende svindelverktøy. I stedet for å stole på spoofede e-poster bruker trusselaktører ekte infrastruktur for å nå mål direkte. Angripere misbruker Azure Monitor-varsler Kampanjen bruker Azure Monitor, en legitim tjeneste som er utviklet for å…