


Kategorie: Phishing-Angriffe
-
Ein neuer Bluekit-Phishingdienst erleichtert es Cyberkriminellen, groß angelegte Kampagnen durchzuführen. Durch die Kombination aus Automatisierung, vorgefertigten Vorlagen und KI-Tools vereinfacht die Plattform Aufgaben, die früher fortgeschrittene technische Kenntnisse erforderten. Was die Plattform bietet Der Bluekit-Phishingdienst fungiert als Phishing-as-a-Service-Toolkit. Er stellt über 40 Vorlagen bereit, die bekannte Plattformen wie E-Mail-Dienste, Cloud-Angebote und Krypto-Seiten nachahmen. Diese Vorlagen…
-
Der Robinhood-Phishing-E-Mail-Fehler ermöglichte es Angreifern, gefälschte Sicherheitswarnungen von legitimen Unternehmensadressen zu versenden. Das Problem entstand im Kontoerstellungsprozess, bei dem Angreifer Eingabefelder manipulierten, um Phishing-Inhalte einzuschleusen. Dies zeigt, wie vertrauenswürdige Systeme missbraucht werden können, selbst ohne einen direkten Sicherheitsverstoß. Kontoerstellungsprozess ermöglichte den Angriff Angreifer nutzten den Robinhood-Phishing-E-Mail-Fehler, um schädliche Inhalte in automatisierte E-Mails einzufügen. Diese wurden…
-

Ein Apple-iCloud-Phishing-Betrug richtet sich gegen Nutzer mit falschen Warnungen, dass ihre Daten gelöscht werden. Diese Nachrichten ahmen offizielle Apple-Benachrichtigungen nach und setzen Nutzer unter Druck, schnell zu handeln. Der Angriff basiert auf Dringlichkeit und Vertrauen. Nutzer, die reagieren, riskieren, ihre Apple-ID und persönliche Daten preiszugeben. Gefälschte Warnungen imitieren Apples Kommunikation Die Phishing-E-Mails behaupten, dass der…
-
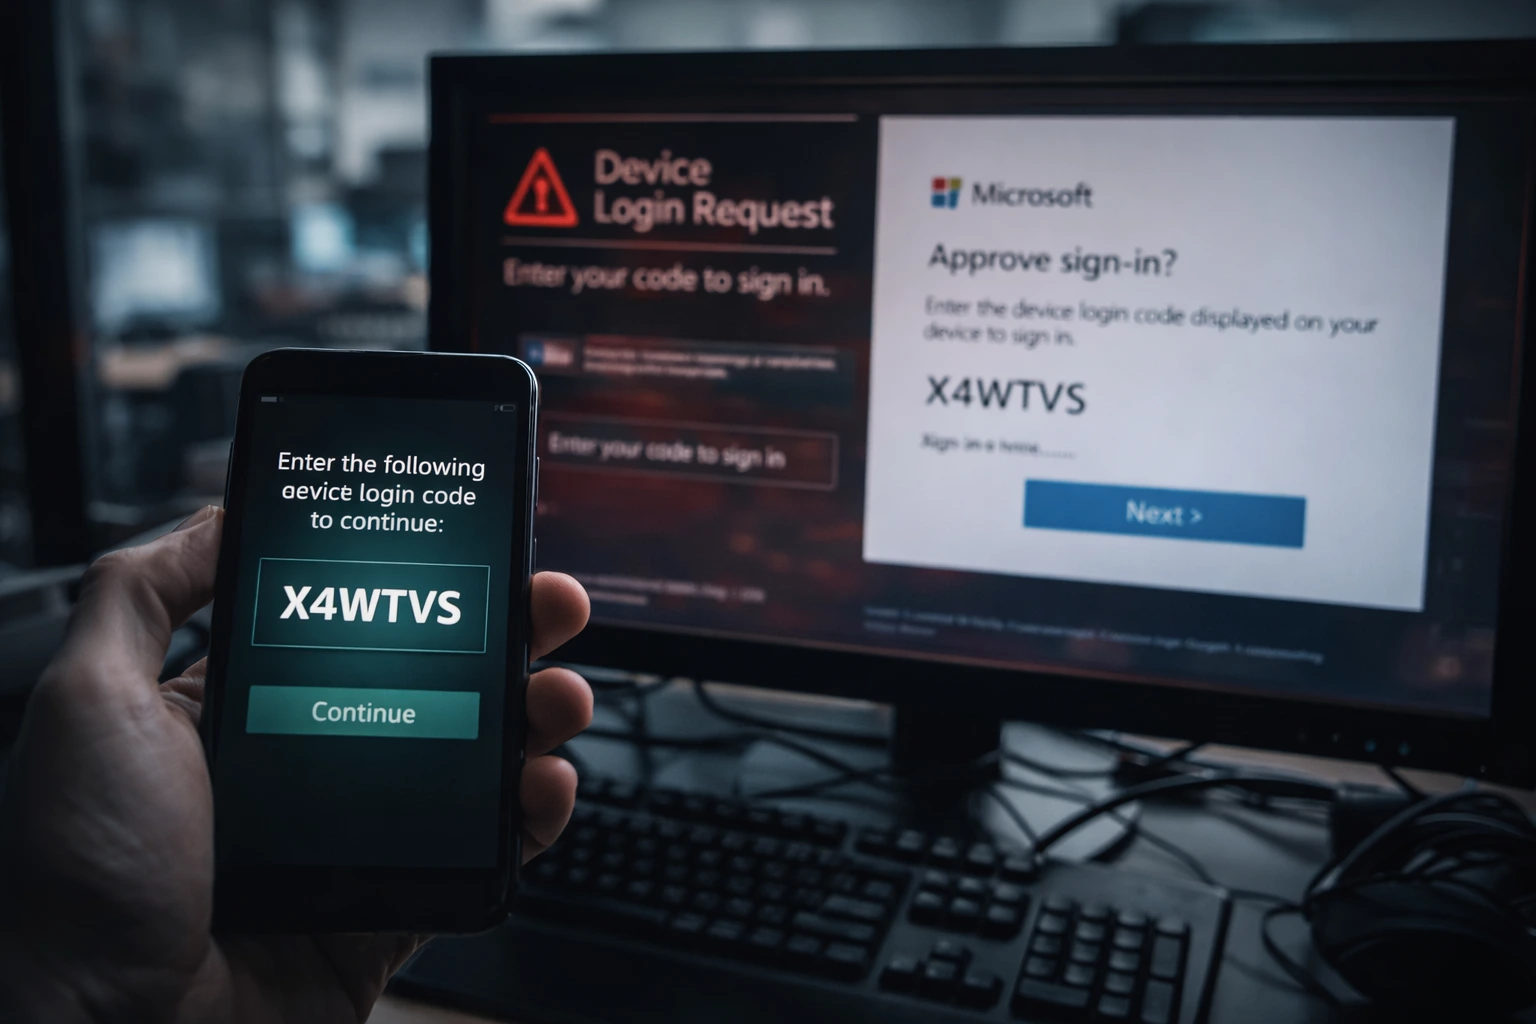
Device-Code-Phishing nimmt rasant zu. Angreifer haben ihre Aktivitäten um das 37-Fache gesteigert, da neue Phishing-Kits online verbreitet werden. Was früher technisches Know-how erforderte, wird heute als fertiges Werkzeug bereitgestellt. Diese Entwicklung macht aus einer unauffälligen Methode eine weit verbreitete Bedrohung. Angreifer nutzen vertrauenswürdige Anmeldeflüsse aus Angreifer missbrauchen einen legitimen Geräte-Anmeldeprozess, um den Angriff durchzuführen. Sie…
-
LinkedIn-Phishing-E-Mails zielen auf Nutzer mit überzeugenden gefälschten Jobangeboten ab, die zum Diebstahl von Zugangsdaten führen. Die Nachrichten wirken authentisch und erzeugen ein Gefühl von Dringlichkeit, sodass viele klicken, bevor sie den Absender überprüfen. Sobald Nutzer interagieren, handeln Angreifer schnell und sammeln sensible Informationen. Diese Kampagne zeigt, wie sich Phishing weiterentwickelt. Statt technische Schwachstellen auszunutzen, konzentrieren…
-
Der Phishingangriff auf die niederländische Polizei zeigt, wie ein einzelnes kompromittiertes Konto einen größeren Sicherheitsvorfall auslösen kann. Angreifer verschafften sich durch Social Engineering Zugang und bewegten sich anschließend in interne Systeme, wodurch sensible Daten von Polizeimitarbeitern offengelegt wurden. Der Vorfall zeigt, wie auf Menschen abzielende Angriffe starke technische Schutzmaßnahmen umgehen können. Phishing öffnete den Weg…
-
Ein TikTok-Phishingangriff zielt auf Geschäftskonten mit einer Methode ab, die über traditionelle Betrugsversuche hinausgeht. Anstatt nur Anmeldedaten zu stehlen, greifen Angreifer Sitzungen in Echtzeit ab, wodurch sie die Zwei-Faktor-Authentifizierung umgehen und direkten Zugriff auf Konten erhalten können. Die Kampagne konzentriert sich auf TikTok-for-Business-Nutzer, bei denen der Zugriff auf Werbetools und Kontodaten ein besonders wertvolles Ziel…
-
Der Bubble AI-Phishingangriff zeigt, wie Angreifer ihre Taktiken verändern. Anstatt verdächtige Infrastruktur zu nutzen, setzen sie nun auf legitime Plattformen, um Phishing-Inhalte zu hosten. Dieser Ansatz erhöht das Vertrauen und verringert die Wahrscheinlichkeit, entdeckt zu werden. Infolgedessen sind Nutzer eher geneigt, mit schädlichen Links zu interagieren. No-Code-Apps werden zur Bereitstellung von Phishing genutzt Angreifer verwenden…
-
Voice-Phishing-Angriffe entwickeln sich zu einer ernsthaften Bedrohung für Unternehmensnetzwerke. Angreifer verlassen sich nicht mehr ausschließlich auf technische Schwachstellen. Stattdessen nutzen sie Telefonanrufe in Echtzeit, um Mitarbeitende zu manipulieren und Zugang zu sensiblen Systemen zu erhalten. Diese Entwicklung zeigt, dass menschliche Interaktion zu einem zentralen Einstiegspunkt moderner Cyberangriffe geworden ist. Voice-Phishing-Angriffe nehmen weiter zu Sicherheitsdaten zeigen…
-
Angreifer missbrauchen zunehmend vertrauenswürdige Cloud-Dienste, um Phishing-Angriffe durchzuführen. Die Azure Monitor-Phishingkampagne zeigt, wie legitime Warnsysteme in überzeugende Betrugswerkzeuge umgewandelt werden können. Anstatt auf gefälschte E-Mails zu setzen, nutzen Bedrohungsakteure echte Infrastruktur, um ihre Ziele direkt zu erreichen. Angreifer missbrauchen Azure Monitor-Warnmeldungen Die Kampagne nutzt Azure Monitor, einen legitimen Dienst zur Überwachung von Aktivitäten und zum…