


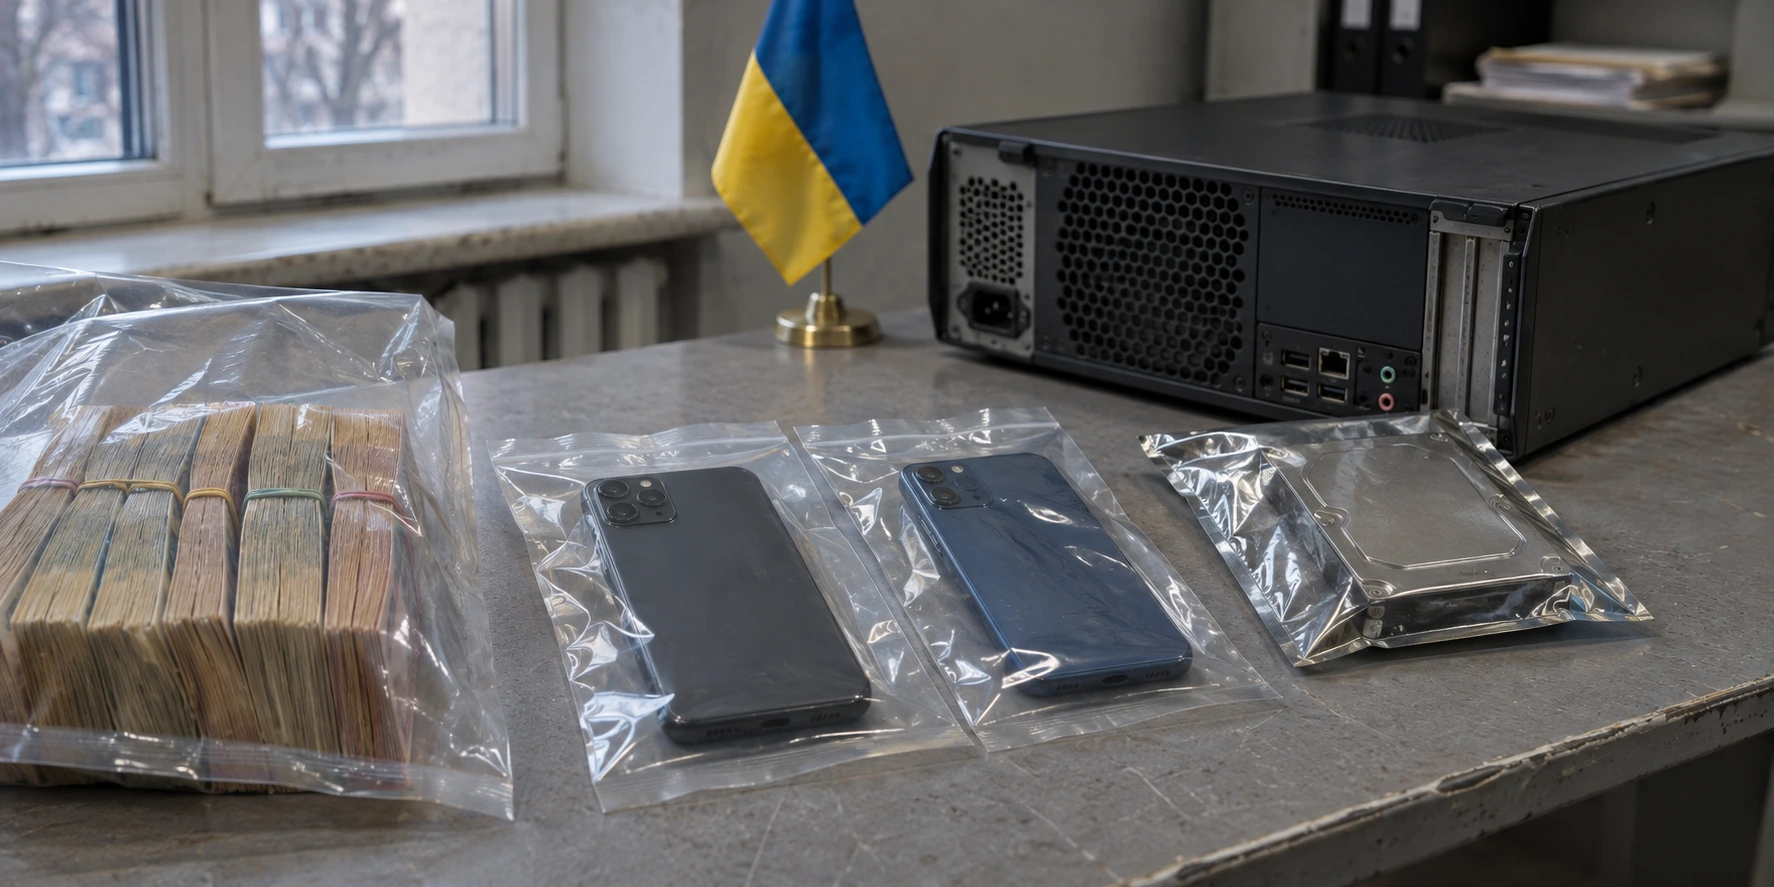
Vier Festnahmen in der Ukraine im Zusammenhang mit Ransomware-Angriffen folgten auf zweijährige Ermittlungen, die ukrainische Behörden gemeinsam mit dem FBI durchführten. Nach Angaben der Ermittler zahlten mindestens 28 Unternehmen weltweit mehr als 40,5 Millionen US-Dollar an die Gruppe, nachdem die Angreifer Unternehmensdaten gestohlen und Dateien verschlüsselt hatten.
Gerichtsunterlagen dokumentieren Zahlungen in Millionenhöhe
Der kommissarische Leiter der ukrainischen Nationalpolizei, Maksym Tsutskiridze, erklärte, dass die Ermittler die 40,5 Millionen US-Dollar auf tatsächlich geleistete Zahlungen der Unternehmen zurückführen konnten. In mehreren Fällen zeigen Gerichtsunterlagen, wie stark die Angreifer ihre Forderungen während der Verhandlungen reduzierten. Die Polizei untersucht weiterhin das gesamte finanzielle Ausmaß der Schäden für die Opfer.
Im August 2024 kopierten die Angreifer 1,4 Terabyte Daten von Warren Oil Company und forderten zunächst 10 Millionen US-Dollar. Laut ukrainischen Gerichtsunterlagen zahlte das Unternehmen schließlich 84,5 Bitcoin, die damals etwa 5 Millionen US-Dollar wert waren. Aus den Unterlagen geht außerdem der Vorwurf hervor, dass Newpark Resources im Dezember 2024 insgesamt 1,5 Millionen US-Dollar zahlte. Im Juni 2026 soll Quantum Health nach einer ursprünglichen Forderung von 15 Millionen US-Dollar schließlich 5 Millionen US-Dollar gezahlt haben.
Gefälschte IT-Support-Anrufe setzen Mitarbeiter unter Druck
Nach Angaben der Polizei untersuchte die Gruppe potenzielle Opfer, bevor sie Kontakt zu deren Mitarbeitern aufnahm. Die Angreifer sammelten Informationen über die finanzielle Situation, das Personal und die IT-Systeme der Unternehmen. Zu den Zielen gehörten Öl- und Gasunternehmen, Pharmaunternehmen, Hersteller, Logistikfirmen und Finanzinstitute. Die Ermittler identifizierten außerdem Angriffe auf kritische Infrastrukturen.
Die Gruppe soll KI-generierte Sprachnachrichten bei Telefonanrufen eingesetzt haben, die scheinbar vom IT-Support stammten. Mitarbeiter, die glaubten, mit einem Techniker zu sprechen, gaben ihre Zugangsdaten preis oder installierten Fernzugriffssoftware. In einem dokumentierten Fall blieb ein Mitarbeiter mit einem Anrufer am Telefon, während ein zweiter Angreifer Zugriff auf die Unternehmenssysteme erlangte.
Nachdem sich die Angreifer Zugang verschafft hatten, kopierten sie sensible Daten und verschlüsselten Dateien, wodurch sie den Geschäftsbetrieb beeinträchtigten. Mit ihren Lösegeldforderungen setzten sie die Opfer auf zwei Arten unter Druck. Sie boten an, den Zugriff gegen eine Zahlung in Kryptowährung wiederherzustellen, und drohten gleichzeitig damit, die bereits gestohlenen Daten zu veröffentlichen.
Polizei durchsucht 66 Standorte in der Ukraine
Die Polizei führte 66 gleichzeitige Durchsuchungen in Kyjiw und elf ukrainischen Regionen durch. Dabei beschlagnahmten die Beamten Computer, Telefone, Bankkarten, fast 370.000 US-Dollar in bar sowie weitere 20.000 Euro. Die vier Verdächtigen befinden sich weiterhin in Untersuchungshaft. Ihnen wird vorgeworfen, an einer kriminellen Organisation beteiligt gewesen zu sein und unbefugt in Informationssysteme eingegriffen zu haben. Im Falle einer Verurteilung drohen ihnen bis zu 15 Jahre Haft.
Die Ermittler haben mindestens 27 Personen innerhalb der Organisation identifiziert, darunter Mitglieder in der Ukraine, Kasachstan, Russland und weiteren Ländern. Außerdem stellten sie Verbindungen zu einem größeren Netzwerk mit mehr als 60 Personen in acht Rechtsräumen fest, darunter ehemalige Mitglieder der Ransomware-Gruppe Conti. Ob einer der vier Festgenommenen selbst zu Conti gehörte, ist bislang nicht bestätigt. Die Polizei ermittelt weiterhin gegen weitere Mitglieder und untersucht deren mögliche Beteiligung an zusätzlichen Angriffen.
0 Kommentare zu „Festnahmen in der Ukraine nach Ransomware-Zahlungen von 40,5 Millionen Dollar“