


Amerikanske myndigheter beslagla skyinfrastrukturen bak FaceStealer-kampanjen og forstyrret dermed en 18 måneder lang nordkoreansk operasjon som hadde stjålet kryptovaluta verdt over 400 millioner dollar. Etterforskerne fant også mer enn 900 webkameraopptak som angriperne i hemmelighet hadde gjort av ansatte i teknologibransjen.
Operasjonen var rettet mot personer som arbeider med kryptovaluta og Web3, samt utviklere som vedlikeholder programvare med åpen kildekode. Sikkerhetsforskere knyttet FaceStealer-kampanjen til BlueNoroff, en nordkoreansk hackergruppe. De identifiserte 677 mål i 58 land, med selskapsgründere og toppledere blant de viktigste målene.
Kjente ansikter gjorde møteinvitasjonene troverdige
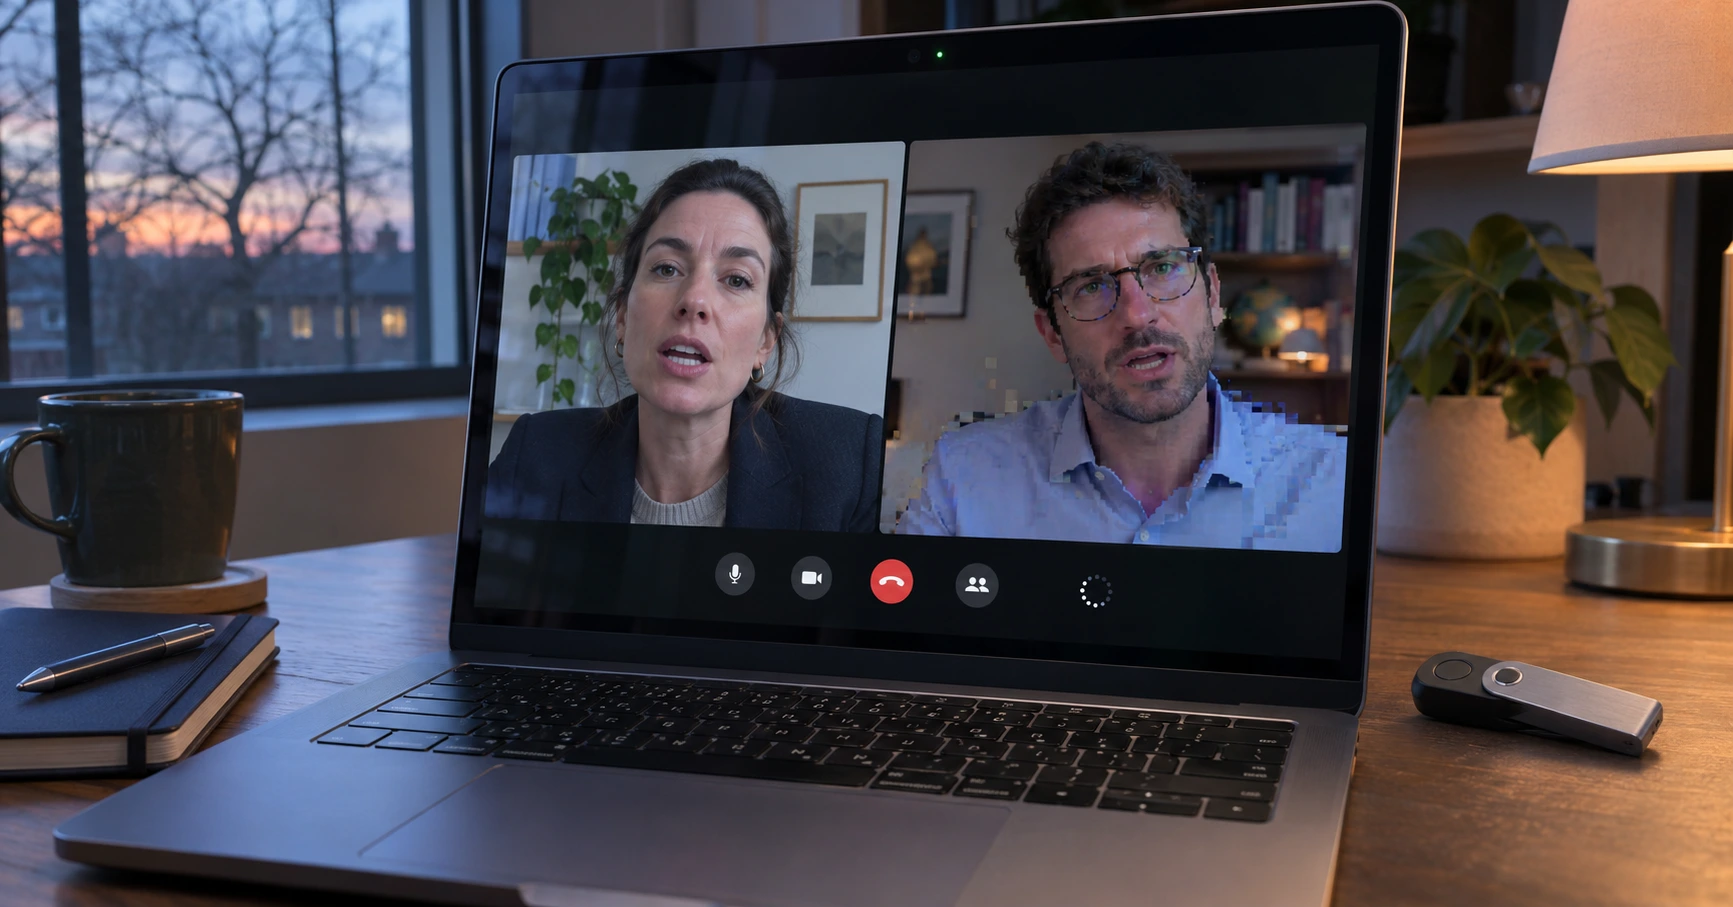
Ifølge FBI kom mange invitasjoner fra kontakter hvis Telegram-, LinkedIn-, Slack- eller Discord-kontoer angriperne allerede kontrollerte. Når noen ble med i en samtale, så de det som fremsto som en kollega som ventet på at møtet skulle begynne. I enkelte tilfeller dukket flere kjente ansikter opp på skjermen.
Personene på skjermen var tidligere ofre som angriperne hadde tatt vare på videoopptak av. Mens den nye deltakeren ventet, tok angriperne i hemmelighet opp video gjennom vedkommendes webkamera. Dette ga gruppen enda et kjent ansikt å bruke i fremtidige samtaler, samtidig som tilgangen til ofrenes kontaktlister hjalp den med å identifisere personer som sannsynligvis ville kjenne dem igjen.
Angriperne skyldte deretter på et angivelig teknisk problem som avbrøt møtet. De tilbød noe som så ut som en oppdatering eller et installasjonsprogram, men alle som kjørte filen, risikerte å installere skadevare som stjal kryptovalutarelaterte data og kontoopplysninger. FBI opplyste at gruppen noen ganger ventet i flere måneder, eller til og med mer enn ett år, før den angrep samme person igjen. Etterforskerne mistenker at angriperne ventet på at personens kryptovalutabeholdning skulle øke i verdi.
Utviklere av åpen kildekode mottok også falske møteinvitasjoner
I ett tilfelle kompromitterte angriperne en utvikler som vedlikeholdt et JavaScript-bibliotek med titalls millioner nedlastinger hver uke. Utvikleren hadde blitt med i det som så ut til å være et Microsoft Teams-møte, og kjente igjen en av deltakerne. Angrepet ble avbrutt fordi det ble oppdaget raskt. FBI dokumenterte imidlertid også andre angrepsforsøk mot utviklere som vedlikeholder npm-pakker og Rust-crates.
FBI anbefaler mottakere å bekrefte uventede møteinvitasjoner gjennom en separat kommunikasjonskanal. Ved et legitimt møte kan deltakerne åpne den offisielle applikasjonen selv og skrive inn invitasjonskoden. Myndigheten anbefaler også å holde webkameraer avslått til de trengs, og å unngå å kjøre skript eller installasjonsprogrammer som tilbys under en samtale som løsninger på tekniske problemer.
Separat kunngjorde det amerikanske justisdepartementet at myndigheter og private selskaper hadde frosset verdier for mer enn 2,7 milliarder dollar knyttet til et kryptovalutatyveri fra Binance. Av det frosne beløpet var mer enn 1,2 milliarder dollar underlagt krav om rettslig godkjenning for beslag eller andre rettslige begrensninger.
0 responses to “FaceStealer-kampanje brukte falske samtaler til å stjele over 400 millioner dollar”