


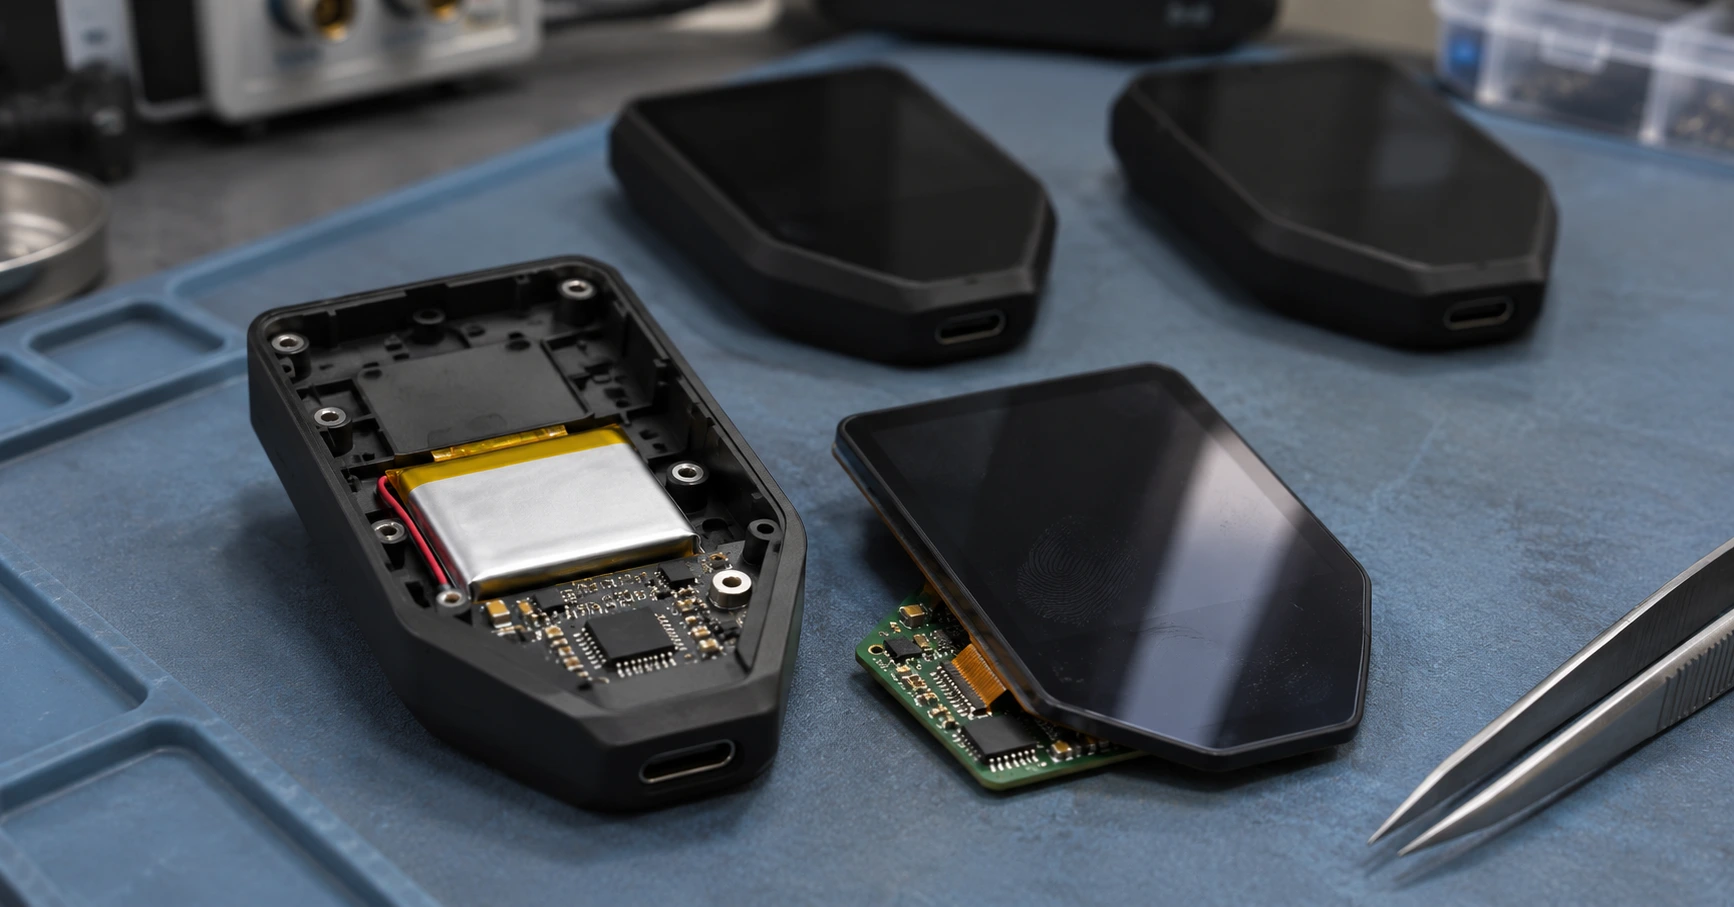
Trezor bestätigte, dass drei Trezor-Safe-5-Hardware-Wallets, die vom südostasiatischen Händler CryptoBilis verkauft wurden, Hardware-Implantate enthielten, die Wiederherstellungsphrasen stehlen konnten. Am 11. November veröffentlichte das Unternehmen die Firmwareversion 2.13.1, um zu verhindern, dass die Implantate weitere Informationen erfassen. Bis zum 13. November hatte keiner der betroffenen Besitzer den Verlust von Kryptowährungen gemeldet.
Alle drei Besitzer kauften ihre Wallets zwischen dem 20. August und dem 23. September 2026 bei CryptoBilis. Die Untersuchung begann im Oktober, als ein Kunde eine unerwartete Leiterplatte im Inneren einer Wallet entdeckte. Trezor untersuchte das Gerät in seinem Labor und identifizierte anhand von Fotos, die andere Besitzer eingereicht hatten, zwei weitere Implantate.
So erfassten die Implantate die Wiederherstellungswörter der Wallets
Die zusätzliche Hardware überwachte das Display der Wallet, ohne deren ursprüngliche Firmware oder Sicherheitschip zu verändern. Sie konnte Wiederherstellungswörter aufzeichnen, wenn ein Besitzer ein Backup erstellte oder eine Wallet wiederherstellte. Außerdem konnte sie Passphrasen erfassen, die auf dem Bildschirm angezeigt wurden.
Die Implantate konnten die gesammelten Informationen über ein Mobilfunknetz an die Angreifer übertragen. Wenn ein Gerät keinen Empfang hatte, speicherte das Implantat die Daten und versuchte später erneut, sie zu senden. Diese Fähigkeit ist besonders relevant, da jeder, der die erforderliche Wiederherstellungsphrase und Passphrase besitzt, die Wallet auf einem anderen Gerät wiederherstellen kann.
Das Firmwareupdate verhindert, dass die von Trezor untersuchten Implantate künftig weitere Informationen erfassen. Wiederherstellungswörter, die vor der Installation aufgezeichnet wurden, könnten sich jedoch weiterhin im Besitz der Angreifer befinden. Trezor empfiehlt daher Kunden, die eine Wallet bei CryptoBilis gekauft haben, ihre Kryptowährungen auf eine neu eingerichtete Wallet mit einer neuen Wiederherstellungsphrase zu übertragen.
Austauschangebot gilt über die drei bestätigten Fälle hinaus
Nach der Warnung im Oktober kontaktierten 48 CryptoBilis-Kunden Trezor. Das Unternehmen überprüfte die Geräte entweder durch Laboruntersuchungen oder anhand von Fotografien ihrer internen Komponenten. Außerdem untersuchte es Wallets anderer Händler in der Region und fand keine Hinweise auf Manipulationen.
Das Austauschangebot von Trezor gilt für alle Kunden, die seit März 2026 eine Trezor-Wallet bei CryptoBilis gekauft haben. Es umfasst auch Besitzer, deren Geräte keine Anzeichen eines Implantats aufwiesen.
Trezor hat außerdem sein weltweites Händlernetz um etwa 80 Prozent reduziert. Das Unternehmen hatte die Pläne zur Verkleinerung des Netzwerks erstmals im Oktober angekündigt, nachdem Berichte manipulierte Ledger-Wallets von CryptoBilis mit Kryptowährungsdiebstählen in Verbindung gebracht hatten.
Nach Angaben von Trezor erfüllten die aus dem Netzwerk entfernten Händler die verschärften Anforderungen des Unternehmens an die Lieferkette nicht. Die verbleibenden Partner müssen strengere Vorschriften dazu einhalten, woher sie ihre Wallets beziehen, wie sie diese lagern und wer vor dem Verkauf Zugriff darauf erhält.
0 Kommentare zu „Trezor-Safe-5-Update blockiert Implantate in drei Hardware-Wallets“